반응형
반응형

주요 태그

주요 글 18건의 태그 31종 · 숫자는 등장 횟수 · 누르면 첫 번째 해당 글로 이동
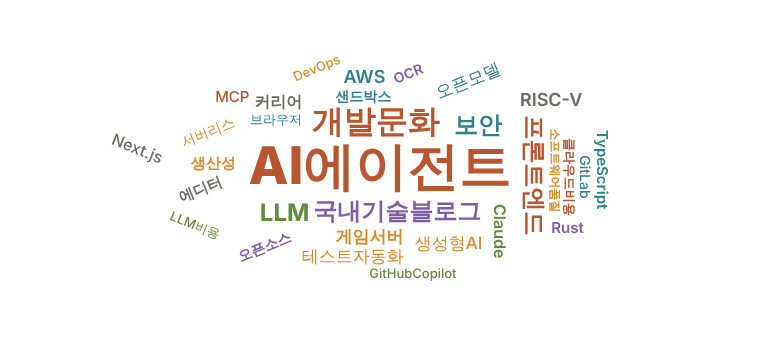
AI에이전트개발문화국내기술블로그보안프론트엔드LLM게임서버브라우저샌드박스생산성생성형AI서버리스소프트웨어품질에디터오픈모델오픈소스커리어클라우드비용테스트자동화AWSClaudeDevOpsGitHubCopilotGitLabLLM비용MCPNext.jsOCRRISC-VRustTypeScript

⚠ 즉시 확인이 필요한 보안 항목

주요 글

01GitLab CVE-2026-97229 악용 시도 — 패치는 GitLab이 아니라 Ruby에 있다

Alpine Linux가 자체 GitLab에서 Ruby 정규식 엔진 Onigmo 취약점을 노린 공격을 받아, 맞춤 CI 설정으로 워커 프로세스가 8회 충돌했다고 공개했습니다. 침해 성공 증거는 없지만 로그가 부족해 완전히 배제하지는 못했습니다. 핵심 교훈은 GitLab 19.3.5 이상으로 올려도 배포판 Ruby를 쓰면 취약점이 남을 수 있으므로 Ruby 3.3.13 이상인지 직접 확인하고, 아웃바운드 연결·백그라운드 작업 로그를 남기라는 것입니다.

Alpine Linux 블로그#보안#GitLab#DevOpsdevday ↗

02메모리 손상 없이 로직 버그만으로 Edge 샌드박스 탈출 (Pwn2Own 2026)

Edge 로직 버그 5개와 Windows 기능 2개를 엮어 샌드박스 탈출과 원격 코드 실행까지 성공한 체인 분석입니다. UXSS로 시작해 Immersive Reader의 임의 파일 쓰기로 protocols.json을 덮어쓰고, PATH에 악성 DLL을 심는 방식이었습니다. 메모리 안전 언어만으로는 막을 수 없는 로직 취약점의 위험을 보여 주며, 원문에 패치 시점은 명시되지 않았습니다.

blog.orange.tw#보안#브라우저devday ↗

03GitHub Universe 발표 묶음 — Copilot Fusion 정식 출시, 데스크톱 앱 제어(Computer Use)까지

작업마다 적합한 모델을 자동으로 고르고 조합하는 Copilot Fusion이 정식 출시됐습니다. GitHub는 최상위 단일 모델과 2점 이내 성능에 비용·토큰은 약 50%, 처리 시간은 약 40% 줄었다고 밝혔고, 로컬 모델 자동 라우팅도 미리보기로 시작했습니다. 함께 공개된 Projects는 여러 저장소와 문서를 목표 단위로 묶고, Computer Use(미리보기)는 macOS·Windows 앱을 자연어로 조작합니다. 두 기능 모두 실행 전 사용자 승인을 거치며 조직 관리자가 끌 수 있습니다.

GitHub Changelog#GitHubCopilot#AI에이전트#LLMdevday ↗devday(Projects) ↗

04AWS Lambda Web Functions 실전 가이드 1·2부 — HTTP 서버 그대로 배포, AI 에이전트 BFF까지

Lambda Web Functions는 어댑터 없이 표준 HTTP 서버(Node.js 24.x 등)를 올리고 실행 환경 하나가 요청을 최대 128개까지 동시에 처리하며, 활성 CPU 시간만 과금합니다. LLM 스트리밍처럼 대기가 긴 워크로드에서는 Event Functions보다 약 61% 저렴했지만, 처리 시간이 짧은 작업은 기존 방식이 더 쌀 수 있습니다. 2부는 Bedrock AgentCore Runtime V2 앞에 BFF를 두는 구성을 다루며, 월 100만 요청 시나리오에서 유휴 메모리 비용이 컴퓨팅 비용의 81%에 달한다고 짚습니다.

AWS 한국 기술 블로그#AWS#서버리스#AI에이전트devday 1부 ↗devday 2부 ↗

05채널톡 FDE팀, Voice AI 상담 QA를 AI 고객으로 자동화

음성 AI 상담사 Voice ALF의 상담 흐름을 검증하려고, 고객 역할 AI가 시나리오대로 응답하며 여러 시나리오를 병렬로 돌리는 QA 도구를 만들었습니다. 상담 성공 여부는 8가지 항목으로 평가합니다. 사람이 직접 전화를 걸어 검증하던 횟수가 약 50회에서 5회로 줄어, 음성 AI 품질 관리의 실전 사례로 참고할 만합니다.

채널톡 기술 블로그#AI에이전트#테스트자동화#국내기술블로그devday ↗

06블로그 발행 MCP를 만들며 정리한 AI 에이전트 실무 원칙 (SK DEVOCEAN)

에이전트를 LLM·Tool Calling·실행 루프·메모리 네 요소로 나누고, 관찰 결과로 판단과 행동을 반복하는 실행 루프가 챗봇과의 차이라고 설명합니다. 결정론적 자동화에 LLM 판단 지점을 하나씩 더하는 점진적 도입을 권하고, 횟수 제한 없는 루프와 관측성 부재를 가장 큰 비용 위험으로 꼽습니다. 되돌릴 수 없는 작업에는 사람의 승인 단계를 두라는 운영 체크리스트도 함께 담았습니다.

SK DEVOCEAN#AI에이전트#MCP#국내기술블로그devday ↗

07Claude Code 백그라운드 요약이 토큰 15~20%를 쓴다 — 커뮤니티의 preload 해법

OpenTelemetry로 측정해 보니 약 30초마다 전체 대화를 요약 요청하는 'agent_summary'가 API 요청의 약 19.7%, 지출의 16.4%를 차지했다는 분석입니다. 커뮤니티는 Bun 타이머 함수를 후킹해 이 기능을 끄는 preload 스크립트를 공유했습니다. 캐시 히트 덕에 실제 비용은 작다는 반론(측정치 약 8%)도 있으니, 팀 사용량이 많다면 자체 측정 후 적용을 판단하는 게 좋습니다.

Hacker News#Claude#LLM비용devday ↗

08Next.js 16 업그레이드 후 빌드는 통과했는데 조용히 깨진 4가지

middleware.ts가 proxy.ts로 바뀌며 동작만 멈추고, revalidateTag가 두 번째 인자를 요구해 strict 모드가 아니면 오래된 데이터가 노출될 수 있습니다. next lint 명령이 사라져 CI에서 린트 없이 배포가 통과하고, params를 await로 받아야 해서 첫 요청 때에야 오류가 납니다. 자동 마이그레이션 도구가 놓치는 부분이라 수동 점검 체크리스트로 쓰기 좋습니다.

dev.to#Next.js#프론트엔드devday ↗

09Qwenputer — LLM 가중치 안에 RISC-V CPU를 심다

Qwen 3.5 4B의 Gated DeltaNet 레이어를 RAM처럼 써서 모델 내부에 32비트 RISC-V CPU(RV32IM)를 구현한 실험입니다. 외부 런타임 없이 C·MicroPython 코드를 결정론적으로 실행하며, 큰 수의 곱셈·나눗셈 정확도가 기본 모델 72.5%에서 97.5%로 올랐습니다. 모델 해석 가능성과 AI 안전 연구의 테스트베드로 주목받고 있습니다.

divagr.com#LLM#RISC-Vdevday ↗devday(토론) ↗

10TypeScript 유효성 검사 라이브러리 6종 비교 — 이모지에서 갈린 결과

Zod·Valibot·ArkType·typia·is-kit·Runtypes를 비교했는데, 같은 길이 규칙도 Zod·typia는 코드 포인트, 나머지는 UTF-16 코드 유닛 기준이라 이모지 문자열 검증 결과가 달랐습니다. 번들 크기는 typia 772B부터 ArkType 155.5KB까지, 마이크로벤치마크는 typia 2.0ns·ArkType 9.6ns로 차이가 컸습니다. 단순 검증은 직접 만든 가드로, 스키마 기능이 필요할 때 라이브러리를 쓰라는 결론입니다.

dev.to#TypeScript#프론트엔드devday ↗

11Stack Overflow 월간 질문 수 역대 최저 — AI 탓만은 아니다

질문 수 감소는 2017년부터 시작됐고 2022년 말 ChatGPT 출시 이후 가팔라졌다는 Stack Exchange 데이터 분석입니다. AI는 이미 진행 중이던 하락을 앞당겼을 뿐이고, 커뮤니티는 초보자에게 적대적인 운영 정책을 더 근본적인 원인으로 꼽습니다. 개발 지식이 어디서 생산·축적될지에 대한 질문을 던지는 글입니다.

Hacker News#개발문화#생성형AIdevday ↗

12AI는 일을 줄여준다더니, 개발자는 더 바빠졌다

에이전트로 구현 비용이 낮아지자 오히려 여러 작업을 동시에 떠안게 됐다는 기술 부사장의 고백입니다. 2019년부터의 GitHub 활동을 보면 관리직이 된 지금도 풀스택 시절에 가까운 활동량이고, 폭발적 몰입 뒤 번아웃이 오는 주기가 반복됩니다. devday에서도 같은 원문을 다뤄 '오늘 인기' 7위에 올랐으며, 할 수 있는 일이 늘면 실제로 더 하게 된다는 지적에 공감이 많았습니다.

oioannou.com#개발문화#생산성devday ↗GN ↗ 18p

13Baidu Unlimited-OCR 2 — 책 한 권을 한 번에 파싱하는 3B OCR 모델

3B 파라미터, MIT 라이선스의 문서 파싱 모델로, 희소 참조 슬라이딩 윈도우 어텐션(SR-SWA) 덕분에 문서가 길어져도 디코딩 지연과 메모리가 거의 일정합니다. 페이지 간 문맥을 이어 수백 페이지 문서를 단일 요청으로 처리하며, MPDocBench·MarathonDocBench에서 SOTA를 주장합니다. 사내 문서 RAG 전처리 파이프라인에 바로 검토해 볼 만한 오픈 모델입니다.

Hugging Face#OCR#오픈모델GN ↗ 12p

14소프트웨어가 나빠지고 있을지는 몰라도, 예전엔 끔찍했다

요즘 소프트웨어가 비대하고 복잡해졌다는 데 동의하면서도, 블루스크린·자동 저장 부재·허술한 보안·디스크 조각화·불안정한 물리 매체가 일상이던 90년대를 돌아봅니다. 프로세스 격리와 온라인 업데이트 같은 발전 덕에 지금이 훨씬 낫다는 반론으로, '요즘 소프트웨어는 왜 이래' 논쟁에 균형을 잡아 줍니다.

bitlog.com#개발문화#소프트웨어품질GN ↗ 11p

15온라인 게임 개발자가 말하는 렉과 서버비

1인 개발 웹 MMORPG '모닥 온라인'을 예로, 서버가 화면이 아닌 좌표·체력 데이터를 주고받으며 판정을 맡는 구조를 설명합니다. 초당 20틱(50ms)으로 계산하고 상태 스냅샷은 초당 4번 보내기 때문에 핑이 낮아도 렉이 생길 수 있습니다. 동접이 늘면 전송량이 빠르게 커져 월 5TB 안팎, AWS 기준 400~450달러의 전송료 예시까지 구체적으로 제시합니다.

lim.sh#게임서버#클라우드비용GN ↗ 7p

16에이전트가 코드를 짜도 개발자는 무엇을 알아야 할까

에이전트가 사람이 읽는 속도보다 빠르게 코드를 쓰면서, 시스템을 책임지는 능력은 직접 짜본 경험보다 이상 징후를 알아채는 감각에 달려 있게 됐다는 주장입니다. 이를 위해 펀더멘털, 시스템 전체를 보는 넓은 이해, 필요할 때 깊이 파고드는 능력을 꼽습니다. 에이전트 시대에 주니어를 어떻게 키울지는 아직 답이 없다고 솔직히 인정합니다.

blog.adrq.dev#AI에이전트#커리어GN ↗ 6p

17kern — AI 생성 코드를 매번 새 컨테이너에서 돌리는 루트리스 런타임

Rust로 만든 데몬 없는 단일 정적 바이너리로, LLM이 만든 코드나 에이전트 도구 호출을 실제 컨테이너(box)에서 격리 실행합니다. 6개 Linux 네임스페이스, 항상 켜진 seccomp 허용 목록, cgroup v2 제한을 쓰며 컨테이너가 수 밀리초 안에 뜹니다. 프로젝트 측 벤치마크로는 docker run --rm보다 약 80배 빠르다고 합니다.

GitHub#샌드박스#Rust#AI에이전트GN ↗ 2p

18EMACS 50주년 — TECO 매크로에서 자유 소프트웨어 운동까지

1962년 TECO 편집기에서 출발해 1976년 MIT AI 연구소에서 매크로 기반 풀스크린 편집기로 자리 잡은 EMACS의 50년을 돌아봅니다. 스톨먼의 명령 체계 표준화 시도와 소스를 자유롭게 나누던 문화가 GNU 프로젝트와 GNU/Linux의 토대가 됐다는 점을 짚습니다. GeekNews에서도 MIT Technology Review 원문이 소개됐습니다.

MIT Technology Review#에디터#오픈소스devday ↗GN ↗ 5p

그 외 눈에 띈 글

이전에 수집된 글

반응형
반응형

주요 태그

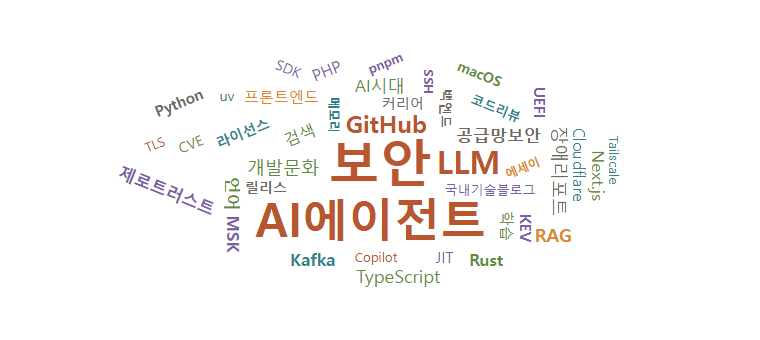
주요 글 18건의 태그 42종 · 숫자는 등장 횟수 · 누르면 첫 번째 해당 글로 이동


보안AI에이전트LLMGitHub개발문화검색공급망보안국내기술블로그라이선스릴리스메모리백엔드언어에세이장애리포트제로트러스트커리어코드리뷰프론트엔드학습AI시대CloudflareCopilotCVEJITKafkaKEVmacOSMSKNext.jsPHPpnpmPythonRAGRustSDKSSHTailscaleTLSTypeScriptUEFIuv


⚠ 조치 필요

주요 글

인가된 사용자가 부여받은 권한을 넘어 시스템에 접근할 수 있는 결함이 발견돼 Tailscale 이 긴급 패치를 준비하고 있다. 영향 버전과 수정 버전은 아직 공개되지 않았고, 공식 권고는 환경 변수 TS_SSH_DISABLE_FORWARDING=1 로 SSH 포워딩을 끄는 것이다. Tailscale SSH 전체를 끄지 않아도 핵심 위험은 완화된다고 설명하며, 커뮤니티는 패치 전까지 OpenSSH 로 돌아가는 방안도 거론한다. GeekNews 에도 같은 권고가 올라왔다.

Tailscale 공식 블로그#보안#SSH#Tailscaledevday ↗GN ↗ 2

주요 UEFI 벤더가 공통으로 쓰는 TianoCore EDK II 에서 심각도 9.5 의 버퍼 오버플로가 발견됐다. PXE 네트워크 부팅 중 ICMP 오류 메시지를 처리하는 코드가 원인이라 운영체제와 Secure Boot 가 올라오기 전에 공격 코드가 실행될 수 있다. 데이터센터처럼 PXE 부팅을 쓰는 환경은 펌웨어 벤더의 패치 일정을 확인하고, 당장 필요 없는 서버는 네트워크 부팅을 꺼 두는 편이 안전하다.

GeekNews#보안#UEFI#CVEGN ↗

개인 키가 '4' 로 드러난 eMudhra CA 사고가 10월 17일 Apple 에 통보됐지만, 10월 28일 현재 macOS 번들 도구의 HTTPS 연결은 여전히 중간자 공격에 노출돼 있다. 10월 26일 나온 macOS 27.2 는 이 문제를 고치지 않았고, 사용자가 /etc/ssl/cert.pem 을 손봐 둔 우회책까지 되돌렸다. 시스템 git 으로 원격 저장소에 푸시하거나 자격 증명을 보내는 작업은 신뢰할 수 있는 네트워크에서만 하고, 업데이트 뒤에는 우회 설정이 살아 있는지 다시 확인해야 한다.

Hacker News · emudhra.we-have-a-problem.com#보안#macOS#TLSdevday ↗GN ↗사고 배경(devday) ↗

인터넷에 노출된 허니팟에서 PHP2Shell 취약점이 실제로 뚫린 사례가 확인됐다. 공격 트래픽, 메모리 누출, 후속 코드 실행이 하나의 흐름으로 이어진 증거가 잡혔고, CISA 는 10월 26일 관련 취약점 2건을 알려진 악용 취약점(KEV) 목록에 올렸다. Wiz 는 공개 익스플로잇만으로는 전체 공격 체인이 완성되지 않았다고 보고했지만, 노출된 PHP 서비스라면 패치 상태를 지금 확인해야 한다.

GeekNews#보안#PHP#KEVGN ↗

8월 27일부터 9월 9일 사이 GLM-5.3 모델이 다른 고객의 프롬프트와 생성 결과를 응답에 섞어 내보냈다. 영향 응답은 155건이고 다른 모델은 무관하다. 컨텍스트 1,048,576 토큰 모델의 KV 캐시 재사용 경로에서 생긴 문제로, 추론 서버(SGLang) 수준에서 수정됐다. 공유 추론 인프라를 쓰는 서비스라면 캐시 격리가 테넌트 경계까지 보장되는지 점검할 만한 사례다.

Cloudflare 블로그#LLM#장애리포트#Cloudflaredevday ↗GN ↗

Google 이 복잡한 다단계 엔지니어링 작업을 오래 수행하도록 설계한 Gemini 4 Carbon 을 발표했다. 코딩과 사이버 방어 역량을 강화했다는 설명이며, Artificial Analysis Intelligence Index v5.0 에서 59점으로 1위, WebDev Arena 에서는 89 Elo 상승을 기록했다. 에이전트 프레임워크에 모델을 바꿔 끼울 계획이 있다면 장시간 작업 벤치마크를 직접 돌려 볼 가치가 있다.

Google#LLM#릴리스#AI에이전트GN ↗

Python 3.13 에 실험적으로 들어갔던 JIT 컴파일러가 유지보수 부담과 커뮤니티 합의 부족으로 빠질 예정이다. 정식 채택을 노린 PEP 836 승인이 보류되면서 CPython 의 JIT 개발은 당분간 멈추고, 성능이 필요한 쪽은 GraalPy·PyPy 같은 대안 구현체로 다시 눈을 돌리고 있다. 기본 CPython 성능 개선을 기다리던 팀은 로드맵을 다시 잡아야 한다.

LWN.net · Hacker News#Python#JIT#언어devday ↗

Vercel 이 공개한 에이전트 스킬 next-bundle-optimizer 는 Turbopack 모듈 그래프를 읽어 코드 분할 지점, 중복 의존성, React Server Components 로 옮길 컴포넌트를 찾아 제안한다. 제안은 실제 소스와 컴포넌트 사용 방식에 비춰 검증되며, v0 와 vercel.com 에 적용해 압축 기준 총 2MB 의 JavaScript 를 덜어냈다. 번들 분석 리포트를 사람이 읽던 작업을 에이전트에 넘기는 구체적인 예다.

Next.js 공식 블로그#Next.js#AI에이전트#프론트엔드devday ↗

Enterprise Cloud 고객은 별도 구매 없이 Copilot 을 쓸 수 있게 됐다. 따로 관리하던 Copilot 좌석과 AI 사용량은 엔터프라이즈 예산 체계로 합쳐지며, 월별 무료 크레딧은 없고 첫 요청부터 예산에서 차감된다. 자체 구독 고객에게는 단계적으로 확대되고, Copilot Business·Enterprise 는 별도 상품으로 유지된다. 좌석 단위에서 사용량 단위로 과금이 바뀌므로 예산 관리 방식을 미리 손봐야 한다.

GitHub Changelog#GitHub#Copilot#라이선스devday ↗

코드베이스만이 아니라 팀의 규약과 작업 습관까지 파악하는 것을 목표로 한 기능 묶음이다. 메모리는 세션을 넘어 개발자 선호와 리포지토리 규약을 유지하고, 드리밍은 그 메모리를 코드 리뷰 피드백으로 계속 다듬는다. 코드 검색은 로컬 클론 없이 여러 리포지토리를 가로질러 마이그레이션이나 버그 조사를 돕는다. 규약 문서를 손으로 관리하던 팀에는 비교 대상이 된다.

GitHub Changelog#GitHub#AI에이전트#메모리devday ↗

지시문은 Markdown, 도구와 처리 로직은 TypeScript 로 쓰는 구조로, 설정·외부 서비스 연결·테스트·평가·배포까지 한 흐름으로 묶었다. 에디터 안의 에이전트를 팀 공용 워크플로로 꺼내 쓰려는 의도이며, GitHub 인텔리전스와 같은 날 나온 점에서 '팀 단위 에이전트' 경쟁이 본격화됐다고 볼 수 있다.

Cursor#AI에이전트#SDK#TypeScriptGN ↗

netmeister.org 의 글로, 취약점 공개가 보안 업체 간 마케팅 경쟁이 되면서 사전 통지와 엠바고가 무너지고 0-day 가 쏟아진다고 진단한다. AI 는 공격 코드 생성을 빠르게 하지만 방어에는 별 도움이 안 되고, 진짜 병목은 패치 생성이 아니라 조직별 공격 표면 평가와 배포라는 것이다. 결론은 새롭지 않다. 침해를 전제로 노출 범위를 줄이는 제로 트러스트 원칙으로 돌아가라는 것이다. GeekNews 쪽 요약도 "AI 생성 패치가 해법이 아니다" 는 같은 지점을 짚는다.

netmeister.org · Lobsters#보안#에세이#제로트러스트devday ↗GN ↗

npm 패키지를 오염시킨 ChainDrop 웜 사고가 계기였다. pnpm 11 은 Node.js 22.13 이상을 요구하고 CVE-2025-69264·69262 대응이 들어 있어 전환을 결정했고, AI 에이전트에 검증 하네스를 붙여 레포마다 같은 절차를 반복시켰다. lockfile 과 설정 파일, allowBuilds 처리에서 걸린 함정과 해결책을 정리해 두어 같은 작업을 앞둔 팀이 바로 참고할 수 있다.

채널톡 기술 블로그#pnpm#국내기술블로그#공급망보안devday ↗

환각은 잘못된 청크 검색, 검색된 증거 무시, 근거 없는 생성이라는 세 경로로 생긴다고 보고 검색·제약·검증·기권 네 단계로 막는다. 검색은 MinHash/LSH 중복 제거, 컨텍스트화 청킹, BM25 와 벡터를 RRF 로 합친 하이브리드에 Cross-Encoder 재순위(150 → 20)를 얹었다. 생성 단계는 주장마다 청크 ID 를 인용하게 하고 원자적 주장 단위로 검증하며, Conformal Prediction 기반 신뢰도가 낮으면 "모른다" 고 답하게 한다.

DEV Community#RAG#LLM#검색devday ↗

Kafka 트랜잭션은 원자적 쓰기와 EOS 를 보장하는 대신 커밋마다 고정 비용이 붙어 처리량이 비트랜잭션 대비 약 50배까지 떨어질 수 있다. AWS 는 네트워크·코디네이터·클라이언트 세 한도 중 가장 낮은 값이 처리량을 정한다는 사이징 공식을 제시하고, 묶음 크기 10건이면 코디네이터 병목(Scale-Out), 200건이면 네트워크 병목(Scale-Up)으로 대응이 갈린다고 설명한다. __transaction_state 파티션을 전체 브로커에 분산하는 절차와 필수 모니터링 지표도 담았다.

AWS 기술 블로그(한국)#Kafka#MSK#백엔드devday ↗

도구마다 같은 tar 파일을 다르게 해석하는 틈을 노린 공격을 막는 것이 출발점이다. Astral 이 해석 일관성을 우선으로 설계한 파서로, uv 자체 벤치마크에서는 이전 구현보다 약 2배 빠르다. uv 0.13 이후 기본값이므로 Python 패키지 설치 경로를 이미 거쳐 가고 있다. devday 쪽 분석 글은 안전성과 속도를 함께 잡은 설계 포인트를 짚는다.

Astral#Rust#uv#보안devday ↗GN ↗ 7

2018년 네이버 D2 의 "백엔드 개발자를 꿈꾸는 학생개발자에게" 후속편이다. AI 시대에 개발자의 역할은 AI 에게 방향을 지시하고 결과에 책임지는 쪽으로 옮겨 갔다고 보고, 그 전제에서 무엇을 공부하고 어떻게 취업을 준비할지 학생들의 질문에 답한다. 이틀치 GeekNews 글 중 추천수가 가장 높다.

GeekNews#커리어#학습#AI시대GN ↗ 35

생성된 코드를 한 줄씩 이해하는 쪽과 구현을 아예 들여다보지 않는 쪽을 양 끝에 놓고, 시스템 소유자에게 정말 필요한 것은 이상 징후를 알아채고 필요한 깊이까지 파고드는 능력이라고 정리한다. devday 오늘 인기글 "AI 가 가져온 역설: 더 바빠진 개발자들" 은 같은 문제를 다른 각도에서 본다. AI 가 일을 줄여 주기는커녕 검토와 조율로 업무가 늘었다는 체감이다.

GeekNews#AI에이전트#개발문화#코드리뷰devday(관련) ↗GN ↗

그 외 눈에 띈 글

IT 세미나·행사 일정 (이벤터스)

11월 1주 (11/3 ~ 11/9)

  • 11/5 (목) 13:30~15:302026 POSTECH HOLDINGS ACADEMY오프라인무료서울 강남구 팁스타운 S6 · 강연/세미나 · 창업/스타트업 · 접수 마감 11/4 17:00 · 포스텍홀딩스
  • 11/9 (일) 10:30~18:00콘솔게임 개발자 컨퍼런스 2026오프라인무료서울 송파구 롯데월드타워 스카이31 컨벤션 · 강연/세미나 · 게임 · 접수 마감 11/5 23:59

11월 2주 (11/10 ~ 11/16)

11월 3주 (11/17 ~ 11/23)

장기 과정 (11/30 시작)

반응형
반응형

오늘의 개발 뉴스 — 2026년 9월 8일 (화)

devday.kr 29건 · GeekNews 29건 · 중복 병합 후 주요 18건 선별

⚠ 확인·조치가 필요한 항목

주요 글

신규 (9월 7~8일 등록)

정부 조사로 약 3,954만 계정의 개인정보와 소스코드가 함께 유출된 사실이 확인됐다. 이름·휴대전화·이메일·생년월일·결제이력을 포함한 20개 항목 70종이 대상이고 휴면·탈퇴 계정도 빠지지 않았으며, 일부 정보는 암호화키까지 함께 노출됐다. 피해 보상이 자동 지급이 아니라 이용자 개별 신청 방식이라는 점이 실무적으로 가장 중요하다.

[국내 보도]보안개인정보사고GN ↗ 6p

Wireshark 분석 결과 LG 스마트 TV가 화면 꺼짐 상태에서도 로컬 네트워크를 스캔하고 마이크 오디오를 평문으로 로깅해 LG 서버로 전송하는 동작이 포착됐다. 같은 시기 webOS의 원격 코드 실행 취약점도 공개돼, 광고 프로파일링 논란이 단순 프라이버시 문제를 넘어 홈 네트워크 침해 경로 문제로 번지고 있다. GeekNews 쪽 논의는 “TV를 신뢰 경계 밖 기기로 취급하고 별도 VLAN에 격리하라”는 실무 대응에 초점이 맞춰졌다.

[NotebookCheck]webOS보안프라이버시devday ↗GN ↗ 6p

동일한 GPT-6 Astra를 ARC-AGI-3의 같은 High 추론 설정으로 돌렸을 때 하네스 구성에 따라 점수가 54.8%에서 99.9%까지 벌어졌다. 요청 사이에 이전 추론 상태를 보존하느냐가 결정적이어서, 장기 실행 에이전트는 모델 단독이 아니라 메모리·도구·문맥 관리·제어 루프를 합친 시스템으로 평가해야 한다는 결론이다. 같은 모델은 국내 수능 LLM 벤치마크에서 종합 450점 만점을 처음 기록해, 기존 모델들이 막혔던 사회문화 8번까지 풀어냈다.

[GeekNews]LLMAI 에이전트벤치마크GN ↗ 18pGN ↗ 수능 3p

기존 시스템과 조직 구조가 굳은 브라운필드 기업에서 AI 전환이 막히는 지점은 기술이 아니라 역할과 팀 권한을 정체성으로 여기는 문제라는 분석이다. 담당 업무를 AI로 몇 분에 끝내도 다른 팀의 승인과 백로그를 기다려야 하면 조직 경계에서 속도가 전부 상쇄된다. 함께 올라온 글은 “도구를 만드는 일과 기업을 바꾸는 일은 별개”라며, 어떤 도구가 필요한지 발견하고 전사가 쓰게 만드는 단계가 진짜 병목이라고 짚는다.

[GeekNews]AI 도입조직엔지니어링 문화GN ↗ 18pGN ↗ 6p

건물은 물리적으로 붕괴하지만 소프트웨어에는 그런 하한선이 없어, 시스템이 멀쩡히 돌아가는 동안에도 복잡도와 성능 저하가 무한히 쌓인다는 논지다. Amazon 주문 처리 조직 사례로 지식 소실과 중단된 재설계가 반복되며 기존 구조 위에 새 계층과 인력만 계속 얹히는 악순환을 보여준다. 리팩터링을 “언젠가”로 미루는 팀에게 그 언젠가가 오지 않는 구조적 이유를 설명한다.

[GeekNews]기술부채아키텍처GN ↗ 13p

GS리테일이 LiteLLM으로 AI Gateway를 세워 Amazon Bedrock의 Claude를 표준 AI 서비스로 채택하고, Virtual Key 중앙 인증과 크로스 계정 라우팅으로 인증·비용·보안을 한 곳에서 통제한다. 계정 온보딩 자동화와 Prompt Caching으로 운영 부담과 비용을 동시에 줄였고, 2부에서는 예산 기반 라우팅, 자체 가드레일, 목적별 관측 체계와 경영진 대시보드까지 다룬다. 수천 명 규모 사내 LLM 사용을 통제하려는 팀에 바로 참고가 되는 국내 사례다.

[AWS 코리아 블로그]Amazon BedrockLiteLLMAI 거버넌스devday ↗ 1부devday ↗ 2부

User 테이블에서 갱신이 잦은 배지 정보를 UserBadge 테이블로 떼어내 트랜잭션 충돌을 분당 10,000회에서 80회로 줄이고 WCU 사용량도 12~13% 절감했다. 그 결과 메시지 트래픽이 100배로 늘어도 견디는 구조가 됐다. 마이그레이션은 DynamoDB Export/Import와 AWS Glue ETL을 써서 5.3일 걸릴 작업을 6시간으로 단축했다.

[AWS 코리아 블로그]DynamoDBAWS Glue성능 최적화devday ↗

Amazon Bedrock AgentCore를 허브로 사내 데이터·웹 검색·시장 규제 분석 MCP를 엮어 미국 ERCOT 전력 시장 입찰을 분석하는 에이전트를 운영한다. 사용자 페르소나별 Guardrails를 걸어 권한에 따라 접근 범위를 나누고, 답변 품질 관리와 사용자별 데이터 격리를 설계에 포함했다. MCP를 프로덕션 에이전트에 실제로 붙일 때 필요한 격리·거버넌스 패턴을 볼 수 있다.

[AWS 코리아 블로그]Bedrock AgentCoreMCPAI 에이전트devday ↗

문서 작성에서 지식 시스템 설계로 역할을 넓힌 기록이다. 사내 챗봇 ‘박씨’와 지식 관리 플랫폼 todoc을 만들어 조직에 흩어진 맥락적 지식을 구조화했고, 최종 목표를 “AI 워크플로우 자동화로 우리 역할을 불필요하게 만드는 것”으로 잡았다. 사내 문서가 LLM의 입력이 되는 시대에 문서 조직을 어떻게 재배치할지에 대한 구체적 사례다.

[토스 기술블로그]지식관리AI 워크플로우테크니컬 라이팅devday ↗ 1부devday ↗ 2부

ArchUnit으로 레이어 의존성 같은 아키텍처 규칙을 테스트 코드로 옮겨, 문서와 코드 리뷰에 의존하던 규칙 준수를 CI에서 자동 검증하도록 바꿨다. 핵심은 FreezingArchRule로 레거시 위반은 현 상태로 동결하고 신규 위반만 차단한 점이며, Lombok 생성 코드가 잡히지 않는 한계는 소스 파일 스캔으로 메워 신규 위반 0건을 유지하고 있다. 규칙이 이미 무너진 코드베이스에도 점진 적용이 가능하다는 게 실전 포인트다.

[우아한형제들 기술블로그]ArchUnitSpring Boot아키텍처devday ↗

전역 설정에 모든 것을 몰아넣지 말고 프로젝트 폴더마다 필요한 설정만 두어 불필요한 컨텍스트·리소스 소모를 줄이는 방법을 정리했다. 스킬 문서는 처음부터 완비하지 말고 실제 업무에서 필요할 때 점진적으로 쓰라고 권하며, 권한(permissions) 설정은 데이터 무결성을 고려해 보수적으로 잡으라고 조언한다. VSCode 터미널에서 실행 위치를 명확히 하는 습관도 함께 다룬다.

[요즘IT]Claude Code개발 생산성AI 도구devday ↗

코드베이스 스캔부터 에이전트 간 해법 토론, 파일 편집, 테스트 실행과 자가 수정까지 한 런타임 안에서 처리하며, 여러 코딩 에이전트를 로컬에서 병렬로 실행한다. 클라우드 모델과 로컬 모델을 상황에 따라 갈아 끼울 수 있어 사내 코드를 외부로 보내기 어려운 환경에 쓸 만하다. 게임 개발용 Vulkan 3D 런타임 V-CORE도 함께 들어 있다.

[Product Hunt]코딩 에이전트로컬 LLM출시devday ↗

M3 지원 코드가 인스톨러에 병합되어 M3·M3 Pro·M3 Max 맥북과 iMac에서 설치가 가능해졌다. 웹캠, 마이크, WiFi, 블루투스, USB 3 10Gb/s, AV1 하드웨어 디코딩까지 M1/M2에서 되던 기능은 대부분 동작하지만 GPU 가속과 디스플레이 제어는 여전히 제한적이고 M3 Ultra 기반 Mac Studio는 미지원이다. 애플 실리콘에서 리눅스를 상시 사용할 계획이라면 아직은 조건부다.

[Asahi Linux 공식 블로그]Asahi LinuxApple Silicon커널devday ↗GN ↗

X.com의 요구로 중단됐던 Nitter 프로젝트가 법률 검토를 마치고 개발과 운영을 계속하기로 확정했으며, 세부 내용은 곧 공지될 예정이다. XCancel을 포함한 인스턴스도 서비스를 재개해 폐쇄 조치 이전보다 동작하는 인스턴스가 오히려 늘었다. devday 쪽 정리는 이 사건을 계기로 RSS 같은 개방형 표준의 가치와 플랫폼 독점 구조 비판이 다시 부각됐다고 덧붙인다.

[GeekNews · devday]Nitter오픈소스플랫폼devday ↗GN ↗ 3p

메시징 앱을 Android Compose 기반으로 다시 만들고 RCS를 지원하며, 남아 있던 AOSP 기본 앱들을 순차적으로 자체 앱으로 교체한다는 계획을 밝혔다. 보안 클립보드 같은 기능도 함께 강화됐다. 눈에 띄는 점은 이 속도를 내기 위해 AI 모델을 코드 리뷰와 개발 보조에 공식적으로 활용하고 있다고 밝힌 대목이다.

[GrapheneOS 공식 Mastodon]GrapheneOSAndroid보안devday ↗

이전 등록분 중 놓치기 아까운 글 (9월 6일)

Trusting-Trust 공격이 컴파일러 없이 GNU strip만으로도 가능함을 실증한 연구다. 소스 코드를 읽거나 생성·수정하지 않고 완성된 ELF 바이너리만 변조하기 때문에 소스 감사로는 잡히지 않으며, NixOS 부트스트랩 단계에서 감염되면 최종 환경까지 그대로 유지된다. 재현 빌드와 바이너리 서명 검증을 신뢰 근거로 삼고 있는 조직은 전제를 다시 점검할 만하다.

[GeekNews]공급망 보안NixOS툴체인GN ↗

AI SRE가 알림 분석부터 배포 수정까지 대신 처리하면 평균 복구 시간은 좋아지지만, 엔지니어가 시스템 거동과 실패 양상을 배울 기회는 사라진다. 그 결과 사람에게는 AI가 못 푸는 낯설고 심각한 장애만 남게 되어, 자동화의 이득이 장기적으로 상쇄될 수 있다는 지적이다. 온콜 자동화를 도입하는 팀이 학습 경로를 어떻게 남길지 함께 설계해야 하는 이유다.

[GeekNews]SRE장애대응자동화GN ↗ 18p

Claude 계열 세 모델에 코드 구조를 이해하는 LSP 도구를 붙여줬는데도, 대부분은 단순 위치 찾기에 grep을 먼저 썼다. LSP 우선 사용을 강제하자 오히려 성공률이 떨어지는 경우도 있었다. 정확도만의 문제가 아니라 결과를 곧바로 다음 행동에 쓸 수 있는 형태인지가 갈림길이라는 관찰로, 에이전트에 도구를 붙일 때 출력 형식 설계가 왜 중요한지 보여준다.

[GeekNews]코딩 에이전트LSP도구 설계GN ↗

그 외 눈에 띈 글

  1. Databasus — 실제 복원까지 검증하는 셀프 호스팅 DB 백업 도구 (PostgreSQL PITR 지원) (GN · 13p)
  2. Anubis, 1년 개발 끝에 WebAssembly 정식 지원 — Chrome 66까지 하위 호환 (devday)
  3. Mador — Proxy 기반 80줄 DOM 반응형 라이브러리 (devday)
  4. 채널톡 데브 세션, 자율 모임에서 월간 마감되는 문화로 (devday)
  5. 곱셈 2번으로 타임스탬프를 시·분·초로 변환하기 (devday)
  6. 가장 짧은 IPv6 주소에는 누가 응답하는가 (devday)
  7. 1024바이트 C 코드로 만든 파이썬 인터프리터 (devday)
  8. Chrome, 사이트 데이터 설정에서 Google을 또 예외 처리 (GN)
  9. Artificial Analysis, AAII v4.2 — 실제 업무 평가 강화·비공개 테스트 확대 (GN)
  10. LLGo — C·Python 라이브러리를 그대로 쓰는 LLVM 기반 Go 컴파일러 (GN · 2p)
  11. Show GN: monolog — 나에게 메시지하듯 남기면 AI가 정리·검색해주는 메모 앱 (GN · 3p)
  12. 카카오, AI 중심 기술 컨퍼런스 if(kakao)26 개최 (devday)

출처 · devday.kr/archive · news.hada.io/new

반응형
반응형


Daily Dev Digest

오늘의 개발 뉴스 — 2026년 8월 26일 (수)

devday.kr 49건 · GeekNews 34건 · 중복 병합 후 주요 18건 선별

⚠ 즉시 조치가 필요한 항목

  • Next.js 8월 보안 릴리스 — Critical 2건. 영향: 16.x·15.x 계열 / 패치: 16.3.3, 15.5.24(8월 25일 공개). 상세 권고문 공개 전이므로 즉시 업그레이드 권고.
  • Android Automotive 헤드유닛 악성코드 — 정식 시스템 앱 업데이트 채널을 악용해 유포. 차량용 Android 기기의 비공식 APK·펌웨어 설치 중단 및 업데이트 출처 점검 필요.

주요 글

8월 25일 16.3.3과 15.5.24가 동시 공개되면서 심각도 Critical 두 건이 함께 막혔다. 기술 상세와 CVE 번호는 보안 권고문 공개 시점까지 비공개로 남겨졌는데, 이는 익스플로잇 작성 시간을 벌기 위한 통상적 조치다. 즉 업그레이드가 유일한 방어선인 상태이므로, 두 메이저 라인 모두 지금 올려야 한다.

Vercel / Next.js 공식 블로그 Next.js보안릴리스 devday ↗

Kaspersky가 Android Automotive 기반 헤드유닛을 감염시키는 악성코드를 처음으로 포착했다. 침투 경로가 취약점이 아니라 정상적인 시스템 앱 업데이트 기능이라는 점이 핵심으로, 신뢰된 배포 채널 자체가 오염되면 사용자가 알아챌 방법이 사실상 없다. 목적은 광고 사기와 프록시 봇넷 구축이며 Moyu 그룹과의 연관이 지목됐지만, 같은 통로로 차량 제어 계층에 접근할 수 있다는 게 더 큰 위협이다.

Kaspersky Securelist 보안Android봇넷 devday ↗

8월 24일 예고대로 8월 25일 GNU 미러에 소스 배포본(tar.gz·tar.xz, 각 PGP 서명 동봉)이 올라왔다. Mickey Petersen의 변경점 분석과 Prot의 영상이 함께 돌면서, 업그레이드 가치를 판단할 자료는 출시 당일에 이미 갖춰진 상황이다. GeekNews 쪽은 배포본 검증 절차(gpg 서명 확인)에 초점을 맞춰 소개했다.

GNU info-gnu-emacs Emacs릴리스 devday ↗ GN ↗

M6가 Apple 최초의 2나노 공정 칩으로 등장하고, M5 Ultra는 쿼드 다이 아키텍처로 확장됐다. Mac mini는 M6(12코어 CPU/12코어 GPU, 듀얼 16코어 Neural Engine, 최대 32GB·170GB/s)와 M5 Pro로, Mac Studio는 M5 Max(18코어 CPU·최대 40코어 GPU·128GB)와 M5 Ultra(최대 36코어 CPU·80코어 GPU)로 갈렸다. AI 성능이 최대 4.3배라는 수치가 붙어 로컬 추론용 워크스테이션 선택지가 실질적으로 넓어졌다.

Apple Newsroom Apple Silicon하드웨어온디바이스 AI GN(칩) ↗ GN(Studio) ↗ GN(mini) ↗

메모리 안전성을 확보한 Rust 디코더로 JPEG XL 지원이 Firefox 157에 들어간다. Chrome과 Safari도 구현을 진행 중이어서 2026년 말이면 주요 브라우저 전반에서 쓸 수 있는 그림이 됐다. 수년간 지연됐던 포맷 채택이 이번에 사실상 확정 단계로 넘어간 셈이라, 이미지 파이프라인 재검토를 시작할 시점이다.

Mozilla FirefoxJPEG XLRust GN ↗

Standard 단기 컨텍스트 기준 100만 토큰당 입력 $4 · 출력 $20으로 내려갔고, Batch·Flex·Fast 모드에도 각각 인하가 적용된다. 최소 2026년 11월 21일까지 유지되는 프로모션 성격이라, 이 기간을 기준으로 비용 산정을 다시 하되 이후 원복 가능성을 전제로 계획해야 한다.

OpenAI LLMAPI 가격 GN ↗

devday 오늘 인기 1위. Xring O3가 싱글 스레드에서 Apple 코어에 근접하고 멀티 스레드에서는 앞선다는 주장이 나왔고, 44MB 캐시는 상당수 노트북 CPU를 넘어선다. 다만 실제 스마트폰 폼팩터에서는 발열·전력 제한 탓에 벤치마크 수치가 유지되기 어렵다는 반론이 즉시 붙었다. 설계 주체가 ARM인지 샤오미 자체 IP인지를 두고 커뮤니티 논쟁이 진행 중이다.

Hacker News ARMCPU모바일 AP devday ↗ GN ↗

연간 결제 기준 표준 좌석이 월 $20, 프리미엄 좌석이 월 $100으로 내려갔다. 공유 워크스페이스와 Claude Code가 팀 단위로 묶이고 데이터 미학습 정책이 명시돼, 사내 도입 검토 시 걸림돌이던 두 항목(단가·데이터 취급)이 동시에 정리됐다.

Claude 공식 블로그 Claude팀 협업가격 devday ↗

시행착오와 마찰이 개발자 직관을 만드는 재료인데, AI 코딩 도구가 그 과정을 건너뛰게 만든다는 논지다. 숙련자에게는 순수한 가속이지만 초보자는 '능숙함의 환상'에 갇혀 생성된 코드에 대한 건강한 회의를 기르지 못한다는 것. 결론은 금지가 아니라 교육 도구로 쓰는 설계다. 같은 날 올라온 "AI가 코딩하는 동안 무엇을 할까"는 반대편에서 접근해, 대기 시간을 속도 조절·방향 점검·문서 작업으로 쓰고 중단 불가 작업은 그 시간에 넣지 말라고 조언한다.

larsfaye.com · Dev.to AI 코딩개발자 교육생산성 devday ↗ devday(대기시간) ↗ GN ↗

에이전트 지침 파일을 어떻게 써야 실제로 코드가 좋아지는지에 대한 실전 논의다. 규칙을 산문으로 늘어놓기보다 린트 규칙으로 강제하고, 주석은 '무엇'이 아닌 '왜'에 쓰게 하고, 컨텍스트를 아끼는 것이 요점. agent.md와 coding_standards.md를 분리해 에이전트용 지침과 사람용 규약을 따로 관리하라는 제안이 나왔다.

fabiensanglard.net LLM코드 품질DevOps devday ↗ GN ↗

에이전트에게 앱 하나를 맡겼더니 주간 토큰 한도를 다 태우고, 결과물은 tests 폴더와 SHA-256 이름의 파일들뿐이었다는 사례를 통해 '바이브 코딩'의 숨은 비용을 계산한다. 실패한 시도에도 토큰은 똑같이 청구되므로, 에이전트에게 넘길 작업의 범위를 좁히는 것 자체가 비용 관리라는 결론이다.

GeekNews 바이브 코딩토큰 비용 GN ↗

두 개의 추상화로 정리된 오픈소스 에이전트다. RLM(Recursive Language Model)은 컨텍스트를 변수로, 재귀 서브에이전트를 함수 호출로 다루고, Continual Harness는 REPL처럼 상태를 유지하며 장기 작업을 이어간다. 컨텍스트 윈도우를 늘리는 대신 구조화해 장시간 자율 작업을 버티게 하려는 접근이다.

Prime Intellect (GitHub) AI 에이전트오픈소스 GN ↗ (1점)

Copilot+ PC에서 추론은 실제로 NPU가 로컬 처리하지만, 프롬프트는 여전히 Microsoft 서버로 전송돼 검토를 받고 서버가 발급한 GUID가 결과 이미지 픽셀에 보이지 않는 워터마크로 삽입된다. "로컬 생성"이라는 표현이 곧 오프라인이나 비추적을 뜻하지 않는다는 사례로, 사내 이미지 생성 워크플로의 데이터 경계를 다시 확인할 필요가 있다.

GeekNews 프라이버시Windows로컬 AI GN ↗

테크 콘퍼런스에서 공개한 세 갈래 적용 사례다. AI 자동 채점 시스템으로 QA 검증 시간을 줄이고, Figma 시안에서 다중 플랫폼 UI 코드를 자동 생성하고, 팀별로 흩어져 있던 대용량 조회 시스템을 전사 통합 플랫폼으로 옮겼다. 도구 도입담이 아니라 조직 단위 파이프라인 개편이라는 점이 참고할 지점이다.

무신사 테크 (Medium) 국내 사례QA 자동화Figma devday ↗

Alert Adviser가 Grafana 알림을 받아 메트릭·로그·트레이스를 교차 분석해 원인을 자동 지목하고, 실제 장애 20건 검증에서 80% 이상 정확도를 냈다. 핵심은 정확도보다 통제 장치 — 근거 등급 강제, 변경 권한 원천 차단, 오판 패턴 검증의 3중 안전장치를 걸었다. 1편 Smart RI Calc는 같은 접근으로 인프라 비용 산정을 자동화한 사례다.

여기어때 기술블로그 SREMCP·RAG국내 사례 devday(2편) ↗ devday(1편) ↗

SK Devocean 사례. 자동 차단 로직이 신뢰 경계를 잘못 그어 공격자가 자기 IP를 조작해 차단을 회피하거나 타인을 차단시킬 수 있는 구멍이 있었다. 6단계 관문과 dry_run 기본값으로 재설계해 오차단 0건을 유지했고, 자동화의 가치를 속도가 아니라 신뢰도에 두라는 것 — 그리고 보안 자동화에는 별도 보안 리뷰가 반드시 필요하다는 것이 결론이다.

SK Devocean AWS WAF보안 자동화국내 사례 devday ↗

8월 24일 X Corp.가 영구 중단 요구 서한을 보내면서 공식 인스턴스 nitter.net이 내려갔고, 개발자 zedeus는 법률 자문 전까지 개발을 멈췄다. X 데이터를 로그인·API 없이 읽어오던 경로가 사실상 닫히는 것이므로, Nitter 인스턴스에 의존하던 스크래퍼나 모니터링 파이프라인은 대체 수단을 찾아야 한다.

GeekNews 오픈소스X/Twitter법률 리스크 GN ↗

IPFS 엔지니어링·유지보수·인프라 운영이 2026년 9월 30일로 끝난다. Kubo, Helia, Boxo 같은 핵심 구현체가 새 메인테이너를 찾아야 하는 상태여서, IPFS를 프로덕션 의존성으로 쓰고 있다면 향후 패치·보안 대응 주체를 지금 확인해 두는 게 좋다.

GeekNews IPFS오픈소스 지속성 GN ↗

그 외 눈에 띈 글

  1. SELF — 실행 파일 자체를 SQLite 데이터베이스로 쓰는 포맷 프로토타입(devday · GN)
  2. 텍스트 모드라는 거짓말: 현대 TUI가 오히려 스크린 리더에 적대적인 이유(GN · devday)
  3. 양자 시대를 대비하는 개발자 암호학 가이드 — ML-KEM 하이브리드 전환(devday)
  4. Fable과 '공짜 점심'의 종말 — 역할별 모델 분산과 메모리 지역성의 귀환(GN)
  5. Wi-Fi 8, 속도 경쟁을 접고 안정성으로 방향 전환(devday)
  6. 결제 프로세서 장애에도 멈추지 않는 멀티 프로세서 빌링 아키텍처(devday)
  7. Codex, Amazon Bedrock 연동으로 AWS 환경에서 사용 가능(devday)
  8. 복잡계 시스템에서 실패는 어떻게 발생하는가(devday)
  9. Show GN: homebutler — 홈서버 관리를 단일 바이너리에 담고 AI를 붙인 도구(GN)
  10. Show GN: forge-harness — AI가 쓴 코드를 커밋 전에 막는 Claude Code 게이트(GN)
  11. Perspec 1.0 — 문서 사진 원근을 보정하는 Haskell 데스크톱 앱(GN)
  12. iCloud+ '나의 이메일 가리기' 주소는 icloud.com에 그대로 유지(GN)
반응형

+ Recent posts