주요 태그
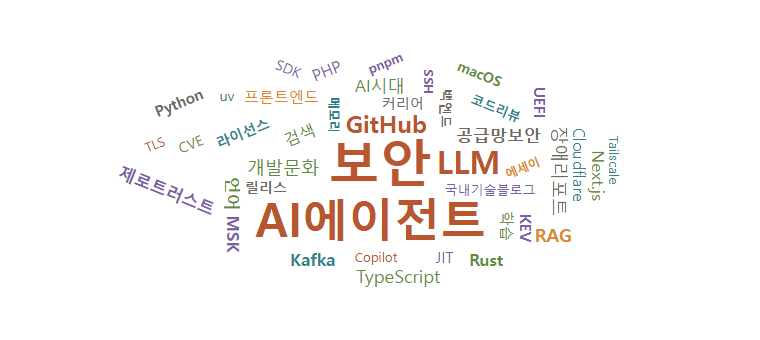
주요 글 18건의 태그 42종 · 숫자는 등장 횟수 · 누르면 첫 번째 해당 글로 이동
⚠ 조치 필요
- Tailscale SSH 권한 상승 취약점 — 패치 준비 중. 지금은 TS_SSH_DISABLE_FORWARDING=1 로 SSH 포워딩을 끄고 자동 업데이트를 켜 둘 것.
- UEFI(TianoCore EDK II) CVE-2026-97631, CVSS 9.5 — PXE 네트워크 부팅을 쓰는 서버 전반. 펌웨어 벤더 패치 확인, 불필요한 PXE 부팅 비활성화.
- macOS 기본 git·curl·python3 가 침해된 eMudhra 인증서를 여전히 신뢰 — macOS 27.2 에도 미수정. 신뢰 못 할 네트워크에서 HTTPS 자격 증명 전송 자제, 수동 우회는 업데이트 뒤 재확인.
- PHP2Shell 취약점 2건, 실제 악용 확인 — 10월 26일 CISA KEV 등재. 외부 노출 PHP 서비스는 패치 여부 즉시 점검.
주요 글
인가된 사용자가 부여받은 권한을 넘어 시스템에 접근할 수 있는 결함이 발견돼 Tailscale 이 긴급 패치를 준비하고 있다. 영향 버전과 수정 버전은 아직 공개되지 않았고, 공식 권고는 환경 변수 TS_SSH_DISABLE_FORWARDING=1 로 SSH 포워딩을 끄는 것이다. Tailscale SSH 전체를 끄지 않아도 핵심 위험은 완화된다고 설명하며, 커뮤니티는 패치 전까지 OpenSSH 로 돌아가는 방안도 거론한다. GeekNews 에도 같은 권고가 올라왔다.
주요 UEFI 벤더가 공통으로 쓰는 TianoCore EDK II 에서 심각도 9.5 의 버퍼 오버플로가 발견됐다. PXE 네트워크 부팅 중 ICMP 오류 메시지를 처리하는 코드가 원인이라 운영체제와 Secure Boot 가 올라오기 전에 공격 코드가 실행될 수 있다. 데이터센터처럼 PXE 부팅을 쓰는 환경은 펌웨어 벤더의 패치 일정을 확인하고, 당장 필요 없는 서버는 네트워크 부팅을 꺼 두는 편이 안전하다.
개인 키가 '4' 로 드러난 eMudhra CA 사고가 10월 17일 Apple 에 통보됐지만, 10월 28일 현재 macOS 번들 도구의 HTTPS 연결은 여전히 중간자 공격에 노출돼 있다. 10월 26일 나온 macOS 27.2 는 이 문제를 고치지 않았고, 사용자가 /etc/ssl/cert.pem 을 손봐 둔 우회책까지 되돌렸다. 시스템 git 으로 원격 저장소에 푸시하거나 자격 증명을 보내는 작업은 신뢰할 수 있는 네트워크에서만 하고, 업데이트 뒤에는 우회 설정이 살아 있는지 다시 확인해야 한다.
인터넷에 노출된 허니팟에서 PHP2Shell 취약점이 실제로 뚫린 사례가 확인됐다. 공격 트래픽, 메모리 누출, 후속 코드 실행이 하나의 흐름으로 이어진 증거가 잡혔고, CISA 는 10월 26일 관련 취약점 2건을 알려진 악용 취약점(KEV) 목록에 올렸다. Wiz 는 공개 익스플로잇만으로는 전체 공격 체인이 완성되지 않았다고 보고했지만, 노출된 PHP 서비스라면 패치 상태를 지금 확인해야 한다.
8월 27일부터 9월 9일 사이 GLM-5.3 모델이 다른 고객의 프롬프트와 생성 결과를 응답에 섞어 내보냈다. 영향 응답은 155건이고 다른 모델은 무관하다. 컨텍스트 1,048,576 토큰 모델의 KV 캐시 재사용 경로에서 생긴 문제로, 추론 서버(SGLang) 수준에서 수정됐다. 공유 추론 인프라를 쓰는 서비스라면 캐시 격리가 테넌트 경계까지 보장되는지 점검할 만한 사례다.
Google 이 복잡한 다단계 엔지니어링 작업을 오래 수행하도록 설계한 Gemini 4 Carbon 을 발표했다. 코딩과 사이버 방어 역량을 강화했다는 설명이며, Artificial Analysis Intelligence Index v5.0 에서 59점으로 1위, WebDev Arena 에서는 89 Elo 상승을 기록했다. 에이전트 프레임워크에 모델을 바꿔 끼울 계획이 있다면 장시간 작업 벤치마크를 직접 돌려 볼 가치가 있다.
Python 3.13 에 실험적으로 들어갔던 JIT 컴파일러가 유지보수 부담과 커뮤니티 합의 부족으로 빠질 예정이다. 정식 채택을 노린 PEP 836 승인이 보류되면서 CPython 의 JIT 개발은 당분간 멈추고, 성능이 필요한 쪽은 GraalPy·PyPy 같은 대안 구현체로 다시 눈을 돌리고 있다. 기본 CPython 성능 개선을 기다리던 팀은 로드맵을 다시 잡아야 한다.
Vercel 이 공개한 에이전트 스킬 next-bundle-optimizer 는 Turbopack 모듈 그래프를 읽어 코드 분할 지점, 중복 의존성, React Server Components 로 옮길 컴포넌트를 찾아 제안한다. 제안은 실제 소스와 컴포넌트 사용 방식에 비춰 검증되며, v0 와 vercel.com 에 적용해 압축 기준 총 2MB 의 JavaScript 를 덜어냈다. 번들 분석 리포트를 사람이 읽던 작업을 에이전트에 넘기는 구체적인 예다.
Enterprise Cloud 고객은 별도 구매 없이 Copilot 을 쓸 수 있게 됐다. 따로 관리하던 Copilot 좌석과 AI 사용량은 엔터프라이즈 예산 체계로 합쳐지며, 월별 무료 크레딧은 없고 첫 요청부터 예산에서 차감된다. 자체 구독 고객에게는 단계적으로 확대되고, Copilot Business·Enterprise 는 별도 상품으로 유지된다. 좌석 단위에서 사용량 단위로 과금이 바뀌므로 예산 관리 방식을 미리 손봐야 한다.
코드베이스만이 아니라 팀의 규약과 작업 습관까지 파악하는 것을 목표로 한 기능 묶음이다. 메모리는 세션을 넘어 개발자 선호와 리포지토리 규약을 유지하고, 드리밍은 그 메모리를 코드 리뷰 피드백으로 계속 다듬는다. 코드 검색은 로컬 클론 없이 여러 리포지토리를 가로질러 마이그레이션이나 버그 조사를 돕는다. 규약 문서를 손으로 관리하던 팀에는 비교 대상이 된다.
지시문은 Markdown, 도구와 처리 로직은 TypeScript 로 쓰는 구조로, 설정·외부 서비스 연결·테스트·평가·배포까지 한 흐름으로 묶었다. 에디터 안의 에이전트를 팀 공용 워크플로로 꺼내 쓰려는 의도이며, GitHub 인텔리전스와 같은 날 나온 점에서 '팀 단위 에이전트' 경쟁이 본격화됐다고 볼 수 있다.
netmeister.org 의 글로, 취약점 공개가 보안 업체 간 마케팅 경쟁이 되면서 사전 통지와 엠바고가 무너지고 0-day 가 쏟아진다고 진단한다. AI 는 공격 코드 생성을 빠르게 하지만 방어에는 별 도움이 안 되고, 진짜 병목은 패치 생성이 아니라 조직별 공격 표면 평가와 배포라는 것이다. 결론은 새롭지 않다. 침해를 전제로 노출 범위를 줄이는 제로 트러스트 원칙으로 돌아가라는 것이다. GeekNews 쪽 요약도 "AI 생성 패치가 해법이 아니다" 는 같은 지점을 짚는다.
npm 패키지를 오염시킨 ChainDrop 웜 사고가 계기였다. pnpm 11 은 Node.js 22.13 이상을 요구하고 CVE-2025-69264·69262 대응이 들어 있어 전환을 결정했고, AI 에이전트에 검증 하네스를 붙여 레포마다 같은 절차를 반복시켰다. lockfile 과 설정 파일, allowBuilds 처리에서 걸린 함정과 해결책을 정리해 두어 같은 작업을 앞둔 팀이 바로 참고할 수 있다.
환각은 잘못된 청크 검색, 검색된 증거 무시, 근거 없는 생성이라는 세 경로로 생긴다고 보고 검색·제약·검증·기권 네 단계로 막는다. 검색은 MinHash/LSH 중복 제거, 컨텍스트화 청킹, BM25 와 벡터를 RRF 로 합친 하이브리드에 Cross-Encoder 재순위(150 → 20)를 얹었다. 생성 단계는 주장마다 청크 ID 를 인용하게 하고 원자적 주장 단위로 검증하며, Conformal Prediction 기반 신뢰도가 낮으면 "모른다" 고 답하게 한다.
Kafka 트랜잭션은 원자적 쓰기와 EOS 를 보장하는 대신 커밋마다 고정 비용이 붙어 처리량이 비트랜잭션 대비 약 50배까지 떨어질 수 있다. AWS 는 네트워크·코디네이터·클라이언트 세 한도 중 가장 낮은 값이 처리량을 정한다는 사이징 공식을 제시하고, 묶음 크기 10건이면 코디네이터 병목(Scale-Out), 200건이면 네트워크 병목(Scale-Up)으로 대응이 갈린다고 설명한다. __transaction_state 파티션을 전체 브로커에 분산하는 절차와 필수 모니터링 지표도 담았다.
도구마다 같은 tar 파일을 다르게 해석하는 틈을 노린 공격을 막는 것이 출발점이다. Astral 이 해석 일관성을 우선으로 설계한 파서로, uv 자체 벤치마크에서는 이전 구현보다 약 2배 빠르다. uv 0.13 이후 기본값이므로 Python 패키지 설치 경로를 이미 거쳐 가고 있다. devday 쪽 분석 글은 안전성과 속도를 함께 잡은 설계 포인트를 짚는다.
2018년 네이버 D2 의 "백엔드 개발자를 꿈꾸는 학생개발자에게" 후속편이다. AI 시대에 개발자의 역할은 AI 에게 방향을 지시하고 결과에 책임지는 쪽으로 옮겨 갔다고 보고, 그 전제에서 무엇을 공부하고 어떻게 취업을 준비할지 학생들의 질문에 답한다. 이틀치 GeekNews 글 중 추천수가 가장 높다.
생성된 코드를 한 줄씩 이해하는 쪽과 구현을 아예 들여다보지 않는 쪽을 양 끝에 놓고, 시스템 소유자에게 정말 필요한 것은 이상 징후를 알아채고 필요한 깊이까지 파고드는 능력이라고 정리한다. devday 오늘 인기글 "AI 가 가져온 역설: 더 바빠진 개발자들" 은 같은 문제를 다른 각도에서 본다. AI 가 일을 줄여 주기는커녕 검토와 조율로 업무가 늘었다는 체감이다.
그 외 눈에 띈 글
- Zig 와 함께한 4개월 — 명시적 자원 관리와 도구가 강점, 불안정해도 1순위 언어가 됐다(GN · devday)
- Anthropic, Claude 를 활용한 신약 개발 초기 성과 공개 — 6개 기관 협업(devday · GN)
- 미국 연방법전을 위한 Git — 개정 지시문을 순서대로 적용해 조문 변경 이력 복원(GN · devday)
- 브라우저 지문 수집 스크립트가 '생물무기' 문자열을 품은 이유 — LLM 안전 필터로 역난독화 방해(GN)
- Gforth 1.0 — 확장 가능한 문법과 멀티코어 멀티태스킹 지원(GN)
- AlpineBSD — NetBSD 기반에 Alpine Linux 식 사용자 공간을 결합한 운영체제(GN)
- Unlimited-OCR 2 — 페이지 간 문맥을 이어 수백 페이지 문서를 파싱하는 OCR 모델(GN · 10)
- StreamFusion — Flink SQL 을 Rust·Arrow·DataFusion 네이티브 실행기로 가속(GN · 3)
- 지수 시간 가설(ETH)은 거짓이다 [PDF] — devday 는 커뮤니티 반응까지 정리(GN · devday)
- Next.js 16 업그레이드 후 빌드 오류 없이 발생한 4가지 문제점(devday)
- Show GN: Aqueous 압축 파일 포맷(GN · 11)
- Show GN: pele-animate — Mermaid 다이어그램에 애니메이션과 아이콘을 더하는 오픈소스 라이브러리(GN)
IT 세미나·행사 일정 (이벤터스)
11월 1주 (11/3 ~ 11/9)
- 11/5 (목) 13:30~15:302026 POSTECH HOLDINGS ACADEMY오프라인무료서울 강남구 팁스타운 S6 · 강연/세미나 · 창업/스타트업 · 접수 마감 11/4 17:00 · 포스텍홀딩스
- 11/9 (일) 10:30~18:00콘솔게임 개발자 컨퍼런스 2026오프라인무료서울 송파구 롯데월드타워 스카이31 컨벤션 · 강연/세미나 · 게임 · 접수 마감 11/5 23:59
11월 2주 (11/10 ~ 11/16)
- 11/10 (화) 14:00~15:30K-브랜드 해외 진출, K-POP IP 를 활용하다온라인무료이벤터스 온라인 · 강연/세미나 · 경영/비즈니스 컨설팅 · 접수 마감 11/6 23:30 · 콜로세움코퍼레이션
- 11/11 (수) 14:00~16:30[HR·AI] 업무 병목을 끊어내는 실전 노하우 세미나오프라인무료서울 서초구 마이워크스페이스타워 지하 2층 · 강연/세미나 · 경영/HR · 접수 마감 11/8 23:30 · 다우오피스
11월 3주 (11/17 ~ 11/23)
- 11/19 (목) 13:00~16:45[LG U+] 피지컬 AI 시대, 정확한 위치가 경쟁력입니다온라인무료LG유플러스 웨비나(용산 대강당 송출) · 강연/세미나 · 과학기술 · 접수 마감 11/18 18:00
장기 과정 (11/30 시작)
- 11/30 ~ 2027/3/10[청년취업사관학교 영등포캠퍼스] AI Harness Engineering 기반 헬스케어 데이터분석 실무과정오프라인무료서울 영등포구 청년취업사관학교 · 교육 과정 · 의료/의학 × AI · 접수 마감 11/8 23:30
'오늘의개발뉴스' 카테고리의 다른 글
| 오늘의 개발 뉴스 — 2026년 11월 3일 (화) (0) | 2026.11.03 |
|---|---|
| 오늘의 개발 뉴스 — 2026년 11월 2일 (월) (0) | 2026.11.02 |
| 오늘의 개발 뉴스 — 2026년 10월 30일 (금) (0) | 2026.10.30 |
| 오늘의 개발 뉴스 — 2026년 9월 8일 (화) (0) | 2026.09.08 |
| 오늘의 개발 뉴스 — 2026년 8월 26일 (수) (0) | 2026.08.26 |