
오늘의 개발 뉴스 — 2026년 11월 2일 (월)
주요 태그
주요 글 17건의 태그 28종 · 숫자는 등장 횟수
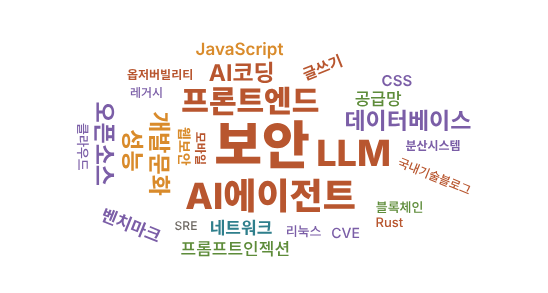
#보안 #AI에이전트 #LLM #프론트엔드 #개발문화 #데이터베이스 #성능 #오픈소스 #AI코딩 #공급망 #국내기술블로그 #글쓰기
#네트워크 #레거시 #리눅스 #모바일 #벤치마크 #분산시스템 #블록체인 #옵저버빌리티 #웹보안 #클라우드
#프롬프트인젝션 #CSS #CVE #JavaScript #Rust #SRE
⚠ 즉시 확인이 필요한 보안 항목
- Linux 커널 TCP UAF CVE-2026-98432 (CVSS 9.8) — 대상: RHEL 8·9·10, Ubuntu 등 미패치 커널 · 조치: 배포판 패치 즉시 적용, 그 전까지 IP 옵션 포함 IPv4 TCP 패킷 드롭 규칙 + MPTCP 비활성화(sysctl net.mptcp.enabled=0)
- Claude Code 확장(Cursor/Open VSX 마켓플레이스) SSH 백도어 — 대상: 확장 v2.1.313 · 조치: 설치 버전 확인 후 제거·교체, SSH 키 교체 검토
주요 글
TCP 핸드셰이크의 IPv4 옵션 처리에서 경쟁 조건을 이용한 UAF가 발견돼, 인증 없이 원격 루트 명령 실행이 가능하다는 분석입니다. Claude가 만든 PoC가 공개됐고, Go 1.24부터 기본 활성화된 MPTCP 리스너가 주요 공격 경로로 꼽힙니다. RHEL 8·9·10이 영향권이며 Ubuntu·RHEL 패치 배포가 아직 충분하지 않아, 패치 전까지 IP 옵션 패킷 드롭(nftables/iptables)과 ss -Mlnp로 MPTCP 리스너 점검이 권고됩니다. 컨테이너는 호스트 커널 기준으로 판단해야 합니다.
공식 마켓플레이스가 아닌 Cursor·Open VSX 쪽에 유포된 Claude Code 확장 2.1.313에 SSH 키 탈취 등을 노리는 백도어가 심어져 있었습니다. 신뢰된 게시자의 자동 업데이트가 그대로 공급망 공격 통로가 될 수 있다는 점에서, 확장 버전 확인·제거와 개발 환경 VM 격리, CI/CD 파이프라인 분리가 권고됩니다. devday에서는 같은 사건을 "AI 확장이 악성코드 유포 통로로 악용"이라는 관점의 글로도 다뤘습니다.
ChatGPT의 HTML 미리보기와 그래프 기능을 엮어 샌드박스를 벗어나는 체인으로, 악성 공유 링크 클릭만으로 인증 세션에 접근해 비공개 대화 목록을 읽고 외부로 유출할 수 있었습니다. CSP 우회에 JSONP가 쓰인 점이 핵심이며, OpenAI는 P1 등급으로 분류해 이미 긴급 패치를 완료했습니다(사용자 조치 불필요). LLM 제품의 "렌더링 기능"이 곧 공격 표면이라는 사례입니다.
ASP.NET Core API 로그에 지시문을 숨겨 AI 분석 결과를 조작하는 실험에서, Cohere·NVIDIA·DeepSeek 등 오픈 모델 4종은 뚫렸고 Gemini와 Codex(Luna, Sol)는 방어했습니다. 공격 프롬프트는 다섯 번 고쳐서야 성공했으며, 로그·티켓 같은 신뢰할 수 없는 외부 데이터를 에이전트에 넘길 때는 입력 경계를 프롬프트 설계로 분리해야 한다는 결론입니다. 표본이 작아 모델 전반 벤치마크로 보긴 어렵다는 단서가 붙어 있습니다.
UnifiedPush 지원 등으로 쓰이던 Signal 포크 Molly가 약 3개월간 업스트림 보안 패치를 반영하지 못해 위험하다는 지적이 나왔습니다. 대안으로 RingRTC 통화 종료 오류 수정 등을 바로 반영한 미니멀 포크 'Polly'가 공개됐습니다. 포크 앱을 쓰는 조직이라면 업스트림 추종 주기를 점검할 계기입니다.
Jepsen 분석 결과 ParticleDB 1.1.4에서 데이터 손실과 일관성 위반, G1a·G1b·P4 등 트랜잭션 이상이 다수 재현됐고 보고된 이슈는 96건입니다. "TLA+로 형식 검증했다"는 광고와 달리 명세는 공개되지 않았다는 점도 짚었습니다. Jepsen은 신규 배포 중단과 다른 DB로의 이전을 권고했습니다.
CPU 사용률이 100%라도 상당 시간은 DRAM 접근(수십~수백 ns)을 기다리는 중일 수 있으며, 해시 테이블 기반 GROUP BY 실험에서 메모리 바운드 비중이 50.1%였습니다. 데이터를 라딕스 파티셔닝해 캐시에 맞게 나누면 캐시 미스가 줄어 큰 폭의 성능 향상을 얻습니다. perf로 병목을 확인하는 과정이 함께 소개돼 DB·분석 엔진 개발자에게 실용적입니다.
27B 오픈 모델 다섯 개에 역할을 나누고 에이전트 간 통신을 효율화한 Memdoor가 단일 프런티어 모델 Fable 5보다 높은 LiveCodeBench Hard 점수를 기록했습니다. 모델 크기보다 오케스트레이션 설계가 성능을 좌우할 수 있다는 근거로 주목받는 한편, 특정 문제셋에 한정돼 데이터 오염 가능성을 배제하기 어렵다는 반론도 나왔습니다.
3분기에는 10분 미만·저대역폭 공격 여러 개를 조합하는 군집형 공격이 늘었고, 1Tbps 이상 초거대 공격은 상반기 IoT 봇넷 단속 이후 크게 줄었습니다. 주요 벡터도 CLDAP에서 DNS 증폭·UDP 플러드로 옮겨갔습니다. 임계치 기반 탐지만으로는 짧고 잦은 공격을 놓치기 쉬워 탐지 정책 재점검이 필요합니다.
HTML → 번들 → API → 렌더링이 직렬로 이어지는 구조가 웹뷰 LCP 지연의 원인이었고, HTML에 인라인 스크립트를 넣어 API 요청을 번들 로딩과 병렬로 시작하도록 바꿨습니다. 번들러 플러그인 형태의 critical-script(인라인 8KB 제한)로 관리성을 확보했으며, LCP는 1,340ms에서 847ms로 줄었습니다. Vite·Webpack·esbuild 모두에 적용 가능한 국내 실전 사례입니다.
파싱 불일치, 시간대 처리, 가변성 때문에 버그가 잦던 Date를 불변 객체 기반의 Temporal API로 대체하는 방법을 정리한 글입니다. 최신 브라우저에서 이미 사용할 수 있어, 날짜·시간대 로직이 많은 서비스라면 신규 코드부터 Temporal 전환을 검토할 만합니다.
에이전트 실행 1회를 하나의 트레이스로, 모델·도구 호출을 각각 스팬으로 기록해 토큰·비용·오류를 한눈에 보여주는 도구입니다. OpenTelemetry 표준 익스포터와 TypeScript·Python SDK를 제공해 기존 모니터링 스택에 붙일 수 있고, 프롬프트 변경 비교와 비용 급증·에이전트 루프 실시간 알림을 지원합니다.
AI 에이전트가 AWS CLI 같은 반복 작업을 사람보다 10배 빠르게 처리하면서, 시스템을 깊이 이해하는 감각이 퇴화하는 '디스킬링'이 문제로 떠올랐습니다. 항공의 수동 비행 의무 시간처럼 AI가 풀 수 있는 장애라도 사람이 직접 다뤄보는 훈련을 의도적으로 남겨야 한다는 제안이 나왔습니다. GeekNews에서도 15점을 받으며 온콜 문화와 신입 육성 관점의 공감이 이어졌습니다.
마틴 파울러는 10월 29일 bliki 글에서 LLM 특유의 문체가 독자에게 '불쾌한 골짜기' 같은 거부감을 준다고 지적합니다. 글쓰기는 생각을 정리하는 과정이므로 초안을 LLM에 넘기면 사고력까지 넘기는 셈이라며, 번역이나 건강상 이유 같은 예외만 인정합니다. 설계 문서·PR 설명을 AI로 쓰는 팀이라면 곱씹을 만하며, 이번 주 GeekNews 최다 추천(31점) 글입니다.
Cisco가 젊은 엔지니어 한 명에게 무제한 AI 토큰을 주고 24개월 안에 레거시 코드 98%를 다시 쓰는 프로젝트를 맡겼습니다. 커뮤니티는 FoxPro 앱을 1주 만에 99% 재현한 사례 등 효율은 인정하면서도, 도메인 지식 없이 레거시 버그와 보안 결함을 그대로 옮길 위험을 경고하며 포괄적 테스트 스위트와 측정 가능한 목표가 전제돼야 한다고 봅니다.
Pico CSS가 v2.1.1을 마지막으로 유지보수를 끝내고 저장소를 보관 처리했습니다. AI가 필요한 CSS만 담은 경량 HTML을 바로 만들어 주면서 미니멀 프레임워크의 존재 이유가 약해졌다는 판단입니다. npm·jsDelivr CDN·picocss.com은 계속 운영되지만 새 이슈·PR·릴리스는 받지 않으므로, 사용 중인 프로젝트는 고정 버전 유지나 포크(별도 이름 필수) 여부를 정해야 합니다.
사상 최대 규모인 63억 달러가 약 20분 만에 핫 월렛에서 빠져나갔고, 공격자는 소액 테스트 인출로 익스플로잇을 검증한 뒤 본 공격을 감행한 것으로 분석됩니다. 약 30억 달러는 동결됐지만 나머지는 추적이 어렵습니다. 출금 이상 탐지와 핫 월렛 한도 설계 같은 운영 보안의 기본이 다시 도마에 올랐습니다.
그 외 눈에 띈 글
- HackerTube — HN 댓글이 추천한 영상으로 만든 유튜브 (devday)
- Screen Studio 4.0 출시: Transcript 편집, Glass Loupe 등 (devday)
- API 설계: 공개 함수가 다른 공개 함수를 부르면 안 되는 이유 (devday)
- 버그 수정 테스트는 어떻게 작성해야 할까 — Kluever 기법 논쟁 (devday)
- Windows 블랙 스크린의 원인과 커널 덤프 수집 (devday)
- 검증 패턴 도입기 — PR마다 에이전트가 검증한 것과 못 한 것을 기록하게 하기 (GN)
- Prospero — 경량 설계와 원격 실행을 지원하는 새 코딩 하네스 (GN)
- Herdr — 터미널과 코딩 에이전트를 한곳에서 관리하는 네이티브 앱 (GN)
- AI 네이티브 엔지니어링 조직 만들기 (GN)
- 좀비 통계: AI가 인용하는 숫자는 어디에서 오는가 (GN)
- BookOrbit — 셀프 호스팅 전자책·오디오북 도서관 (GN)
- Show GN: memsearch-ko — 한국어로 물어도 찾아 주는 Claude Code 기억 검색 플러그인 (GN)
'오늘의개발뉴스' 카테고리의 다른 글
| 오늘의 개발 뉴스 — 2026년 10월 30일 (금) (0) | 2026.10.30 |
|---|---|
| 오늘의 개발 뉴스 — 2026년 10월 29일 (목) (0) | 2026.10.29 |
| 오늘의 개발 뉴스 — 2026년 9월 8일 (화) (0) | 2026.09.08 |
| 오늘의 개발 뉴스 — 2026년 8월 26일 (수) (0) | 2026.08.26 |