반응형
반응형

오늘의 개발 뉴스 — 2026년 11월 9일 (월)
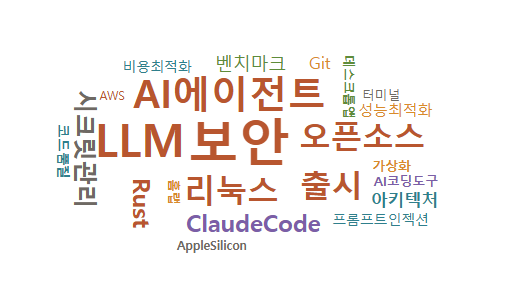


#보안 #LLM #AI에이전트 #리눅스 #오픈소스 #출시 #시크릿관리 #ClaudeCode #Rust #가상화 #데스크톱앱 #벤치마크 #비용최적화 #성능최적화 #아키텍처 #코드품질 #터미널 #프롬프트인젝션 #홈랩 #AI코딩도구 #AppleSilicon #AWS #Git


⚠ 조치 필요

주요 글

01Claude Code 'Don't Ask Again' 설정이 GitHub 시크릿 대량 유출 경로로

권한 프롬프트에서 'Don't Ask Again'을 고르면 실행 명령이 비밀번호째 .claude/settings.local.json 에 기록되고, 이 파일이 그대로 커밋되며 DB 비밀번호·API 키가 공개 저장소에 퍼졌다(Apiiro 분석, 11/8). 명령줄 안의 비밀번호는 TruffleHog·Gitleaks 같은 일반 스캐너가 놓치기 쉽다는 점이 핵심이며, Claude 팀은 자동 gitignore·시크릿 스크러빙을 검토 중이라고 언급했다. 지금 바로 .gitignore 와 커밋 이력을 확인할 것.

Apiiro · 해커뉴스#보안#ClaudeCode#시크릿관리devday ↗

02AGENTS.md 하나로 코딩 에이전트 탈취 — WebMCP 로는 쇼핑 에이전트까지

코딩 에이전트가 AGENTS.md·CLAUDE.md 를 '실행할 지시'로 받아들이는 구조 탓에, PR이나 다운로드 폴더로 들어온 악성 파일 하나로 ANTHROPIC_BASE_URL 변조, OAuth 토큰·SSH 키 유출, 임의 셸 실행이 가능하다. 방어책으로 실행 디렉터리 제한, 지시 파일 리뷰, 자격 증명 접근 거부의 3단계를 제시한다. 같은 날 공개된 WebMCP 실험에서는 도구 설명에 심은 지시만으로 Gemini·Nemotron·Gemma 기반 쇼핑 에이전트가 모두 예산을 넘는 주문을 완료했다.

DEV Community#보안#AI에이전트#프롬프트인젝션devday ↗devday(WebMCP) ↗

03CISA 계약업체, AWS GovCloud 키를 GitHub에 노출

미 CISA 계약업체 직원이 AWS GovCloud 자격 증명·클라우드 키·토큰·평문 비밀번호를 공개 GitHub 저장소에 올렸고, 커밋은 2025년 11월까지 이어졌다. GitHub 시크릿 탐지를 꺼 둔 것 등 기본 수칙 미준수가 원인으로 지목됐다. 5월 Krebs 보도지만 01번 이슈와 맞물려 devday 오늘 인기 1위에 다시 올랐다.

KrebsOnSecurity#보안#AWS#시크릿관리devday ↗

04Firecracker microVM 탈출, 실제 공격 경로 분석

KVM_RUN 복귀 시 저장되는 호스트 레지스터(pt_regs)를 조작하고 EPT로 게스트 주소를 호스트 메모리로 역추적해 호스트에서 코드를 실행하는 과정을 단계별로 보여준다. 연구는 jailer 없는 기본 설정 기준이라, jailer·seccomp·네임스페이스를 갖춘 운영 환경에서는 영향이 크게 줄어든다는 지적이 많다. 서버리스·샌드박스 인프라 담당자라면 격리 설정을 재점검할 만하다.

pwn.ai · 해커뉴스#보안#가상화#리눅스devday ↗

05curl, 낮음·중간 등급 취약점은 공개 트래커에서 처리

curl 이 저·중위험 취약점을 비공개 엠바고 대신 공개 이슈로 다루는 정책을 도입했다. AI 발 대량 보고를 엠바고 방식으로는 감당하기 어렵고 소규모 메인테이너의 번아웃을 키운다는 문제의식이다. 낮은 등급이 RCE로 이어진 전례도 있어 악용 우려와 엠바고 기간 조정 등 대안 논의가 함께 이어진다.

opensourcesecurity.io · Lobsters#보안#오픈소스devday ↗

06OpenAI, 보안 특화 모델 GPT-6 Cyber 출시

보안 연구와 정렬 개선을 결합한 사이버 방어용 모델로, 초기에는 검증된 Daybreak Red 고객에게만 신원 확인·MFA·신청 절차를 거쳐 제공한다(11/7). 가격은 미공개이며 몇 주에 걸쳐 접근 범위를 넓힐 예정이다. 공격 악용을 막기 위해 '검증된 방어자'에게만 강력한 모델을 여는 배포 방식이 업계 표준으로 굳어지는 흐름이다.

OpenAI · Product Hunt#보안#LLM#출시devday ↗

07Claude Code 에서 오픈소스 코딩 도구 Pi 로 옮긴 이유

잦은 기능 추가로 인한 안정성 저하, AGENTS.md 호환 문제, IDE 연동 시 동시 세션 제한을 이유로 오픈소스 하네스 Pi 로 갈아탄 경험기다(HN 663점). 댓글에서는 Pi 에서 Anthropic 구독 계정을 쓰면 약관 위반으로 정지될 수 있다는 경고와, API 종량제 대비 구독 비용 분석이 오갔다. devday 오늘 인기 5위.

caleb.software · 해커뉴스#ClaudeCode#AI코딩도구devday ↗

08Discord, Electron 버리고 Rust + GPUI 클라이언트로

새 데스크톱 클라이언트는 Rust 와 GPUI 로 다시 만들어져 시작 화면 없이 뜨고, 계정 2개 로그인 기준 RAM 이 1GB 이상에서 약 290MB(약 70% 감소)로 줄었다. 모바일은 React Native 에서 Rust 공유 코드로, 웹은 WASM 으로 옮길 계획이다. GeekNews 에서는 "모든 Windows 11 앱이 Electron 을 버려야 한다"는 주장까지 함께 소개돼 데스크톱 앱 스택 논쟁이 다시 불붙었다.

Windows Latest · The Verge#Rust#데스크톱앱#성능최적화devday ↗GN ↗ 13

09libghostty 1.0 — Ghostty 터미널 엔진이 안정 C 라이브러리로

Ghostty 의 터미널 엔진을 떼어낸 C 라이브러리가 1.0 을 달고 SemVer·C ABI 호환을 약속했다. MIT 라이선스에 libc 외 런타임 의존성이 없고, 불투명 핸들 설계로 버전 불일치 시 GHOSTTY_UNSUPPORTED 를 돌려준다. 이미 JetBrains IDE·Neovim 등 100개 이상 프로젝트가 채택했고 4코어·8GB 에서 터미널 10,000개를 띄우는 테스트도 공개됐다.

mitchellh.com#터미널#오픈소스#출시devday ↗GN ↗ 2

10GitHub·GitLab, 에이전트 시대에 맞춰 Git 스토리지를 다시 짠다

GitHub 은 'Project Rubicon' 으로 Azure Blob Storage 와 Ref-CAS 기반의 스토리지/컴퓨트 분리 구조를 도입해, 저장소 하나에서 초당 7,200회 푸시를 처리하고 쓰기 처리량을 두 자릿수 배로 늘리는 것이 목표다. GitLab 도 Git 프로토콜은 유지한 채 무상태 컴퓨트 + 공유 객체 스토리지로 바꾸는 에이전트용 SCM 을 비공개 베타로 돌리며, 내부 테스트에서 최대 50배 빠르고 네트워크 트래픽 최대 1,000배 감소를 보고했다. 에이전트가 하루 수만 건씩 머지하는 시대에 Git 백엔드가 병목이 됐다는 공통 진단이다.

GitHub Blog · GitLab Blog#Git#아키텍처#AI에이전트devday ↗GN ↗ 2GN(GitLab) ↗ 2

11Google — 낡은 TODO 주석이 코딩 에이전트의 토큰과 시간을 잡아먹는다

코드 속 오래된 TODO(bug/…) 를 본 세션은 13%였고, 그중 에이전트가 해당 버그를 쫓아간 경우의 83%는 요청받지 않은 행동이었다. 이런 곁가지는 단계 +70%, 토큰 +77%, 대기 시간 +105% 와 연관됐다. Google 은 정리 에이전트로 6개월간 수천 개의 낡은 참조를 지웠고 리뷰어 수락률은 95% 이상이었다 — 에이전트 친화적 코드베이스 관리의 실증 사례.

Google Developers Blog#AI에이전트#코드품질GN ↗ 2

12Anthropic — 에이전트 메모리 설계, 잘못된 기억은 '드리밍'으로 고친다

세션 중에는 메모리 노트를 쓰고, 세션 밖에서 기록을 다시 검토해 메모리를 교정·위키화하는 '드리밍' 과정을 소개한다. CL-Bench DB 과제에서 메모리 적용 시 Opus 5.5 평균 보상이 0.655→0.838 로 올랐고, 위키를 쌓는 세션을 2회→128회로 늘리면 점수가 13%→48% 로 뛰었다. Claude Code 자동 메모리는 MEMORY.md 의 앞 200줄(25KB)만 불러온다는 실무 팁도 담겼다.

Anthropic Research#AI에이전트#LLMGN ↗ 3

13MaxxBench — 요구사항을 살짝 바꾸면 코딩 벤치 점수가 무너진다

DeepSWE 같은 공개 벤치에 맞춘 '벤치맥싱'을 걸러내려고 과제 요구사항을 조금씩 비튼 MaxxBench 를 소개한다. DeepSWE 에서 비슷하던 모델들이 여기서는 Claude Opus 5.5 76.4%, Gemini 3.8 Flash 53.4% 로 크게 갈렸고, 작은 모델일수록 하락 폭이 컸다. 모델 선택 시 공개 리더보드 점수만 믿지 말라는 근거.

unlap.ai · 해커뉴스#LLM#벤치마크devday ↗GN ↗ 1

14Thinking Machines, 오픈 웨이트 MoE 'Inkling 2 Small' 공개

장시간 자율 코딩·연구와 시각 과제를 강화한 미국산 오픈 웨이트 MoE 모델로, nvfp4 정밀도로 빠르게 학습했다. 커뮤니티에서는 DeepSeek 4.1·GLM 5.3 Flash 대비 낫다는 평가가 나온다. 중국산 일색이던 상위권 오픈 모델 시장에 미국 쪽 선택지가 생겼다는 의미가 크다.

Thinking Machines · 해커뉴스#LLM#오픈소스#출시devday ↗GN ↗ 5

15Hightouch — 쉬운 건 Jev, 애매한 것만 Opus 로: 비용 1/4

경량 모델 Jev 가 신원 매칭(Identity Resolution) 케이스를 먼저 판정하고, 불확실한 건만 Opus 에 넘기는 하이브리드 판정 구조다. 어려운 데이터셋에서 정확도 98.8% 를 유지하면서 Opus 단독 대비 비용을 4배 이상 줄였다. 'LLM-as-judge' 를 프로덕션 비용으로 돌리려는 팀이 바로 참고할 만한 라우팅 패턴.

Hightouch Blog#LLM#비용최적화devday ↗GN ↗ 7

1610달러 4G USB 동글 OpenStick 으로 홈랩 서버 돌리기

약 $10 짜리 OpenStick(512MB RAM, Debian)에 Podman 으로 AdGuard Home·Gatus·Dozzle 같은 경량 서비스를 올린 구성기다. 자체 포크한 AdGuard Home 으로 쿼리의 60% 이상을 차단했다고 한다. 댓글에서는 root 권한 에이전트(Zeroclaw)의 프롬프트 인젝션 위험과 Cloudflare Tunnel 프라이버시 문제가 논쟁거리였다. devday 오늘 인기 4위.

bosscher.ch · 해커뉴스#홈랩#리눅스devday ↗GN ↗ 1

17Asahi Linux 커널 7.3 진행 보고 — M3 일반 지원, M4·M5 진입

커널 7.3 기준으로 M3 지원이 EXPERT 플래그에서 일반 제공으로 바뀌었고, M4/M5 에서는 m1n1 이 VM 3개를 EL1 에서 띄우는 단계까지 왔다. Thunderbolt 는 USB3·XDomain·네트워킹만 지원하고 PCIe/DisplayPort 터널링은 아직이다. 라이선스를 MIT 에서 GPLv2 이상으로 바꾼 점, 4KB 페이지 지원으로 PC 게임을 돌리는 점도 눈에 띈다.

Asahi Linux · Lobsters#리눅스#Rust#AppleSilicondevday ↗

그 외 눈에 띈 글

이전에 수집된 글

반응형
반응형

오늘의 개발 뉴스 — 2026년 11월 4일 (수)

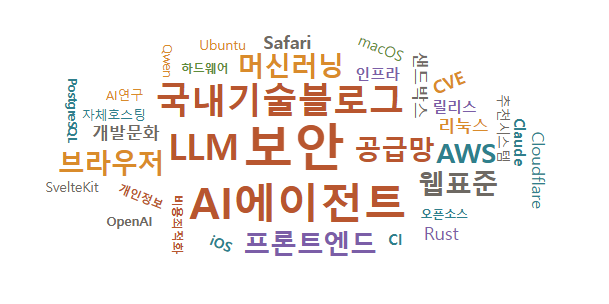
#보안 #AI에이전트 #국내기술블로그 #LLM #공급망 #머신러닝 #브라우저 #웹표준 #프론트엔드 #AWS #개발문화 #개인정보 #리눅스 #릴리스 #비용최적화 #샌드박스 #오픈소스 #인프라 #자체호스팅 #추천시스템 #하드웨어 #AI연구 #CI #Claude #Cloudflare #CVE #iOS #macOS #OpenAI #PostgreSQL #Qwen #Rust #Safari #SvelteKit #Ubuntu

확인·조치 필요

주요 글

01Ubuntu 26.04의 Rust sudo(sudo-rs), 표준 sudo와 호환되지 않아 불만 폭주

Ubuntu 26.04 LTS가 기본 sudo를 Rust로 다시 짠 sudo-rs로 바꾸면서 requiretty 미지원, sudo -E 제거(대신 env_keep 권장) 같은 동작 차이가 드러났습니다. GeekNews 쪽 원문은 비밀번호 없이 Exim -bp를 허용하던 sudoers 규칙이 깨진 사례로, 표준 sudo는 인자 패턴을 여러 인자에 매칭하지만 sudo-rs는 문자 그대로 비교하며 이 제약이 매뉴얼 끝에만 적혀 있다고 지적합니다. 최근 커널 CVE 패치 지연 논란과 맞물려 'Ubuntu, 대체 뭐 하는 거야?'라는 비판 글(GN 9p)도 함께 화제가 됐고, 대안으로 systemd run0이 거론됩니다.

utcc.utoronto.ca · devday 오늘 인기 1위#Ubuntu#Rust#리눅스devday ↗GN ↗

02Postman, 동의 없이 Codex와 Claude Code 플러그인을 자동 설치

macOS에서 Postman을 실행하자 Codex·Claude Code 플러그인과 Postman CLI가 사용자 동의 없이 설치됐다는 제보입니다. Codex 시작 훅에는 '일반 API 작업에도 Postman 스킬을 우선 쓰라'는 지시가 들어갔고, 인증에 실패하는 원격 MCP 설정까지 추가됐습니다. 데이터 유출은 확인되지 않았지만, 개발 도구가 AI 에이전트 설정을 몰래 바꾸는 새 유형의 공급망 리스크라 옵트인 설치와 깔끔한 제거 수단이 요구되고 있습니다.

GeekNews#보안#공급망#AI에이전트GN ↗

03OpenAI, Codex 대화의 모델 학습 사용을 알림 없이 다시 켠 것으로 보여

IP 문제로 '모델 학습에 데이터 공유'를 꺼 두었던 사용자와 동료들의 Codex 설정이 아무 공지 없이 다시 켜져 있었다는 보고입니다. 일부 사용자에게만 해당하는지는 아직 확인되지 않았습니다. 회사 코드를 Codex로 다루는 팀이라면 ChatGPT 데이터 제어 페이지에서 설정을 다시 확인해 둘 필요가 있습니다.

GeekNews#보안#OpenAI#개인정보GN ↗

04레저(Ledger) 하드웨어 지갑에서 스파이 칩 발견 — 공급망 공격으로 암호화폐 탈취

동남아 리셀러를 거쳐 유통된 Ledger Nano X에 STM32 기반 악성 칩이 추가 장착돼, 화면 출력과 버튼 입력을 가로채 시드 구문을 빼낸 뒤 eSIM·LTE로 외부에 전송한 사례입니다. 하드웨어 지갑도 비공식 유통 경로에서는 물리적 변조에 무방비하다는 점을 보여 주며, 커뮤니티에서는 공격 표면이 늘어난 하드웨어 보안의 실효성 논쟁이 벌어졌습니다.

BleepingComputer · devday 오늘 인기 3위#보안#공급망#하드웨어devday ↗

05Cloudflare, AI 시대 취약점 정보 허브 'Zero Wire' 출시

AI로 취약점 발견량이 급증해 보안팀의 분류 부담이 커지자, Cloudflare Radar에 인터넷 노출이 잦은 소프트웨어의 중요 취약점만 골라 주는 피드를 열었습니다. 항목마다 영향 범위, 권장 조치, 근거 링크와 함께 AI 에이전트에 넣어 자체 점검할 수 있는 프롬프트를 제공합니다. WAF 같은 보완 통제는 시간을 벌어 줄 뿐 벤더 패치를 대체하지 못한다고 강조합니다.

Cloudflare 블로그 · devday 오늘 인기 4위#보안#Cloudflare#CVEdevday ↗

06카카오페이 AI Agent 하네스 개발기 — 표준화 시도와 레거시화 과정

네이티브 개발자도 FE 개발에 참여할 수 있도록 프리셋 문서·Skill·Subagent로 팀의 암묵지와 작업 절차를 표준화하고, Hook으로 규칙 위반을 강제 차단하는 하네스를 만든 회고입니다. 그러나 모델이 빠르게 좋아지면서 하네스 기능 상당수가 불필요해져 레거시가 됐고, 강제 장치를 검증하기 어렵고 개선 효과를 정량화할 지표가 없었던 점을 한계로 꼽습니다. '하네스는 언제 걷어낼지까지 설계해야 한다'는 실전 교훈이 담겼습니다.

카카오페이 기술블로그 · devday 오늘 인기 2위#AI에이전트#프론트엔드#국내기술블로그devday ↗

07아이폰 카메라로 B마트 상품 찾기 — 배민 Visual Intelligence 연동 비하인드

iOS Visual Intelligence를 App Intents로 배민 앱에 연결해, 카메라·스크린샷만으로 B마트 상품 상세 페이지로 바로 이동하게 만들었습니다. 이미지 검색 모델은 Claude Code와 협업해 개선했고, TensorRT 도입으로 평균 응답 시간 44% 단축·처리량 39% 증가를 얻으면서 코사인 유사도 0.999 이상, Top-1 정답률 차이 0.5%p 이내를 유지했습니다. 배포 빌드에서 보안 솔루션이 OpenIntent 타입을 제거해 이동이 막히던 문제를 직접 참조 방식으로 우회한 경험도 공유합니다.

우아한형제들 기술블로그#iOS#머신러닝#국내기술블로그devday ↗

08예측을 넘어 결정과 발견으로 — 무신사 ML 플랫폼 DeciML & NeXA

무신사 개인화팀이 개인화를 '반응 예측'에서 한정된 자원을 배분하는 '결정' 문제와 고객 탐색을 돕는 '발견' 문제로 넓힌 과정을 설명합니다. 자원 배분과 개입 효과 측정은 DeciML이, 지면별 후보 평가·노출은 NeXA가 맡도록 플랫폼을 나눠 반복되는 기술 문제를 표준화했습니다. 목표는 모델이 실제 제품에 반영되기까지 걸리는 시간을 줄이는 것입니다.

무신사 테크 (Medium)#머신러닝#추천시스템#국내기술블로그devday ↗

09SvelteKit 3.0 정식 출시 — 더 간결해진 프레임워크

SvelteKit 3.0이 나왔고 기존 프로젝트는 sv migrate 도구로 옮길 수 있습니다. #lib 별칭, 환경 변수 처리, 오류 처리 개선이 핵심 변경이며, Remote Functions는 아직 실험 단계입니다. 메이저 버전이므로 업그레이드 전 마이그레이션 가이드를 확인해야 합니다.

svelte.dev 블로그 · devday 오늘 인기 9위#SvelteKit#프론트엔드#릴리스devday ↗

10PostgreSQL 19 출시가 늦어지는 건 AI 때문 — 버그 발견이 수정을 앞지르다

PostgreSQL 코어 개발자 Robert Haas는 LLM이 예전엔 찾기 어려웠던 버그를 대량으로 찾아내면서 수정 작업이 발견 속도를 따라가지 못해 19 릴리스가 지연되고 있다고 밝혔습니다. 품질 향상이라는 면에서는 반길 일이지만 새 기능 개발이 늦어질 수 있다는 우려도 나옵니다. 오픈소스 유지보수 부담이 'AI가 찾은 버그 처리' 쪽으로 옮겨 가는 흐름을 보여 주는 사례입니다.

rhaas.blogspot.com#PostgreSQL#LLM#오픈소스devday ↗GN ↗ 4p

11LLM이 신경망 가중치를 직접 읽고 고친다 — Weight-Space Programming

GPT-6 기반 에이전트 Astra가 Qwen3.5-0.8B의 가중치 중 단 한 방향(전체의 0.016%)만 편집해 MATH-500 점수를 7.9%에서 48.1%로 끌어올렸다는 실험입니다. 같은 날 GeekNews에는 노트북에서 돌린 Qwen 3.8 27B가 도구 없이 강화학습 정책망의 가중치만 보고 Pac-Man·Pong·Breakout을 맞혔다는 후속 실험도 올라와, '가중치 해석'이 대형 모델만의 일이 아님을 보여 줬습니다. 다만 결과 과장과 대형 모델 적용성에 대한 비판도 함께 나옵니다.

rikiyat.github.io 외#LLM#AI연구#Qwendevday ↗GN ↗ 9pGN(Qwen) ↗

12Revolut, 개발자 2,000명에 자체 호스팅 GLM 제공 — AI 비용 10분의 1로

Revolut은 NVIDIA B200 56장 위에 GLM 모델을 직접 띄워 약 2,000명의 엔지니어에게 제공하고 있으며, 혼합 단가는 100만 토큰당 약 0.30달러로 기존 Anthropic·OpenAI 비용의 약 10분의 1이라고 밝혔습니다. 추론 설정 튜닝으로 요청이 76% 늘었는데도 첫 토큰 응답 시간을 88% 줄였고, 코딩 시간과 리드타임도 개선됐다고 합니다. 사내 코딩 에이전트 비용이 부담인 조직에 오픈 웨이트 자체 호스팅의 실측치를 제공합니다.

GeekNews#LLM#자체호스팅#비용최적화GN ↗

13Bedrock AgentCore Runtime으로 AI 에이전트 샌드박스 운영 부담 줄이기

EKS 위 gVisor 샌드박스를 직접 운영하던 구성을 AgentCore Runtime으로 바꾸는 검토기입니다. 세션마다 전용 microVM으로 격리되고 새 세션은 1.4초 만에 떠 EKS gVisor 콜드 스타트(약 2초)보다 빠르며, 유휴 세션은 기본 15분 뒤 회수되고 대기 중 CPU는 과금되지 않습니다. 다만 실행 역할 자격 증명이 샌드박스 코드에 그대로 전달되므로 최소 권한 설계가 필수라고 짚습니다.

AWS 한국 기술 블로그#AWS#AI에이전트#샌드박스devday ↗

14Claude Enterprise에 조직 DLP 정책 적용하기

사내 개인정보·영업 비밀이 Claude로 새는 것을 막는 2단계 구조입니다. 자체 판정 서버가 주민등록번호, 사업자등록번호, 사내 보안 등급 표기 같은 한국 고유 패턴을 먼저 걸러내고, 문맥 판단이 필요한 경우 Amazon Bedrock Guardrails로 PII 탐지와 프롬프트 공격 방어를 수행합니다. 판정 서버 장애 시 요청을 차단(fail-closed)하는 정책과 리전 장애 대응까지 다뤄 바로 참고할 만합니다.

AWS 한국 기술 블로그#AWS#보안#Claudedevday ↗

15에이전트가 일할 때의 비판적 사고 + 에이전트와 함께 개발하는 실용 원칙

에이전트가 좋아질수록 사람은 결과를 덜 확인하게 되므로, 비판적 사고를 워크플로에 의도적으로 넣어야 한다는 글입니다. 결과에 대한 통제권을 유지하는 위임과 무비판적 수용을 구분하고, 검증의 본질은 '무엇이 좋은 테스트인지' 판단하는 데 있다고 봅니다. 함께 화제가 된 Caddie 팀의 글(GN 5p)은 병목이 코드 작성에서 사람의 주의력으로 옮겨졌다며 즉시 위임, 테스트·빌드·화면 확인을 통한 자동 검증, 성공 사례의 스킬화, 측정 가능한 과감한 목표를 원칙으로 제시합니다.

GeekNews · usecaddie.app#AI에이전트#개발문화GN ↗GN ↗ 5p

16XSLT에 다가오는 죽음 — 브라우저 하위 호환 원칙 논쟁

Google이 브라우저에서 XSLT 지원을 없애려는 계획이 웹의 하위 호환 원칙을 깬다는 비판입니다. 제거를 알리는 XSLT.RIP 사이트조차 XSLT로 돌아가고, 일부 Chromium 계열 브라우저는 이미 XSLT 페이지에 경고 배너를 넣고 있습니다. RSS·사이트맵·레거시 XML 문서를 브라우저에서 XSLT로 렌더링하던 서비스라면 서버 측 변환 등 대안을 미리 준비해야 합니다.

GeekNews#웹표준#브라우저GN ↗

17Safari 27.3, Adaptive Dark Mode 도입

자체 다크 모드가 없는 밝은 웹사이트를 브라우저가 알아서 어둡게 바꿔 주는 옵트인 베타 기능으로, 텍스트 대비 WCAG 4.5:1을 목표로 합니다. 이미 다크 테마를 지원하는 페이지는 건드리지 않으며, 개발자는 color-scheme으로 제외할 수 있지만 베타 1에서는 only 키워드가 아직 지원되지 않습니다. 다크 모드가 없는 서비스는 Safari에서 의도치 않은 색 변환이 일어나지 않는지 확인해 볼 만합니다.

GeekNews#Safari#웹표준#브라우저GN ↗

18대규모 Mac 인프라 운영하기 — MacBook 랙부터 macOS VM 이미지 배포까지

iOS 빌드·테스트용 Mac 인프라를 운영하는 Namespace가 데이터센터에 수백 대의 MacBook을 랙에 꽂아 쓰며 겪은 HDMI 끊김, FileVault 잠금 해제, USB 네트워크 장애 같은 하드웨어 문제를 공유합니다. Apple Virtualization 프레임워크로 macOS VM을 돌리고 수 TB짜리 VM 이미지를 배포하는 방법까지 다뤄, 사내 iOS CI를 직접 운영하는 팀에 드문 실전 자료입니다.

Namespace 블로그#macOS#인프라#CIGN ↗

그 외 눈에 띈 글

이전에 수집된 글

반응형
반응형

오늘의 개발 뉴스 — 2026년 11월 2일 (월)


주요 태그

주요 글 17건의 태그 28종 · 숫자는 등장 횟수 

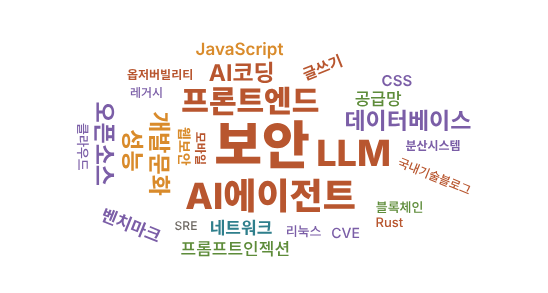
보안AI에이전트LLM프론트엔드개발문화데이터베이스성능오픈소스AI코딩공급망국내기술블로그글쓰기네트워크레거시리눅스모바일벤치마크분산시스템블록체인옵저버빌리티웹보안클라우드프롬프트인젝션CSSCVEJavaScriptRustSRE

#보안 #AI에이전트 #LLM #프론트엔드 #개발문화 #데이터베이스 #성능 #오픈소스 #AI코딩 #공급망 #국내기술블로그 #글쓰기
#네트워크 #레거시 #리눅스 #모바일 #벤치마크 #분산시스템 #블록체인 #옵저버빌리티 #웹보안 #클라우드
#프롬프트인젝션 #CSS #CVE #JavaScript #Rust #SRE

⚠ 즉시 확인이 필요한 보안 항목

주요 글

TCP 핸드셰이크의 IPv4 옵션 처리에서 경쟁 조건을 이용한 UAF가 발견돼, 인증 없이 원격 루트 명령 실행이 가능하다는 분석입니다. Claude가 만든 PoC가 공개됐고, Go 1.24부터 기본 활성화된 MPTCP 리스너가 주요 공격 경로로 꼽힙니다. RHEL 8·9·10이 영향권이며 Ubuntu·RHEL 패치 배포가 아직 충분하지 않아, 패치 전까지 IP 옵션 패킷 드롭(nftables/iptables)과 ss -Mlnp로 MPTCP 리스너 점검이 권고됩니다. 컨테이너는 호스트 커널 기준으로 판단해야 합니다.

atlasum.net#보안#CVE#리눅스devday ↗

공식 마켓플레이스가 아닌 Cursor·Open VSX 쪽에 유포된 Claude Code 확장 2.1.313에 SSH 키 탈취 등을 노리는 백도어가 심어져 있었습니다. 신뢰된 게시자의 자동 업데이트가 그대로 공급망 공격 통로가 될 수 있다는 점에서, 확장 버전 확인·제거와 개발 환경 VM 격리, CI/CD 파이프라인 분리가 권고됩니다. devday에서는 같은 사건을 "AI 확장이 악성코드 유포 통로로 악용"이라는 관점의 글로도 다뤘습니다.

Phorion · cyberplace.social#보안#공급망#AI코딩devday ↗GN ↗ 3

ChatGPT의 HTML 미리보기와 그래프 기능을 엮어 샌드박스를 벗어나는 체인으로, 악성 공유 링크 클릭만으로 인증 세션에 접근해 비공개 대화 목록을 읽고 외부로 유출할 수 있었습니다. CSP 우회에 JSONP가 쓰인 점이 핵심이며, OpenAI는 P1 등급으로 분류해 이미 긴급 패치를 완료했습니다(사용자 조치 불필요). LLM 제품의 "렌더링 기능"이 곧 공격 표면이라는 사례입니다.

parameter.ai Labs#보안#LLM#웹보안devday ↗GN ↗ 2

ASP.NET Core API 로그에 지시문을 숨겨 AI 분석 결과를 조작하는 실험에서, Cohere·NVIDIA·DeepSeek 등 오픈 모델 4종은 뚫렸고 Gemini와 Codex(Luna, Sol)는 방어했습니다. 공격 프롬프트는 다섯 번 고쳐서야 성공했으며, 로그·티켓 같은 신뢰할 수 없는 외부 데이터를 에이전트에 넘길 때는 입력 경계를 프롬프트 설계로 분리해야 한다는 결론입니다. 표본이 작아 모델 전반 벤치마크로 보긴 어렵다는 단서가 붙어 있습니다.

dev.to (gramli)#보안#프롬프트인젝션#AI에이전트devday ↗

UnifiedPush 지원 등으로 쓰이던 Signal 포크 Molly가 약 3개월간 업스트림 보안 패치를 반영하지 못해 위험하다는 지적이 나왔습니다. 대안으로 RingRTC 통화 종료 오류 수정 등을 바로 반영한 미니멀 포크 'Polly'가 공개됐습니다. 포크 앱을 쓰는 조직이라면 업스트림 추종 주기를 점검할 계기입니다.

piefed.world · HN#보안#모바일#오픈소스devday ↗

Jepsen 분석 결과 ParticleDB 1.1.4에서 데이터 손실과 일관성 위반, G1a·G1b·P4 등 트랜잭션 이상이 다수 재현됐고 보고된 이슈는 96건입니다. "TLA+로 형식 검증했다"는 광고와 달리 명세는 공개되지 않았다는 점도 짚었습니다. Jepsen은 신규 배포 중단과 다른 DB로의 이전을 권고했습니다.

Jepsen#데이터베이스#분산시스템devday ↗

CPU 사용률이 100%라도 상당 시간은 DRAM 접근(수십~수백 ns)을 기다리는 중일 수 있으며, 해시 테이블 기반 GROUP BY 실험에서 메모리 바운드 비중이 50.1%였습니다. 데이터를 라딕스 파티셔닝해 캐시에 맞게 나누면 캐시 미스가 줄어 큰 폭의 성능 향상을 얻습니다. perf로 병목을 확인하는 과정이 함께 소개돼 DB·분석 엔진 개발자에게 실용적입니다.

pivotlake.io#성능#데이터베이스#Rustdevday ↗

27B 오픈 모델 다섯 개에 역할을 나누고 에이전트 간 통신을 효율화한 Memdoor가 단일 프런티어 모델 Fable 5보다 높은 LiveCodeBench Hard 점수를 기록했습니다. 모델 크기보다 오케스트레이션 설계가 성능을 좌우할 수 있다는 근거로 주목받는 한편, 특정 문제셋에 한정돼 데이터 오염 가능성을 배제하기 어렵다는 반론도 나왔습니다.

GitHub memdoor · HN#AI에이전트#LLM#벤치마크devday ↗

3분기에는 10분 미만·저대역폭 공격 여러 개를 조합하는 군집형 공격이 늘었고, 1Tbps 이상 초거대 공격은 상반기 IoT 봇넷 단속 이후 크게 줄었습니다. 주요 벡터도 CLDAP에서 DNS 증폭·UDP 플러드로 옮겨갔습니다. 임계치 기반 탐지만으로는 짧고 잦은 공격을 놓치기 쉬워 탐지 정책 재점검이 필요합니다.

Cloudflare 블로그#보안#네트워크#클라우드devday ↗

HTML → 번들 → API → 렌더링이 직렬로 이어지는 구조가 웹뷰 LCP 지연의 원인이었고, HTML에 인라인 스크립트를 넣어 API 요청을 번들 로딩과 병렬로 시작하도록 바꿨습니다. 번들러 플러그인 형태의 critical-script(인라인 8KB 제한)로 관리성을 확보했으며, LCP는 1,340ms에서 847ms로 줄었습니다. Vite·Webpack·esbuild 모두에 적용 가능한 국내 실전 사례입니다.

우아한형제들 기술블로그#프론트엔드#성능#국내기술블로그devday ↗

파싱 불일치, 시간대 처리, 가변성 때문에 버그가 잦던 Date를 불변 객체 기반의 Temporal API로 대체하는 방법을 정리한 글입니다. 최신 브라우저에서 이미 사용할 수 있어, 날짜·시간대 로직이 많은 서비스라면 신규 코드부터 Temporal 전환을 검토할 만합니다.

Piccalilli#JavaScript#프론트엔드devday ↗

에이전트 실행 1회를 하나의 트레이스로, 모델·도구 호출을 각각 스팬으로 기록해 토큰·비용·오류를 한눈에 보여주는 도구입니다. OpenTelemetry 표준 익스포터와 TypeScript·Python SDK를 제공해 기존 모니터링 스택에 붙일 수 있고, 프롬프트 변경 비교와 비용 급증·에이전트 루프 실시간 알림을 지원합니다.

Product Hunt#AI에이전트#옵저버빌리티#LLMdevday ↗

AI 에이전트가 AWS CLI 같은 반복 작업을 사람보다 10배 빠르게 처리하면서, 시스템을 깊이 이해하는 감각이 퇴화하는 '디스킬링'이 문제로 떠올랐습니다. 항공의 수동 비행 의무 시간처럼 AI가 풀 수 있는 장애라도 사람이 직접 다뤄보는 훈련을 의도적으로 남겨야 한다는 제안이 나왔습니다. GeekNews에서도 15점을 받으며 온콜 문화와 신입 육성 관점의 공감이 이어졌습니다.

SigNoz 뉴스레터#SRE#AI에이전트#개발문화devday ↗GN ↗ 15

마틴 파울러는 10월 29일 bliki 글에서 LLM 특유의 문체가 독자에게 '불쾌한 골짜기' 같은 거부감을 준다고 지적합니다. 글쓰기는 생각을 정리하는 과정이므로 초안을 LLM에 넘기면 사고력까지 넘기는 셈이라며, 번역이나 건강상 이유 같은 예외만 인정합니다. 설계 문서·PR 설명을 AI로 쓰는 팀이라면 곱씹을 만하며, 이번 주 GeekNews 최다 추천(31점) 글입니다.

martinfowler.com#LLM#글쓰기#개발문화GN ↗ 31

Cisco가 젊은 엔지니어 한 명에게 무제한 AI 토큰을 주고 24개월 안에 레거시 코드 98%를 다시 쓰는 프로젝트를 맡겼습니다. 커뮤니티는 FoxPro 앱을 1주 만에 99% 재현한 사례 등 효율은 인정하면서도, 도메인 지식 없이 레거시 버그와 보안 결함을 그대로 옮길 위험을 경고하며 포괄적 테스트 스위트와 측정 가능한 목표가 전제돼야 한다고 봅니다.

Fortune#AI코딩#레거시devday ↗GN ↗ 4

Pico CSS가 v2.1.1을 마지막으로 유지보수를 끝내고 저장소를 보관 처리했습니다. AI가 필요한 CSS만 담은 경량 HTML을 바로 만들어 주면서 미니멀 프레임워크의 존재 이유가 약해졌다는 판단입니다. npm·jsDelivr CDN·picocss.com은 계속 운영되지만 새 이슈·PR·릴리스는 받지 않으므로, 사용 중인 프로젝트는 고정 버전 유지나 포크(별도 이름 필수) 여부를 정해야 합니다.

GitHub picocss#CSS#프론트엔드#오픈소스GN ↗ 4

사상 최대 규모인 63억 달러가 약 20분 만에 핫 월렛에서 빠져나갔고, 공격자는 소액 테스트 인출로 익스플로잇을 검증한 뒤 본 공격을 감행한 것으로 분석됩니다. 약 30억 달러는 동결됐지만 나머지는 추적이 어렵습니다. 출금 이상 탐지와 핫 월렛 한도 설계 같은 운영 보안의 기본이 다시 도마에 올랐습니다.

Wired#보안#블록체인devday ↗GN ↗ 2

그 외 눈에 띈 글

반응형
반응형

주요 태그

주요 글 18건의 태그 42종 · 숫자는 등장 횟수 · 누르면 첫 번째 해당 글로 이동


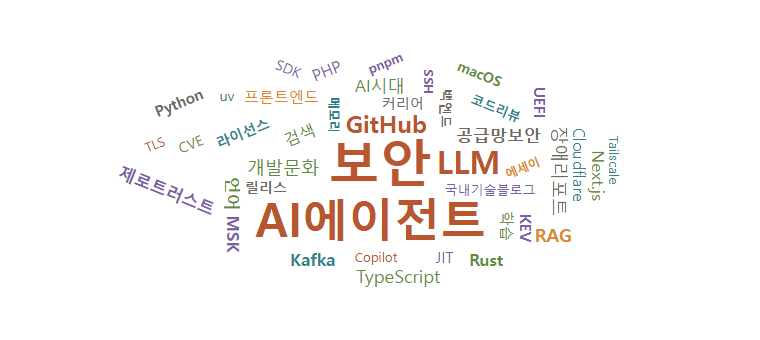
보안AI에이전트LLMGitHub개발문화검색공급망보안국내기술블로그라이선스릴리스메모리백엔드언어에세이장애리포트제로트러스트커리어코드리뷰프론트엔드학습AI시대CloudflareCopilotCVEJITKafkaKEVmacOSMSKNext.jsPHPpnpmPythonRAGRustSDKSSHTailscaleTLSTypeScriptUEFIuv


⚠ 조치 필요

주요 글

인가된 사용자가 부여받은 권한을 넘어 시스템에 접근할 수 있는 결함이 발견돼 Tailscale 이 긴급 패치를 준비하고 있다. 영향 버전과 수정 버전은 아직 공개되지 않았고, 공식 권고는 환경 변수 TS_SSH_DISABLE_FORWARDING=1 로 SSH 포워딩을 끄는 것이다. Tailscale SSH 전체를 끄지 않아도 핵심 위험은 완화된다고 설명하며, 커뮤니티는 패치 전까지 OpenSSH 로 돌아가는 방안도 거론한다. GeekNews 에도 같은 권고가 올라왔다.

Tailscale 공식 블로그#보안#SSH#Tailscaledevday ↗GN ↗ 2

주요 UEFI 벤더가 공통으로 쓰는 TianoCore EDK II 에서 심각도 9.5 의 버퍼 오버플로가 발견됐다. PXE 네트워크 부팅 중 ICMP 오류 메시지를 처리하는 코드가 원인이라 운영체제와 Secure Boot 가 올라오기 전에 공격 코드가 실행될 수 있다. 데이터센터처럼 PXE 부팅을 쓰는 환경은 펌웨어 벤더의 패치 일정을 확인하고, 당장 필요 없는 서버는 네트워크 부팅을 꺼 두는 편이 안전하다.

GeekNews#보안#UEFI#CVEGN ↗

개인 키가 '4' 로 드러난 eMudhra CA 사고가 10월 17일 Apple 에 통보됐지만, 10월 28일 현재 macOS 번들 도구의 HTTPS 연결은 여전히 중간자 공격에 노출돼 있다. 10월 26일 나온 macOS 27.2 는 이 문제를 고치지 않았고, 사용자가 /etc/ssl/cert.pem 을 손봐 둔 우회책까지 되돌렸다. 시스템 git 으로 원격 저장소에 푸시하거나 자격 증명을 보내는 작업은 신뢰할 수 있는 네트워크에서만 하고, 업데이트 뒤에는 우회 설정이 살아 있는지 다시 확인해야 한다.

Hacker News · emudhra.we-have-a-problem.com#보안#macOS#TLSdevday ↗GN ↗사고 배경(devday) ↗

인터넷에 노출된 허니팟에서 PHP2Shell 취약점이 실제로 뚫린 사례가 확인됐다. 공격 트래픽, 메모리 누출, 후속 코드 실행이 하나의 흐름으로 이어진 증거가 잡혔고, CISA 는 10월 26일 관련 취약점 2건을 알려진 악용 취약점(KEV) 목록에 올렸다. Wiz 는 공개 익스플로잇만으로는 전체 공격 체인이 완성되지 않았다고 보고했지만, 노출된 PHP 서비스라면 패치 상태를 지금 확인해야 한다.

GeekNews#보안#PHP#KEVGN ↗

8월 27일부터 9월 9일 사이 GLM-5.3 모델이 다른 고객의 프롬프트와 생성 결과를 응답에 섞어 내보냈다. 영향 응답은 155건이고 다른 모델은 무관하다. 컨텍스트 1,048,576 토큰 모델의 KV 캐시 재사용 경로에서 생긴 문제로, 추론 서버(SGLang) 수준에서 수정됐다. 공유 추론 인프라를 쓰는 서비스라면 캐시 격리가 테넌트 경계까지 보장되는지 점검할 만한 사례다.

Cloudflare 블로그#LLM#장애리포트#Cloudflaredevday ↗GN ↗

Google 이 복잡한 다단계 엔지니어링 작업을 오래 수행하도록 설계한 Gemini 4 Carbon 을 발표했다. 코딩과 사이버 방어 역량을 강화했다는 설명이며, Artificial Analysis Intelligence Index v5.0 에서 59점으로 1위, WebDev Arena 에서는 89 Elo 상승을 기록했다. 에이전트 프레임워크에 모델을 바꿔 끼울 계획이 있다면 장시간 작업 벤치마크를 직접 돌려 볼 가치가 있다.

Google#LLM#릴리스#AI에이전트GN ↗

Python 3.13 에 실험적으로 들어갔던 JIT 컴파일러가 유지보수 부담과 커뮤니티 합의 부족으로 빠질 예정이다. 정식 채택을 노린 PEP 836 승인이 보류되면서 CPython 의 JIT 개발은 당분간 멈추고, 성능이 필요한 쪽은 GraalPy·PyPy 같은 대안 구현체로 다시 눈을 돌리고 있다. 기본 CPython 성능 개선을 기다리던 팀은 로드맵을 다시 잡아야 한다.

LWN.net · Hacker News#Python#JIT#언어devday ↗

Vercel 이 공개한 에이전트 스킬 next-bundle-optimizer 는 Turbopack 모듈 그래프를 읽어 코드 분할 지점, 중복 의존성, React Server Components 로 옮길 컴포넌트를 찾아 제안한다. 제안은 실제 소스와 컴포넌트 사용 방식에 비춰 검증되며, v0 와 vercel.com 에 적용해 압축 기준 총 2MB 의 JavaScript 를 덜어냈다. 번들 분석 리포트를 사람이 읽던 작업을 에이전트에 넘기는 구체적인 예다.

Next.js 공식 블로그#Next.js#AI에이전트#프론트엔드devday ↗

Enterprise Cloud 고객은 별도 구매 없이 Copilot 을 쓸 수 있게 됐다. 따로 관리하던 Copilot 좌석과 AI 사용량은 엔터프라이즈 예산 체계로 합쳐지며, 월별 무료 크레딧은 없고 첫 요청부터 예산에서 차감된다. 자체 구독 고객에게는 단계적으로 확대되고, Copilot Business·Enterprise 는 별도 상품으로 유지된다. 좌석 단위에서 사용량 단위로 과금이 바뀌므로 예산 관리 방식을 미리 손봐야 한다.

GitHub Changelog#GitHub#Copilot#라이선스devday ↗

코드베이스만이 아니라 팀의 규약과 작업 습관까지 파악하는 것을 목표로 한 기능 묶음이다. 메모리는 세션을 넘어 개발자 선호와 리포지토리 규약을 유지하고, 드리밍은 그 메모리를 코드 리뷰 피드백으로 계속 다듬는다. 코드 검색은 로컬 클론 없이 여러 리포지토리를 가로질러 마이그레이션이나 버그 조사를 돕는다. 규약 문서를 손으로 관리하던 팀에는 비교 대상이 된다.

GitHub Changelog#GitHub#AI에이전트#메모리devday ↗

지시문은 Markdown, 도구와 처리 로직은 TypeScript 로 쓰는 구조로, 설정·외부 서비스 연결·테스트·평가·배포까지 한 흐름으로 묶었다. 에디터 안의 에이전트를 팀 공용 워크플로로 꺼내 쓰려는 의도이며, GitHub 인텔리전스와 같은 날 나온 점에서 '팀 단위 에이전트' 경쟁이 본격화됐다고 볼 수 있다.

Cursor#AI에이전트#SDK#TypeScriptGN ↗

netmeister.org 의 글로, 취약점 공개가 보안 업체 간 마케팅 경쟁이 되면서 사전 통지와 엠바고가 무너지고 0-day 가 쏟아진다고 진단한다. AI 는 공격 코드 생성을 빠르게 하지만 방어에는 별 도움이 안 되고, 진짜 병목은 패치 생성이 아니라 조직별 공격 표면 평가와 배포라는 것이다. 결론은 새롭지 않다. 침해를 전제로 노출 범위를 줄이는 제로 트러스트 원칙으로 돌아가라는 것이다. GeekNews 쪽 요약도 "AI 생성 패치가 해법이 아니다" 는 같은 지점을 짚는다.

netmeister.org · Lobsters#보안#에세이#제로트러스트devday ↗GN ↗

npm 패키지를 오염시킨 ChainDrop 웜 사고가 계기였다. pnpm 11 은 Node.js 22.13 이상을 요구하고 CVE-2025-69264·69262 대응이 들어 있어 전환을 결정했고, AI 에이전트에 검증 하네스를 붙여 레포마다 같은 절차를 반복시켰다. lockfile 과 설정 파일, allowBuilds 처리에서 걸린 함정과 해결책을 정리해 두어 같은 작업을 앞둔 팀이 바로 참고할 수 있다.

채널톡 기술 블로그#pnpm#국내기술블로그#공급망보안devday ↗

환각은 잘못된 청크 검색, 검색된 증거 무시, 근거 없는 생성이라는 세 경로로 생긴다고 보고 검색·제약·검증·기권 네 단계로 막는다. 검색은 MinHash/LSH 중복 제거, 컨텍스트화 청킹, BM25 와 벡터를 RRF 로 합친 하이브리드에 Cross-Encoder 재순위(150 → 20)를 얹었다. 생성 단계는 주장마다 청크 ID 를 인용하게 하고 원자적 주장 단위로 검증하며, Conformal Prediction 기반 신뢰도가 낮으면 "모른다" 고 답하게 한다.

DEV Community#RAG#LLM#검색devday ↗

Kafka 트랜잭션은 원자적 쓰기와 EOS 를 보장하는 대신 커밋마다 고정 비용이 붙어 처리량이 비트랜잭션 대비 약 50배까지 떨어질 수 있다. AWS 는 네트워크·코디네이터·클라이언트 세 한도 중 가장 낮은 값이 처리량을 정한다는 사이징 공식을 제시하고, 묶음 크기 10건이면 코디네이터 병목(Scale-Out), 200건이면 네트워크 병목(Scale-Up)으로 대응이 갈린다고 설명한다. __transaction_state 파티션을 전체 브로커에 분산하는 절차와 필수 모니터링 지표도 담았다.

AWS 기술 블로그(한국)#Kafka#MSK#백엔드devday ↗

도구마다 같은 tar 파일을 다르게 해석하는 틈을 노린 공격을 막는 것이 출발점이다. Astral 이 해석 일관성을 우선으로 설계한 파서로, uv 자체 벤치마크에서는 이전 구현보다 약 2배 빠르다. uv 0.13 이후 기본값이므로 Python 패키지 설치 경로를 이미 거쳐 가고 있다. devday 쪽 분석 글은 안전성과 속도를 함께 잡은 설계 포인트를 짚는다.

Astral#Rust#uv#보안devday ↗GN ↗ 7

2018년 네이버 D2 의 "백엔드 개발자를 꿈꾸는 학생개발자에게" 후속편이다. AI 시대에 개발자의 역할은 AI 에게 방향을 지시하고 결과에 책임지는 쪽으로 옮겨 갔다고 보고, 그 전제에서 무엇을 공부하고 어떻게 취업을 준비할지 학생들의 질문에 답한다. 이틀치 GeekNews 글 중 추천수가 가장 높다.

GeekNews#커리어#학습#AI시대GN ↗ 35

생성된 코드를 한 줄씩 이해하는 쪽과 구현을 아예 들여다보지 않는 쪽을 양 끝에 놓고, 시스템 소유자에게 정말 필요한 것은 이상 징후를 알아채고 필요한 깊이까지 파고드는 능력이라고 정리한다. devday 오늘 인기글 "AI 가 가져온 역설: 더 바빠진 개발자들" 은 같은 문제를 다른 각도에서 본다. AI 가 일을 줄여 주기는커녕 검토와 조율로 업무가 늘었다는 체감이다.

GeekNews#AI에이전트#개발문화#코드리뷰devday(관련) ↗GN ↗

그 외 눈에 띈 글

IT 세미나·행사 일정 (이벤터스)

11월 1주 (11/3 ~ 11/9)

  • 11/5 (목) 13:30~15:302026 POSTECH HOLDINGS ACADEMY오프라인무료서울 강남구 팁스타운 S6 · 강연/세미나 · 창업/스타트업 · 접수 마감 11/4 17:00 · 포스텍홀딩스
  • 11/9 (일) 10:30~18:00콘솔게임 개발자 컨퍼런스 2026오프라인무료서울 송파구 롯데월드타워 스카이31 컨벤션 · 강연/세미나 · 게임 · 접수 마감 11/5 23:59

11월 2주 (11/10 ~ 11/16)

11월 3주 (11/17 ~ 11/23)

장기 과정 (11/30 시작)

반응형
반응형

오늘의 개발 뉴스 — 2026년 9월 8일 (화)

devday.kr 29건 · GeekNews 29건 · 중복 병합 후 주요 18건 선별

⚠ 확인·조치가 필요한 항목

주요 글

신규 (9월 7~8일 등록)

정부 조사로 약 3,954만 계정의 개인정보와 소스코드가 함께 유출된 사실이 확인됐다. 이름·휴대전화·이메일·생년월일·결제이력을 포함한 20개 항목 70종이 대상이고 휴면·탈퇴 계정도 빠지지 않았으며, 일부 정보는 암호화키까지 함께 노출됐다. 피해 보상이 자동 지급이 아니라 이용자 개별 신청 방식이라는 점이 실무적으로 가장 중요하다.

[국내 보도]보안개인정보사고GN ↗ 6p

Wireshark 분석 결과 LG 스마트 TV가 화면 꺼짐 상태에서도 로컬 네트워크를 스캔하고 마이크 오디오를 평문으로 로깅해 LG 서버로 전송하는 동작이 포착됐다. 같은 시기 webOS의 원격 코드 실행 취약점도 공개돼, 광고 프로파일링 논란이 단순 프라이버시 문제를 넘어 홈 네트워크 침해 경로 문제로 번지고 있다. GeekNews 쪽 논의는 “TV를 신뢰 경계 밖 기기로 취급하고 별도 VLAN에 격리하라”는 실무 대응에 초점이 맞춰졌다.

[NotebookCheck]webOS보안프라이버시devday ↗GN ↗ 6p

동일한 GPT-6 Astra를 ARC-AGI-3의 같은 High 추론 설정으로 돌렸을 때 하네스 구성에 따라 점수가 54.8%에서 99.9%까지 벌어졌다. 요청 사이에 이전 추론 상태를 보존하느냐가 결정적이어서, 장기 실행 에이전트는 모델 단독이 아니라 메모리·도구·문맥 관리·제어 루프를 합친 시스템으로 평가해야 한다는 결론이다. 같은 모델은 국내 수능 LLM 벤치마크에서 종합 450점 만점을 처음 기록해, 기존 모델들이 막혔던 사회문화 8번까지 풀어냈다.

[GeekNews]LLMAI 에이전트벤치마크GN ↗ 18pGN ↗ 수능 3p

기존 시스템과 조직 구조가 굳은 브라운필드 기업에서 AI 전환이 막히는 지점은 기술이 아니라 역할과 팀 권한을 정체성으로 여기는 문제라는 분석이다. 담당 업무를 AI로 몇 분에 끝내도 다른 팀의 승인과 백로그를 기다려야 하면 조직 경계에서 속도가 전부 상쇄된다. 함께 올라온 글은 “도구를 만드는 일과 기업을 바꾸는 일은 별개”라며, 어떤 도구가 필요한지 발견하고 전사가 쓰게 만드는 단계가 진짜 병목이라고 짚는다.

[GeekNews]AI 도입조직엔지니어링 문화GN ↗ 18pGN ↗ 6p

건물은 물리적으로 붕괴하지만 소프트웨어에는 그런 하한선이 없어, 시스템이 멀쩡히 돌아가는 동안에도 복잡도와 성능 저하가 무한히 쌓인다는 논지다. Amazon 주문 처리 조직 사례로 지식 소실과 중단된 재설계가 반복되며 기존 구조 위에 새 계층과 인력만 계속 얹히는 악순환을 보여준다. 리팩터링을 “언젠가”로 미루는 팀에게 그 언젠가가 오지 않는 구조적 이유를 설명한다.

[GeekNews]기술부채아키텍처GN ↗ 13p

GS리테일이 LiteLLM으로 AI Gateway를 세워 Amazon Bedrock의 Claude를 표준 AI 서비스로 채택하고, Virtual Key 중앙 인증과 크로스 계정 라우팅으로 인증·비용·보안을 한 곳에서 통제한다. 계정 온보딩 자동화와 Prompt Caching으로 운영 부담과 비용을 동시에 줄였고, 2부에서는 예산 기반 라우팅, 자체 가드레일, 목적별 관측 체계와 경영진 대시보드까지 다룬다. 수천 명 규모 사내 LLM 사용을 통제하려는 팀에 바로 참고가 되는 국내 사례다.

[AWS 코리아 블로그]Amazon BedrockLiteLLMAI 거버넌스devday ↗ 1부devday ↗ 2부

User 테이블에서 갱신이 잦은 배지 정보를 UserBadge 테이블로 떼어내 트랜잭션 충돌을 분당 10,000회에서 80회로 줄이고 WCU 사용량도 12~13% 절감했다. 그 결과 메시지 트래픽이 100배로 늘어도 견디는 구조가 됐다. 마이그레이션은 DynamoDB Export/Import와 AWS Glue ETL을 써서 5.3일 걸릴 작업을 6시간으로 단축했다.

[AWS 코리아 블로그]DynamoDBAWS Glue성능 최적화devday ↗

Amazon Bedrock AgentCore를 허브로 사내 데이터·웹 검색·시장 규제 분석 MCP를 엮어 미국 ERCOT 전력 시장 입찰을 분석하는 에이전트를 운영한다. 사용자 페르소나별 Guardrails를 걸어 권한에 따라 접근 범위를 나누고, 답변 품질 관리와 사용자별 데이터 격리를 설계에 포함했다. MCP를 프로덕션 에이전트에 실제로 붙일 때 필요한 격리·거버넌스 패턴을 볼 수 있다.

[AWS 코리아 블로그]Bedrock AgentCoreMCPAI 에이전트devday ↗

문서 작성에서 지식 시스템 설계로 역할을 넓힌 기록이다. 사내 챗봇 ‘박씨’와 지식 관리 플랫폼 todoc을 만들어 조직에 흩어진 맥락적 지식을 구조화했고, 최종 목표를 “AI 워크플로우 자동화로 우리 역할을 불필요하게 만드는 것”으로 잡았다. 사내 문서가 LLM의 입력이 되는 시대에 문서 조직을 어떻게 재배치할지에 대한 구체적 사례다.

[토스 기술블로그]지식관리AI 워크플로우테크니컬 라이팅devday ↗ 1부devday ↗ 2부

ArchUnit으로 레이어 의존성 같은 아키텍처 규칙을 테스트 코드로 옮겨, 문서와 코드 리뷰에 의존하던 규칙 준수를 CI에서 자동 검증하도록 바꿨다. 핵심은 FreezingArchRule로 레거시 위반은 현 상태로 동결하고 신규 위반만 차단한 점이며, Lombok 생성 코드가 잡히지 않는 한계는 소스 파일 스캔으로 메워 신규 위반 0건을 유지하고 있다. 규칙이 이미 무너진 코드베이스에도 점진 적용이 가능하다는 게 실전 포인트다.

[우아한형제들 기술블로그]ArchUnitSpring Boot아키텍처devday ↗

전역 설정에 모든 것을 몰아넣지 말고 프로젝트 폴더마다 필요한 설정만 두어 불필요한 컨텍스트·리소스 소모를 줄이는 방법을 정리했다. 스킬 문서는 처음부터 완비하지 말고 실제 업무에서 필요할 때 점진적으로 쓰라고 권하며, 권한(permissions) 설정은 데이터 무결성을 고려해 보수적으로 잡으라고 조언한다. VSCode 터미널에서 실행 위치를 명확히 하는 습관도 함께 다룬다.

[요즘IT]Claude Code개발 생산성AI 도구devday ↗

코드베이스 스캔부터 에이전트 간 해법 토론, 파일 편집, 테스트 실행과 자가 수정까지 한 런타임 안에서 처리하며, 여러 코딩 에이전트를 로컬에서 병렬로 실행한다. 클라우드 모델과 로컬 모델을 상황에 따라 갈아 끼울 수 있어 사내 코드를 외부로 보내기 어려운 환경에 쓸 만하다. 게임 개발용 Vulkan 3D 런타임 V-CORE도 함께 들어 있다.

[Product Hunt]코딩 에이전트로컬 LLM출시devday ↗

M3 지원 코드가 인스톨러에 병합되어 M3·M3 Pro·M3 Max 맥북과 iMac에서 설치가 가능해졌다. 웹캠, 마이크, WiFi, 블루투스, USB 3 10Gb/s, AV1 하드웨어 디코딩까지 M1/M2에서 되던 기능은 대부분 동작하지만 GPU 가속과 디스플레이 제어는 여전히 제한적이고 M3 Ultra 기반 Mac Studio는 미지원이다. 애플 실리콘에서 리눅스를 상시 사용할 계획이라면 아직은 조건부다.

[Asahi Linux 공식 블로그]Asahi LinuxApple Silicon커널devday ↗GN ↗

X.com의 요구로 중단됐던 Nitter 프로젝트가 법률 검토를 마치고 개발과 운영을 계속하기로 확정했으며, 세부 내용은 곧 공지될 예정이다. XCancel을 포함한 인스턴스도 서비스를 재개해 폐쇄 조치 이전보다 동작하는 인스턴스가 오히려 늘었다. devday 쪽 정리는 이 사건을 계기로 RSS 같은 개방형 표준의 가치와 플랫폼 독점 구조 비판이 다시 부각됐다고 덧붙인다.

[GeekNews · devday]Nitter오픈소스플랫폼devday ↗GN ↗ 3p

메시징 앱을 Android Compose 기반으로 다시 만들고 RCS를 지원하며, 남아 있던 AOSP 기본 앱들을 순차적으로 자체 앱으로 교체한다는 계획을 밝혔다. 보안 클립보드 같은 기능도 함께 강화됐다. 눈에 띄는 점은 이 속도를 내기 위해 AI 모델을 코드 리뷰와 개발 보조에 공식적으로 활용하고 있다고 밝힌 대목이다.

[GrapheneOS 공식 Mastodon]GrapheneOSAndroid보안devday ↗

이전 등록분 중 놓치기 아까운 글 (9월 6일)

Trusting-Trust 공격이 컴파일러 없이 GNU strip만으로도 가능함을 실증한 연구다. 소스 코드를 읽거나 생성·수정하지 않고 완성된 ELF 바이너리만 변조하기 때문에 소스 감사로는 잡히지 않으며, NixOS 부트스트랩 단계에서 감염되면 최종 환경까지 그대로 유지된다. 재현 빌드와 바이너리 서명 검증을 신뢰 근거로 삼고 있는 조직은 전제를 다시 점검할 만하다.

[GeekNews]공급망 보안NixOS툴체인GN ↗

AI SRE가 알림 분석부터 배포 수정까지 대신 처리하면 평균 복구 시간은 좋아지지만, 엔지니어가 시스템 거동과 실패 양상을 배울 기회는 사라진다. 그 결과 사람에게는 AI가 못 푸는 낯설고 심각한 장애만 남게 되어, 자동화의 이득이 장기적으로 상쇄될 수 있다는 지적이다. 온콜 자동화를 도입하는 팀이 학습 경로를 어떻게 남길지 함께 설계해야 하는 이유다.

[GeekNews]SRE장애대응자동화GN ↗ 18p

Claude 계열 세 모델에 코드 구조를 이해하는 LSP 도구를 붙여줬는데도, 대부분은 단순 위치 찾기에 grep을 먼저 썼다. LSP 우선 사용을 강제하자 오히려 성공률이 떨어지는 경우도 있었다. 정확도만의 문제가 아니라 결과를 곧바로 다음 행동에 쓸 수 있는 형태인지가 갈림길이라는 관찰로, 에이전트에 도구를 붙일 때 출력 형식 설계가 왜 중요한지 보여준다.

[GeekNews]코딩 에이전트LSP도구 설계GN ↗

그 외 눈에 띈 글

  1. Databasus — 실제 복원까지 검증하는 셀프 호스팅 DB 백업 도구 (PostgreSQL PITR 지원) (GN · 13p)
  2. Anubis, 1년 개발 끝에 WebAssembly 정식 지원 — Chrome 66까지 하위 호환 (devday)
  3. Mador — Proxy 기반 80줄 DOM 반응형 라이브러리 (devday)
  4. 채널톡 데브 세션, 자율 모임에서 월간 마감되는 문화로 (devday)
  5. 곱셈 2번으로 타임스탬프를 시·분·초로 변환하기 (devday)
  6. 가장 짧은 IPv6 주소에는 누가 응답하는가 (devday)
  7. 1024바이트 C 코드로 만든 파이썬 인터프리터 (devday)
  8. Chrome, 사이트 데이터 설정에서 Google을 또 예외 처리 (GN)
  9. Artificial Analysis, AAII v4.2 — 실제 업무 평가 강화·비공개 테스트 확대 (GN)
  10. LLGo — C·Python 라이브러리를 그대로 쓰는 LLVM 기반 Go 컴파일러 (GN · 2p)
  11. Show GN: monolog — 나에게 메시지하듯 남기면 AI가 정리·검색해주는 메모 앱 (GN · 3p)
  12. 카카오, AI 중심 기술 컨퍼런스 if(kakao)26 개최 (devday)

출처 · devday.kr/archive · news.hada.io/new

반응형

+ Recent posts