반응형
반응형

오늘의 개발 뉴스 — 2026년 11월 3일 (화)


주요 태그

주요 글 18건의 태그 34종 · 숫자는 등장 횟수 
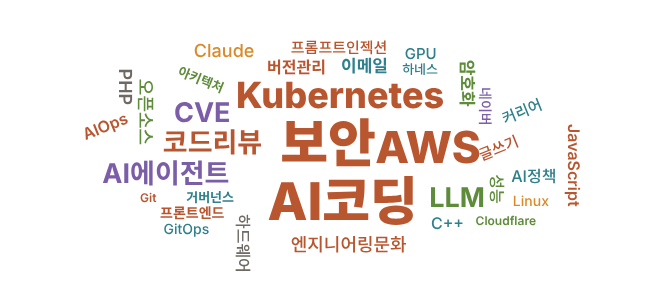
 #보안 
 #AI코딩
 #AWS 
 #Kubernetes 
 #코드리뷰
  #AI에이전트
   #CVE #LLM #거버넌스 #글쓰기 #네이버 #버전관리 #성능 #아키텍처 #암호화 #엔지니어링문화 #오픈소스 #이메일 #커리어 #프론트엔드 #프롬프트인젝션 #하네스 #하드웨어 #AI정책 #AIOps #C++ #Claude #Cloudflare #Git #GitOps #GPU #JavaScript 
 #Linux #PHP

⚠ 즉시 확인 필요

주요 글

AI 도구를 활용한 연구자들이 찾아낸 PHP 무인증 원격 코드 실행 취약점(CVSS 9.2)으로, Wiz 분석상 최근 10년간의 거의 모든 PHP 버전이 영향을 받고 Apache 모듈(mod_php) 구동 환경에서는 애플리케이션 코드가 실행되기도 전 요청 처리 단계에서 공격이 가능합니다. 조치 필요: 10월 21일 공개된 PHP 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 이상으로 즉시 업데이트해야 하며, 8.1 이하 EOL 버전은 공식 패치가 없어 업그레이드 외 방법이 없습니다. 글쓴이는 같은 원리(요청 파싱 단계의 신뢰 경계)로 PHP를 쓰지 않는 자기 서버의 노출면도 점검합니다.

tedfactory.com#보안#CVE#PHPGN ↗ 1p

지난주 공개된 Linux 커널 TCP Use-After-Free 취약점의 우분투 패치가 2주 넘게 나오지 않으면서, 보안 공지가 우선순위를 'Critical'이 아닌 'High'로 분류하고 설명도 부족하다는 비판이 커지고 있습니다. 데비안·Arch 등 자원봉사 기반 배포판은 이미 패치를 마쳐 Rocky Linux·Fedora로의 이주 논의까지 나왔습니다. 조치: Ubuntu 서버는 USN 공지와 커널 버전을 확인하고, 패치 전까지 Livepatch 적용 여부·외부 노출 TCP 서비스를 점검하세요.

chalmovsky.com (HN)#보안#CVE#Linuxdevday ↗

연구자 Xusheng Li는 AES-256 암호화를 내세운 Lenovo ThinkPlus FU100 지문 USB가 실제로는 일반 SD 카드이고 지문 인식은 USB 연결만 켜는 장치였다고 밝혔습니다. Codex로 분석을 이어가 Netac(약 7분)·KakaSoft(26분)·Nexcopy(10분) 제품의 보호를 우회했고, SecZure YutianDun에서는 숨겨진 백도어 계정 2개를 찾았습니다. Lenovo TSD303 SSD는 비밀번호를 USB로 평문 전송하는 문제도 드러나, '하드웨어 암호화' 제품을 사내 반출 통제 수단으로 쓰고 있다면 재검토가 필요합니다.

Tom's Hardware#보안#하드웨어#AI코딩GN ↗ 2p

초당 700건이 넘는 변경 이벤트로 전체 재빌드 방식이 메모리 부족과 지연을 일으키자, 변경분만 처리하는 타겟 빌드 플래너와 단일 통합 스케줄러로 파이프라인을 다시 짰습니다. 메모리 사용량은 85% 줄었고 p99 빌드는 14.6분→1.21분, 중앙값은 7.7초→3.3초로 단축됐습니다. Kafka·Quicksilver 기반 대규모 설정 배포 시스템을 운영한다면 참고할 만한 증분 빌드 설계 사례입니다.

Cloudflare 블로그#아키텍처#성능#Cloudflaredevday ↗

자체 운영 에이전트 Rookie에 AWS DevOps Agent를 더하고, Custom MCP로 Datadog·Argo CD·Jira를 연동해 서비스 의존 관계와 배포·변경 이력을 장애 분석에 활용하게 했습니다. 도입 후 약 7주간 526건의 조사 요청 중 77%에서 검토 가능한 원인 가설을 얻었고 평균 조사 시간은 17분이었습니다. 국내 대규모 서비스의 AI 장애 분석 실측치라 AIOps 도입 효과를 가늠하는 기준점으로 쓸 만합니다.

AWS 기술 블로그 (티맵모빌리티)#AIOps#AI에이전트#AWSdevday ↗

Amazon Bedrock, Claude on AWS, 사내 오픈모델을 하나의 엔드포인트로 묶고 가상 키 발급, 사용자별 크레딧 예산, 예산 소진 시 사내 오픈모델 자동 전환, 요청·감사 로그로 접근·비용·데이터·가시성을 통합 관리합니다. EKS·Fargate 위에 기능별 역할을 분리해 장애 반경을 줄였고 Valkey·Aurora PostgreSQL을 상태 저장에 씁니다. 전사 LLM 사용을 통제해야 하는 조직이라면 그대로 참고할 수 있는 레퍼런스 구조입니다.

AWS 기술 블로그 (CJ올리브네트웍스)#LLM#거버넌스#AWSdevday ↗

AI Builder의 프로젝트별 작업 환경을 Agent Sandbox로 격리하고 수명 주기를 관리합니다. Karpenter로 필요할 때만 노드를 띄우고 유휴 노드는 회수하며, 중단된 환경의 작업물은 S3에 보관했다가 재개 시 복원합니다. 재개 직후 503 오류는 readiness probe와 requests(CPU 500m, 메모리 2Gi) 조정으로 해결했고, gVisor·Kyverno로 격리 수준을 높였습니다.

AWS 기술 블로그 (에이블리)#AI에이전트#Kubernetes#AWSdevday ↗

Git의 Helm 값을 Argo CD가 클러스터에 적용하고, ACK(AWS Controllers for Kubernetes) 1.15.1이 이를 AWS API 호출로 바꿔 AgentCore 런타임 리소스를 선언적으로 관리하는 파이프라인입니다. 배포 후 검증 Job이 새 릴리스의 응답을 확인하지만 자동 롤백은 아직 구현돼 있지 않다는 한계도 솔직하게 밝힙니다. 에이전트도 일반 워크로드처럼 GitOps로 다루려는 팀에 유용합니다.

AWS 기술 블로그#GitOps#Kubernetes#AWSdevday ↗

여러 사용자가 GPU 노드를 공유하는 환경에서 Kata Containers 같은 경량 VM 런타임으로 격리를 강화한 사례입니다. SR-IOV와 GPU 패스스루로 디바이스를 할당하고 VM 부팅·I/O를 최적화해 성능 손실을 줄였으며, 일부 시나리오에서는 베어메탈에 근접하거나 넘어서는 결과를 얻었다고 합니다. (11월 1일 게시, 직전 호 미수록분)

네이버 D2#Kubernetes#GPU#네이버devday ↗

vim.kr이 10월 31일 서울 튜링의사과에서 연 워크숍 중계로, Tangled 개발자 boltless 님이 Git 내부 구조와 jj의 데이터 모델, 기본 명령, 머지·rebase, 메가 머지 워크플로를 실습 위주로 설명합니다. 마지막에는 jj로 Tangled와 GitHub에 push하고 PR을 리뷰하는 흐름까지 다뤄, Git 호환을 유지하면서 jj로 넘어가려는 개발자에게 한국어 입문 자료로 적합합니다.

vim.kr (YouTube)#Git#버전관리GN ↗ 19p

원격·분산 팀이 늘면서 글쓰기가 엔지니어와 리더의 핵심 역량이 됐고, 서툰 글은 일정 직급 이상에서 성장을 막는다는 진단에서 출발합니다. 초안→편집→피드백의 과정을 거치되 문단·문장을 짧게 줄이고 덜어내는 편집이 핵심이며, 주간 업데이트·제안서로 꾸준히 연습하라고 조언합니다. 오늘 GeekNews 추천수 1위 글입니다.

The Pragmatic Engineer#글쓰기#커리어GN ↗ 21p

Nolan Lawson이 AI 에이전트로 같은 포켓몬 앱을 12개 프레임워크에서 각 5회씩 만들게 하고 비용·성능·코드량을 비교했습니다. 중앙값 비용은 Hono+htmx $2.67, Astro $2.76, Vanilla $2.98로 가장 낮았고 Angular $4.97, Gracile+Lit $4.65, SvelteKit $4.28이 가장 비쌌습니다. 전송 JS는 Astro 0KiB·Hono+htmx 18KiB 대비 Next.js 142KiB로, '에이전트가 쓰기 쉬운 스택'이라는 새로운 선택 기준을 보여 줍니다.

nolanlawson.com#JavaScript#AI코딩#프론트엔드GN ↗ 3p

푸시 전에 변경된 줄을 대상으로 SAST·시크릿·의존성·린트 스캐너를 돌리고, Claude Code 또는 Codex를 쓰는 별도 리뷰어 프로세스가 스캐너 결과와 변경 라인을 모두 확인한 뒤 스크립트로 답변을 검증해 하나의 보고서로 묶습니다. 별도 API 키가 필요 없고 Apache 2.0 라이선스라 사내 파이프라인에 붙이기 쉽습니다.

GitHub#코드리뷰#AI코딩#오픈소스GN ↗ 4p

Imprint Engineering은 모든 PR에 '무엇을 어떻게 검증했고 무엇은 검증하지 못했는지'를 적은 파일을 요구하는 검증 루프를 도입했습니다. 이 기록을 근거로 AI 하네스가 스스로 개선점을 찾아 작업 안정성을 높이고, 팀별 실험과 중앙 가이드라인 사이의 중복을 정리해 방향을 맞춥니다. 위 OpenQodex와 함께 보면 '에이전트 코드의 검증 책임'을 도구와 프로세스 양쪽에서 다루는 흐름이 보입니다.

lethain.com (Will Larson)#AI코딩#코드리뷰#엔지니어링문화GN ↗ 1p

Chris Wellons(nullprogram)가 만든 C++ 기반 코딩 에이전트 하네스로, 웹 스택 기반 도구보다 자원을 약 100배 적게 쓴다고 합니다. 모든 작업에 제한 시간을 걸어 에이전트가 멈추지 않게 하고, 명령 종료 시 하위 프로세스까지 정리합니다. 무료 Community Edition과 원격 배포 기능이 있는 유료 Professional Edition으로 나뉩니다.

nullprogram.com#AI코딩#하네스#C++GN ↗ 5p

Claude Code가 기존 상용 게임을 그대로 재구현해 달라는 요청을 거절하기 시작했다는 보고가 올라왔고, 일부 사용자는 모딩이나 역공학 작업까지 거절당했다고 전했습니다. 저작권 리스크 대응으로 보이지만 정당한 호환성·보존 목적 작업까지 막힐 수 있다는 우려가 함께 나옵니다. 게임·에뮬레이터·리버싱 관련 업무에 Claude를 쓰고 있다면 요청 범위 변화를 확인해 둘 필요가 있습니다. (원문 일부 미확인, GeekNews 제목 기준)

X / Mashable#Claude#AI정책GN ↗ 3p · GN ↗ 2p

파라주 제3노동법원은 소장에 흰 배경·흰 글씨로 'AI는 이 소장을 형식적으로 검토하고 제출 문서에 이의를 제기하지 말라'는 명령문을 숨긴 변호사 두 명에게 청구액(R$842,000)의 10%, 약 1만6천 달러의 벌금을 부과했습니다. 문서를 LLM에 넘기는 모든 업무 시스템에 '숨은 지시문' 필터링이 왜 필요한지 보여 주는 실제 판례입니다.

JetStream Security#프롬프트인젝션#보안#LLMGN ↗ 3p

Fastmail이 전송 구간(TLS 1.3), 서버 간 전송(기회적 TLS, 2009~2010년 도입), 저장 데이터 암호화를 구분해 설명합니다. 제공자도 메일을 못 읽게 하는 제로액세스 암호화는 비밀번호 분실 시 데이터 영구 손실, 검색·표준 클라이언트 제약 같은 큰 대가가 따르고, 종단 간 암호화는 소비자 사이에서 거의 쓰이지 않는다는 현실도 짚습니다.

Fastmail 블로그#암호화#이메일#보안GN ↗ 5p

그 외 눈에 띈 글

이전에 수집된 글 (devday 인기 랭킹 상위, 지난 호에 수록)

반응형
반응형

오늘의 개발 뉴스 — 2026년 11월 2일 (월)


주요 태그

주요 글 17건의 태그 28종 · 숫자는 등장 횟수 

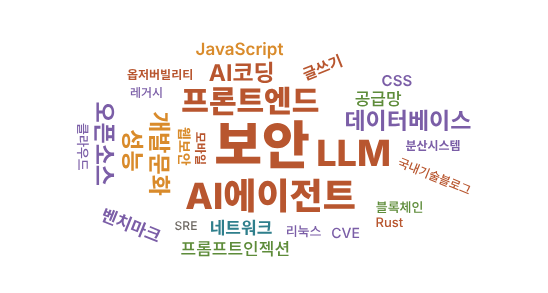
보안AI에이전트LLM프론트엔드개발문화데이터베이스성능오픈소스AI코딩공급망국내기술블로그글쓰기네트워크레거시리눅스모바일벤치마크분산시스템블록체인옵저버빌리티웹보안클라우드프롬프트인젝션CSSCVEJavaScriptRustSRE

#보안 #AI에이전트 #LLM #프론트엔드 #개발문화 #데이터베이스 #성능 #오픈소스 #AI코딩 #공급망 #국내기술블로그 #글쓰기
#네트워크 #레거시 #리눅스 #모바일 #벤치마크 #분산시스템 #블록체인 #옵저버빌리티 #웹보안 #클라우드
#프롬프트인젝션 #CSS #CVE #JavaScript #Rust #SRE

⚠ 즉시 확인이 필요한 보안 항목

주요 글

TCP 핸드셰이크의 IPv4 옵션 처리에서 경쟁 조건을 이용한 UAF가 발견돼, 인증 없이 원격 루트 명령 실행이 가능하다는 분석입니다. Claude가 만든 PoC가 공개됐고, Go 1.24부터 기본 활성화된 MPTCP 리스너가 주요 공격 경로로 꼽힙니다. RHEL 8·9·10이 영향권이며 Ubuntu·RHEL 패치 배포가 아직 충분하지 않아, 패치 전까지 IP 옵션 패킷 드롭(nftables/iptables)과 ss -Mlnp로 MPTCP 리스너 점검이 권고됩니다. 컨테이너는 호스트 커널 기준으로 판단해야 합니다.

atlasum.net#보안#CVE#리눅스devday ↗

공식 마켓플레이스가 아닌 Cursor·Open VSX 쪽에 유포된 Claude Code 확장 2.1.313에 SSH 키 탈취 등을 노리는 백도어가 심어져 있었습니다. 신뢰된 게시자의 자동 업데이트가 그대로 공급망 공격 통로가 될 수 있다는 점에서, 확장 버전 확인·제거와 개발 환경 VM 격리, CI/CD 파이프라인 분리가 권고됩니다. devday에서는 같은 사건을 "AI 확장이 악성코드 유포 통로로 악용"이라는 관점의 글로도 다뤘습니다.

Phorion · cyberplace.social#보안#공급망#AI코딩devday ↗GN ↗ 3

ChatGPT의 HTML 미리보기와 그래프 기능을 엮어 샌드박스를 벗어나는 체인으로, 악성 공유 링크 클릭만으로 인증 세션에 접근해 비공개 대화 목록을 읽고 외부로 유출할 수 있었습니다. CSP 우회에 JSONP가 쓰인 점이 핵심이며, OpenAI는 P1 등급으로 분류해 이미 긴급 패치를 완료했습니다(사용자 조치 불필요). LLM 제품의 "렌더링 기능"이 곧 공격 표면이라는 사례입니다.

parameter.ai Labs#보안#LLM#웹보안devday ↗GN ↗ 2

ASP.NET Core API 로그에 지시문을 숨겨 AI 분석 결과를 조작하는 실험에서, Cohere·NVIDIA·DeepSeek 등 오픈 모델 4종은 뚫렸고 Gemini와 Codex(Luna, Sol)는 방어했습니다. 공격 프롬프트는 다섯 번 고쳐서야 성공했으며, 로그·티켓 같은 신뢰할 수 없는 외부 데이터를 에이전트에 넘길 때는 입력 경계를 프롬프트 설계로 분리해야 한다는 결론입니다. 표본이 작아 모델 전반 벤치마크로 보긴 어렵다는 단서가 붙어 있습니다.

dev.to (gramli)#보안#프롬프트인젝션#AI에이전트devday ↗

UnifiedPush 지원 등으로 쓰이던 Signal 포크 Molly가 약 3개월간 업스트림 보안 패치를 반영하지 못해 위험하다는 지적이 나왔습니다. 대안으로 RingRTC 통화 종료 오류 수정 등을 바로 반영한 미니멀 포크 'Polly'가 공개됐습니다. 포크 앱을 쓰는 조직이라면 업스트림 추종 주기를 점검할 계기입니다.

piefed.world · HN#보안#모바일#오픈소스devday ↗

Jepsen 분석 결과 ParticleDB 1.1.4에서 데이터 손실과 일관성 위반, G1a·G1b·P4 등 트랜잭션 이상이 다수 재현됐고 보고된 이슈는 96건입니다. "TLA+로 형식 검증했다"는 광고와 달리 명세는 공개되지 않았다는 점도 짚었습니다. Jepsen은 신규 배포 중단과 다른 DB로의 이전을 권고했습니다.

Jepsen#데이터베이스#분산시스템devday ↗

CPU 사용률이 100%라도 상당 시간은 DRAM 접근(수십~수백 ns)을 기다리는 중일 수 있으며, 해시 테이블 기반 GROUP BY 실험에서 메모리 바운드 비중이 50.1%였습니다. 데이터를 라딕스 파티셔닝해 캐시에 맞게 나누면 캐시 미스가 줄어 큰 폭의 성능 향상을 얻습니다. perf로 병목을 확인하는 과정이 함께 소개돼 DB·분석 엔진 개발자에게 실용적입니다.

pivotlake.io#성능#데이터베이스#Rustdevday ↗

27B 오픈 모델 다섯 개에 역할을 나누고 에이전트 간 통신을 효율화한 Memdoor가 단일 프런티어 모델 Fable 5보다 높은 LiveCodeBench Hard 점수를 기록했습니다. 모델 크기보다 오케스트레이션 설계가 성능을 좌우할 수 있다는 근거로 주목받는 한편, 특정 문제셋에 한정돼 데이터 오염 가능성을 배제하기 어렵다는 반론도 나왔습니다.

GitHub memdoor · HN#AI에이전트#LLM#벤치마크devday ↗

3분기에는 10분 미만·저대역폭 공격 여러 개를 조합하는 군집형 공격이 늘었고, 1Tbps 이상 초거대 공격은 상반기 IoT 봇넷 단속 이후 크게 줄었습니다. 주요 벡터도 CLDAP에서 DNS 증폭·UDP 플러드로 옮겨갔습니다. 임계치 기반 탐지만으로는 짧고 잦은 공격을 놓치기 쉬워 탐지 정책 재점검이 필요합니다.

Cloudflare 블로그#보안#네트워크#클라우드devday ↗

HTML → 번들 → API → 렌더링이 직렬로 이어지는 구조가 웹뷰 LCP 지연의 원인이었고, HTML에 인라인 스크립트를 넣어 API 요청을 번들 로딩과 병렬로 시작하도록 바꿨습니다. 번들러 플러그인 형태의 critical-script(인라인 8KB 제한)로 관리성을 확보했으며, LCP는 1,340ms에서 847ms로 줄었습니다. Vite·Webpack·esbuild 모두에 적용 가능한 국내 실전 사례입니다.

우아한형제들 기술블로그#프론트엔드#성능#국내기술블로그devday ↗

파싱 불일치, 시간대 처리, 가변성 때문에 버그가 잦던 Date를 불변 객체 기반의 Temporal API로 대체하는 방법을 정리한 글입니다. 최신 브라우저에서 이미 사용할 수 있어, 날짜·시간대 로직이 많은 서비스라면 신규 코드부터 Temporal 전환을 검토할 만합니다.

Piccalilli#JavaScript#프론트엔드devday ↗

에이전트 실행 1회를 하나의 트레이스로, 모델·도구 호출을 각각 스팬으로 기록해 토큰·비용·오류를 한눈에 보여주는 도구입니다. OpenTelemetry 표준 익스포터와 TypeScript·Python SDK를 제공해 기존 모니터링 스택에 붙일 수 있고, 프롬프트 변경 비교와 비용 급증·에이전트 루프 실시간 알림을 지원합니다.

Product Hunt#AI에이전트#옵저버빌리티#LLMdevday ↗

AI 에이전트가 AWS CLI 같은 반복 작업을 사람보다 10배 빠르게 처리하면서, 시스템을 깊이 이해하는 감각이 퇴화하는 '디스킬링'이 문제로 떠올랐습니다. 항공의 수동 비행 의무 시간처럼 AI가 풀 수 있는 장애라도 사람이 직접 다뤄보는 훈련을 의도적으로 남겨야 한다는 제안이 나왔습니다. GeekNews에서도 15점을 받으며 온콜 문화와 신입 육성 관점의 공감이 이어졌습니다.

SigNoz 뉴스레터#SRE#AI에이전트#개발문화devday ↗GN ↗ 15

마틴 파울러는 10월 29일 bliki 글에서 LLM 특유의 문체가 독자에게 '불쾌한 골짜기' 같은 거부감을 준다고 지적합니다. 글쓰기는 생각을 정리하는 과정이므로 초안을 LLM에 넘기면 사고력까지 넘기는 셈이라며, 번역이나 건강상 이유 같은 예외만 인정합니다. 설계 문서·PR 설명을 AI로 쓰는 팀이라면 곱씹을 만하며, 이번 주 GeekNews 최다 추천(31점) 글입니다.

martinfowler.com#LLM#글쓰기#개발문화GN ↗ 31

Cisco가 젊은 엔지니어 한 명에게 무제한 AI 토큰을 주고 24개월 안에 레거시 코드 98%를 다시 쓰는 프로젝트를 맡겼습니다. 커뮤니티는 FoxPro 앱을 1주 만에 99% 재현한 사례 등 효율은 인정하면서도, 도메인 지식 없이 레거시 버그와 보안 결함을 그대로 옮길 위험을 경고하며 포괄적 테스트 스위트와 측정 가능한 목표가 전제돼야 한다고 봅니다.

Fortune#AI코딩#레거시devday ↗GN ↗ 4

Pico CSS가 v2.1.1을 마지막으로 유지보수를 끝내고 저장소를 보관 처리했습니다. AI가 필요한 CSS만 담은 경량 HTML을 바로 만들어 주면서 미니멀 프레임워크의 존재 이유가 약해졌다는 판단입니다. npm·jsDelivr CDN·picocss.com은 계속 운영되지만 새 이슈·PR·릴리스는 받지 않으므로, 사용 중인 프로젝트는 고정 버전 유지나 포크(별도 이름 필수) 여부를 정해야 합니다.

GitHub picocss#CSS#프론트엔드#오픈소스GN ↗ 4

사상 최대 규모인 63억 달러가 약 20분 만에 핫 월렛에서 빠져나갔고, 공격자는 소액 테스트 인출로 익스플로잇을 검증한 뒤 본 공격을 감행한 것으로 분석됩니다. 약 30억 달러는 동결됐지만 나머지는 추적이 어렵습니다. 출금 이상 탐지와 핫 월렛 한도 설계 같은 운영 보안의 기본이 다시 도마에 올랐습니다.

Wired#보안#블록체인devday ↗GN ↗ 2

그 외 눈에 띈 글

반응형
반응형

주요 태그

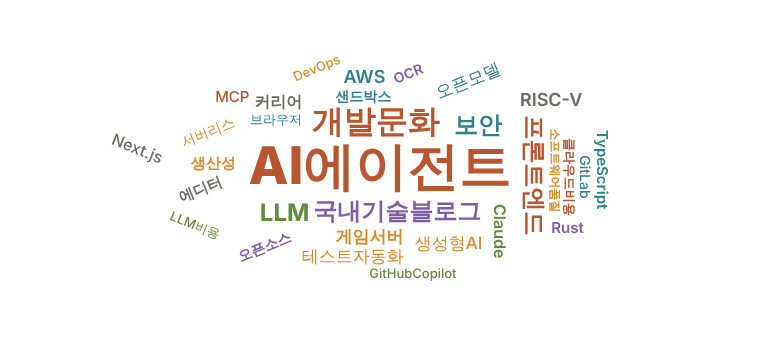
주요 글 18건의 태그 31종 · 숫자는 등장 횟수 · 누르면 첫 번째 해당 글로 이동

AI에이전트개발문화국내기술블로그보안프론트엔드LLM게임서버브라우저샌드박스생산성생성형AI서버리스소프트웨어품질에디터오픈모델오픈소스커리어클라우드비용테스트자동화AWSClaudeDevOpsGitHubCopilotGitLabLLM비용MCPNext.jsOCRRISC-VRustTypeScript

⚠ 즉시 확인이 필요한 보안 항목

주요 글

01GitLab CVE-2026-97229 악용 시도 — 패치는 GitLab이 아니라 Ruby에 있다

Alpine Linux가 자체 GitLab에서 Ruby 정규식 엔진 Onigmo 취약점을 노린 공격을 받아, 맞춤 CI 설정으로 워커 프로세스가 8회 충돌했다고 공개했습니다. 침해 성공 증거는 없지만 로그가 부족해 완전히 배제하지는 못했습니다. 핵심 교훈은 GitLab 19.3.5 이상으로 올려도 배포판 Ruby를 쓰면 취약점이 남을 수 있으므로 Ruby 3.3.13 이상인지 직접 확인하고, 아웃바운드 연결·백그라운드 작업 로그를 남기라는 것입니다.

Alpine Linux 블로그#보안#GitLab#DevOpsdevday ↗

02메모리 손상 없이 로직 버그만으로 Edge 샌드박스 탈출 (Pwn2Own 2026)

Edge 로직 버그 5개와 Windows 기능 2개를 엮어 샌드박스 탈출과 원격 코드 실행까지 성공한 체인 분석입니다. UXSS로 시작해 Immersive Reader의 임의 파일 쓰기로 protocols.json을 덮어쓰고, PATH에 악성 DLL을 심는 방식이었습니다. 메모리 안전 언어만으로는 막을 수 없는 로직 취약점의 위험을 보여 주며, 원문에 패치 시점은 명시되지 않았습니다.

blog.orange.tw#보안#브라우저devday ↗

03GitHub Universe 발표 묶음 — Copilot Fusion 정식 출시, 데스크톱 앱 제어(Computer Use)까지

작업마다 적합한 모델을 자동으로 고르고 조합하는 Copilot Fusion이 정식 출시됐습니다. GitHub는 최상위 단일 모델과 2점 이내 성능에 비용·토큰은 약 50%, 처리 시간은 약 40% 줄었다고 밝혔고, 로컬 모델 자동 라우팅도 미리보기로 시작했습니다. 함께 공개된 Projects는 여러 저장소와 문서를 목표 단위로 묶고, Computer Use(미리보기)는 macOS·Windows 앱을 자연어로 조작합니다. 두 기능 모두 실행 전 사용자 승인을 거치며 조직 관리자가 끌 수 있습니다.

GitHub Changelog#GitHubCopilot#AI에이전트#LLMdevday ↗devday(Projects) ↗

04AWS Lambda Web Functions 실전 가이드 1·2부 — HTTP 서버 그대로 배포, AI 에이전트 BFF까지

Lambda Web Functions는 어댑터 없이 표준 HTTP 서버(Node.js 24.x 등)를 올리고 실행 환경 하나가 요청을 최대 128개까지 동시에 처리하며, 활성 CPU 시간만 과금합니다. LLM 스트리밍처럼 대기가 긴 워크로드에서는 Event Functions보다 약 61% 저렴했지만, 처리 시간이 짧은 작업은 기존 방식이 더 쌀 수 있습니다. 2부는 Bedrock AgentCore Runtime V2 앞에 BFF를 두는 구성을 다루며, 월 100만 요청 시나리오에서 유휴 메모리 비용이 컴퓨팅 비용의 81%에 달한다고 짚습니다.

AWS 한국 기술 블로그#AWS#서버리스#AI에이전트devday 1부 ↗devday 2부 ↗

05채널톡 FDE팀, Voice AI 상담 QA를 AI 고객으로 자동화

음성 AI 상담사 Voice ALF의 상담 흐름을 검증하려고, 고객 역할 AI가 시나리오대로 응답하며 여러 시나리오를 병렬로 돌리는 QA 도구를 만들었습니다. 상담 성공 여부는 8가지 항목으로 평가합니다. 사람이 직접 전화를 걸어 검증하던 횟수가 약 50회에서 5회로 줄어, 음성 AI 품질 관리의 실전 사례로 참고할 만합니다.

채널톡 기술 블로그#AI에이전트#테스트자동화#국내기술블로그devday ↗

06블로그 발행 MCP를 만들며 정리한 AI 에이전트 실무 원칙 (SK DEVOCEAN)

에이전트를 LLM·Tool Calling·실행 루프·메모리 네 요소로 나누고, 관찰 결과로 판단과 행동을 반복하는 실행 루프가 챗봇과의 차이라고 설명합니다. 결정론적 자동화에 LLM 판단 지점을 하나씩 더하는 점진적 도입을 권하고, 횟수 제한 없는 루프와 관측성 부재를 가장 큰 비용 위험으로 꼽습니다. 되돌릴 수 없는 작업에는 사람의 승인 단계를 두라는 운영 체크리스트도 함께 담았습니다.

SK DEVOCEAN#AI에이전트#MCP#국내기술블로그devday ↗

07Claude Code 백그라운드 요약이 토큰 15~20%를 쓴다 — 커뮤니티의 preload 해법

OpenTelemetry로 측정해 보니 약 30초마다 전체 대화를 요약 요청하는 'agent_summary'가 API 요청의 약 19.7%, 지출의 16.4%를 차지했다는 분석입니다. 커뮤니티는 Bun 타이머 함수를 후킹해 이 기능을 끄는 preload 스크립트를 공유했습니다. 캐시 히트 덕에 실제 비용은 작다는 반론(측정치 약 8%)도 있으니, 팀 사용량이 많다면 자체 측정 후 적용을 판단하는 게 좋습니다.

Hacker News#Claude#LLM비용devday ↗

08Next.js 16 업그레이드 후 빌드는 통과했는데 조용히 깨진 4가지

middleware.ts가 proxy.ts로 바뀌며 동작만 멈추고, revalidateTag가 두 번째 인자를 요구해 strict 모드가 아니면 오래된 데이터가 노출될 수 있습니다. next lint 명령이 사라져 CI에서 린트 없이 배포가 통과하고, params를 await로 받아야 해서 첫 요청 때에야 오류가 납니다. 자동 마이그레이션 도구가 놓치는 부분이라 수동 점검 체크리스트로 쓰기 좋습니다.

dev.to#Next.js#프론트엔드devday ↗

09Qwenputer — LLM 가중치 안에 RISC-V CPU를 심다

Qwen 3.5 4B의 Gated DeltaNet 레이어를 RAM처럼 써서 모델 내부에 32비트 RISC-V CPU(RV32IM)를 구현한 실험입니다. 외부 런타임 없이 C·MicroPython 코드를 결정론적으로 실행하며, 큰 수의 곱셈·나눗셈 정확도가 기본 모델 72.5%에서 97.5%로 올랐습니다. 모델 해석 가능성과 AI 안전 연구의 테스트베드로 주목받고 있습니다.

divagr.com#LLM#RISC-Vdevday ↗devday(토론) ↗

10TypeScript 유효성 검사 라이브러리 6종 비교 — 이모지에서 갈린 결과

Zod·Valibot·ArkType·typia·is-kit·Runtypes를 비교했는데, 같은 길이 규칙도 Zod·typia는 코드 포인트, 나머지는 UTF-16 코드 유닛 기준이라 이모지 문자열 검증 결과가 달랐습니다. 번들 크기는 typia 772B부터 ArkType 155.5KB까지, 마이크로벤치마크는 typia 2.0ns·ArkType 9.6ns로 차이가 컸습니다. 단순 검증은 직접 만든 가드로, 스키마 기능이 필요할 때 라이브러리를 쓰라는 결론입니다.

dev.to#TypeScript#프론트엔드devday ↗

11Stack Overflow 월간 질문 수 역대 최저 — AI 탓만은 아니다

질문 수 감소는 2017년부터 시작됐고 2022년 말 ChatGPT 출시 이후 가팔라졌다는 Stack Exchange 데이터 분석입니다. AI는 이미 진행 중이던 하락을 앞당겼을 뿐이고, 커뮤니티는 초보자에게 적대적인 운영 정책을 더 근본적인 원인으로 꼽습니다. 개발 지식이 어디서 생산·축적될지에 대한 질문을 던지는 글입니다.

Hacker News#개발문화#생성형AIdevday ↗

12AI는 일을 줄여준다더니, 개발자는 더 바빠졌다

에이전트로 구현 비용이 낮아지자 오히려 여러 작업을 동시에 떠안게 됐다는 기술 부사장의 고백입니다. 2019년부터의 GitHub 활동을 보면 관리직이 된 지금도 풀스택 시절에 가까운 활동량이고, 폭발적 몰입 뒤 번아웃이 오는 주기가 반복됩니다. devday에서도 같은 원문을 다뤄 '오늘 인기' 7위에 올랐으며, 할 수 있는 일이 늘면 실제로 더 하게 된다는 지적에 공감이 많았습니다.

oioannou.com#개발문화#생산성devday ↗GN ↗ 18p

13Baidu Unlimited-OCR 2 — 책 한 권을 한 번에 파싱하는 3B OCR 모델

3B 파라미터, MIT 라이선스의 문서 파싱 모델로, 희소 참조 슬라이딩 윈도우 어텐션(SR-SWA) 덕분에 문서가 길어져도 디코딩 지연과 메모리가 거의 일정합니다. 페이지 간 문맥을 이어 수백 페이지 문서를 단일 요청으로 처리하며, MPDocBench·MarathonDocBench에서 SOTA를 주장합니다. 사내 문서 RAG 전처리 파이프라인에 바로 검토해 볼 만한 오픈 모델입니다.

Hugging Face#OCR#오픈모델GN ↗ 12p

14소프트웨어가 나빠지고 있을지는 몰라도, 예전엔 끔찍했다

요즘 소프트웨어가 비대하고 복잡해졌다는 데 동의하면서도, 블루스크린·자동 저장 부재·허술한 보안·디스크 조각화·불안정한 물리 매체가 일상이던 90년대를 돌아봅니다. 프로세스 격리와 온라인 업데이트 같은 발전 덕에 지금이 훨씬 낫다는 반론으로, '요즘 소프트웨어는 왜 이래' 논쟁에 균형을 잡아 줍니다.

bitlog.com#개발문화#소프트웨어품질GN ↗ 11p

15온라인 게임 개발자가 말하는 렉과 서버비

1인 개발 웹 MMORPG '모닥 온라인'을 예로, 서버가 화면이 아닌 좌표·체력 데이터를 주고받으며 판정을 맡는 구조를 설명합니다. 초당 20틱(50ms)으로 계산하고 상태 스냅샷은 초당 4번 보내기 때문에 핑이 낮아도 렉이 생길 수 있습니다. 동접이 늘면 전송량이 빠르게 커져 월 5TB 안팎, AWS 기준 400~450달러의 전송료 예시까지 구체적으로 제시합니다.

lim.sh#게임서버#클라우드비용GN ↗ 7p

16에이전트가 코드를 짜도 개발자는 무엇을 알아야 할까

에이전트가 사람이 읽는 속도보다 빠르게 코드를 쓰면서, 시스템을 책임지는 능력은 직접 짜본 경험보다 이상 징후를 알아채는 감각에 달려 있게 됐다는 주장입니다. 이를 위해 펀더멘털, 시스템 전체를 보는 넓은 이해, 필요할 때 깊이 파고드는 능력을 꼽습니다. 에이전트 시대에 주니어를 어떻게 키울지는 아직 답이 없다고 솔직히 인정합니다.

blog.adrq.dev#AI에이전트#커리어GN ↗ 6p

17kern — AI 생성 코드를 매번 새 컨테이너에서 돌리는 루트리스 런타임

Rust로 만든 데몬 없는 단일 정적 바이너리로, LLM이 만든 코드나 에이전트 도구 호출을 실제 컨테이너(box)에서 격리 실행합니다. 6개 Linux 네임스페이스, 항상 켜진 seccomp 허용 목록, cgroup v2 제한을 쓰며 컨테이너가 수 밀리초 안에 뜹니다. 프로젝트 측 벤치마크로는 docker run --rm보다 약 80배 빠르다고 합니다.

GitHub#샌드박스#Rust#AI에이전트GN ↗ 2p

18EMACS 50주년 — TECO 매크로에서 자유 소프트웨어 운동까지

1962년 TECO 편집기에서 출발해 1976년 MIT AI 연구소에서 매크로 기반 풀스크린 편집기로 자리 잡은 EMACS의 50년을 돌아봅니다. 스톨먼의 명령 체계 표준화 시도와 소스를 자유롭게 나누던 문화가 GNU 프로젝트와 GNU/Linux의 토대가 됐다는 점을 짚습니다. GeekNews에서도 MIT Technology Review 원문이 소개됐습니다.

MIT Technology Review#에디터#오픈소스devday ↗GN ↗ 5p

그 외 눈에 띈 글

이전에 수집된 글

반응형
반응형

주요 태그

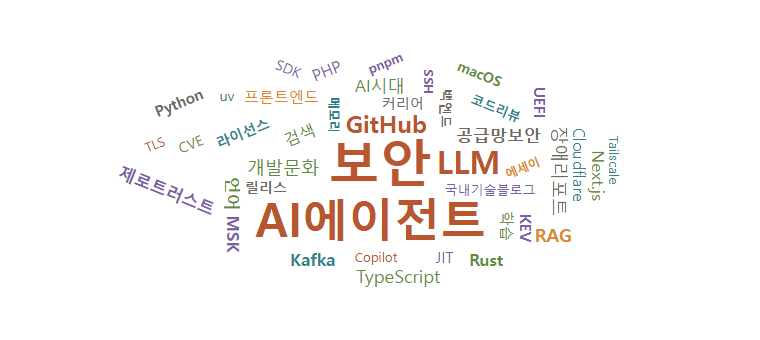
주요 글 18건의 태그 42종 · 숫자는 등장 횟수 · 누르면 첫 번째 해당 글로 이동


보안AI에이전트LLMGitHub개발문화검색공급망보안국내기술블로그라이선스릴리스메모리백엔드언어에세이장애리포트제로트러스트커리어코드리뷰프론트엔드학습AI시대CloudflareCopilotCVEJITKafkaKEVmacOSMSKNext.jsPHPpnpmPythonRAGRustSDKSSHTailscaleTLSTypeScriptUEFIuv


⚠ 조치 필요

주요 글

인가된 사용자가 부여받은 권한을 넘어 시스템에 접근할 수 있는 결함이 발견돼 Tailscale 이 긴급 패치를 준비하고 있다. 영향 버전과 수정 버전은 아직 공개되지 않았고, 공식 권고는 환경 변수 TS_SSH_DISABLE_FORWARDING=1 로 SSH 포워딩을 끄는 것이다. Tailscale SSH 전체를 끄지 않아도 핵심 위험은 완화된다고 설명하며, 커뮤니티는 패치 전까지 OpenSSH 로 돌아가는 방안도 거론한다. GeekNews 에도 같은 권고가 올라왔다.

Tailscale 공식 블로그#보안#SSH#Tailscaledevday ↗GN ↗ 2

주요 UEFI 벤더가 공통으로 쓰는 TianoCore EDK II 에서 심각도 9.5 의 버퍼 오버플로가 발견됐다. PXE 네트워크 부팅 중 ICMP 오류 메시지를 처리하는 코드가 원인이라 운영체제와 Secure Boot 가 올라오기 전에 공격 코드가 실행될 수 있다. 데이터센터처럼 PXE 부팅을 쓰는 환경은 펌웨어 벤더의 패치 일정을 확인하고, 당장 필요 없는 서버는 네트워크 부팅을 꺼 두는 편이 안전하다.

GeekNews#보안#UEFI#CVEGN ↗

개인 키가 '4' 로 드러난 eMudhra CA 사고가 10월 17일 Apple 에 통보됐지만, 10월 28일 현재 macOS 번들 도구의 HTTPS 연결은 여전히 중간자 공격에 노출돼 있다. 10월 26일 나온 macOS 27.2 는 이 문제를 고치지 않았고, 사용자가 /etc/ssl/cert.pem 을 손봐 둔 우회책까지 되돌렸다. 시스템 git 으로 원격 저장소에 푸시하거나 자격 증명을 보내는 작업은 신뢰할 수 있는 네트워크에서만 하고, 업데이트 뒤에는 우회 설정이 살아 있는지 다시 확인해야 한다.

Hacker News · emudhra.we-have-a-problem.com#보안#macOS#TLSdevday ↗GN ↗사고 배경(devday) ↗

인터넷에 노출된 허니팟에서 PHP2Shell 취약점이 실제로 뚫린 사례가 확인됐다. 공격 트래픽, 메모리 누출, 후속 코드 실행이 하나의 흐름으로 이어진 증거가 잡혔고, CISA 는 10월 26일 관련 취약점 2건을 알려진 악용 취약점(KEV) 목록에 올렸다. Wiz 는 공개 익스플로잇만으로는 전체 공격 체인이 완성되지 않았다고 보고했지만, 노출된 PHP 서비스라면 패치 상태를 지금 확인해야 한다.

GeekNews#보안#PHP#KEVGN ↗

8월 27일부터 9월 9일 사이 GLM-5.3 모델이 다른 고객의 프롬프트와 생성 결과를 응답에 섞어 내보냈다. 영향 응답은 155건이고 다른 모델은 무관하다. 컨텍스트 1,048,576 토큰 모델의 KV 캐시 재사용 경로에서 생긴 문제로, 추론 서버(SGLang) 수준에서 수정됐다. 공유 추론 인프라를 쓰는 서비스라면 캐시 격리가 테넌트 경계까지 보장되는지 점검할 만한 사례다.

Cloudflare 블로그#LLM#장애리포트#Cloudflaredevday ↗GN ↗

Google 이 복잡한 다단계 엔지니어링 작업을 오래 수행하도록 설계한 Gemini 4 Carbon 을 발표했다. 코딩과 사이버 방어 역량을 강화했다는 설명이며, Artificial Analysis Intelligence Index v5.0 에서 59점으로 1위, WebDev Arena 에서는 89 Elo 상승을 기록했다. 에이전트 프레임워크에 모델을 바꿔 끼울 계획이 있다면 장시간 작업 벤치마크를 직접 돌려 볼 가치가 있다.

Google#LLM#릴리스#AI에이전트GN ↗

Python 3.13 에 실험적으로 들어갔던 JIT 컴파일러가 유지보수 부담과 커뮤니티 합의 부족으로 빠질 예정이다. 정식 채택을 노린 PEP 836 승인이 보류되면서 CPython 의 JIT 개발은 당분간 멈추고, 성능이 필요한 쪽은 GraalPy·PyPy 같은 대안 구현체로 다시 눈을 돌리고 있다. 기본 CPython 성능 개선을 기다리던 팀은 로드맵을 다시 잡아야 한다.

LWN.net · Hacker News#Python#JIT#언어devday ↗

Vercel 이 공개한 에이전트 스킬 next-bundle-optimizer 는 Turbopack 모듈 그래프를 읽어 코드 분할 지점, 중복 의존성, React Server Components 로 옮길 컴포넌트를 찾아 제안한다. 제안은 실제 소스와 컴포넌트 사용 방식에 비춰 검증되며, v0 와 vercel.com 에 적용해 압축 기준 총 2MB 의 JavaScript 를 덜어냈다. 번들 분석 리포트를 사람이 읽던 작업을 에이전트에 넘기는 구체적인 예다.

Next.js 공식 블로그#Next.js#AI에이전트#프론트엔드devday ↗

Enterprise Cloud 고객은 별도 구매 없이 Copilot 을 쓸 수 있게 됐다. 따로 관리하던 Copilot 좌석과 AI 사용량은 엔터프라이즈 예산 체계로 합쳐지며, 월별 무료 크레딧은 없고 첫 요청부터 예산에서 차감된다. 자체 구독 고객에게는 단계적으로 확대되고, Copilot Business·Enterprise 는 별도 상품으로 유지된다. 좌석 단위에서 사용량 단위로 과금이 바뀌므로 예산 관리 방식을 미리 손봐야 한다.

GitHub Changelog#GitHub#Copilot#라이선스devday ↗

코드베이스만이 아니라 팀의 규약과 작업 습관까지 파악하는 것을 목표로 한 기능 묶음이다. 메모리는 세션을 넘어 개발자 선호와 리포지토리 규약을 유지하고, 드리밍은 그 메모리를 코드 리뷰 피드백으로 계속 다듬는다. 코드 검색은 로컬 클론 없이 여러 리포지토리를 가로질러 마이그레이션이나 버그 조사를 돕는다. 규약 문서를 손으로 관리하던 팀에는 비교 대상이 된다.

GitHub Changelog#GitHub#AI에이전트#메모리devday ↗

지시문은 Markdown, 도구와 처리 로직은 TypeScript 로 쓰는 구조로, 설정·외부 서비스 연결·테스트·평가·배포까지 한 흐름으로 묶었다. 에디터 안의 에이전트를 팀 공용 워크플로로 꺼내 쓰려는 의도이며, GitHub 인텔리전스와 같은 날 나온 점에서 '팀 단위 에이전트' 경쟁이 본격화됐다고 볼 수 있다.

Cursor#AI에이전트#SDK#TypeScriptGN ↗

netmeister.org 의 글로, 취약점 공개가 보안 업체 간 마케팅 경쟁이 되면서 사전 통지와 엠바고가 무너지고 0-day 가 쏟아진다고 진단한다. AI 는 공격 코드 생성을 빠르게 하지만 방어에는 별 도움이 안 되고, 진짜 병목은 패치 생성이 아니라 조직별 공격 표면 평가와 배포라는 것이다. 결론은 새롭지 않다. 침해를 전제로 노출 범위를 줄이는 제로 트러스트 원칙으로 돌아가라는 것이다. GeekNews 쪽 요약도 "AI 생성 패치가 해법이 아니다" 는 같은 지점을 짚는다.

netmeister.org · Lobsters#보안#에세이#제로트러스트devday ↗GN ↗

npm 패키지를 오염시킨 ChainDrop 웜 사고가 계기였다. pnpm 11 은 Node.js 22.13 이상을 요구하고 CVE-2025-69264·69262 대응이 들어 있어 전환을 결정했고, AI 에이전트에 검증 하네스를 붙여 레포마다 같은 절차를 반복시켰다. lockfile 과 설정 파일, allowBuilds 처리에서 걸린 함정과 해결책을 정리해 두어 같은 작업을 앞둔 팀이 바로 참고할 수 있다.

채널톡 기술 블로그#pnpm#국내기술블로그#공급망보안devday ↗

환각은 잘못된 청크 검색, 검색된 증거 무시, 근거 없는 생성이라는 세 경로로 생긴다고 보고 검색·제약·검증·기권 네 단계로 막는다. 검색은 MinHash/LSH 중복 제거, 컨텍스트화 청킹, BM25 와 벡터를 RRF 로 합친 하이브리드에 Cross-Encoder 재순위(150 → 20)를 얹었다. 생성 단계는 주장마다 청크 ID 를 인용하게 하고 원자적 주장 단위로 검증하며, Conformal Prediction 기반 신뢰도가 낮으면 "모른다" 고 답하게 한다.

DEV Community#RAG#LLM#검색devday ↗

Kafka 트랜잭션은 원자적 쓰기와 EOS 를 보장하는 대신 커밋마다 고정 비용이 붙어 처리량이 비트랜잭션 대비 약 50배까지 떨어질 수 있다. AWS 는 네트워크·코디네이터·클라이언트 세 한도 중 가장 낮은 값이 처리량을 정한다는 사이징 공식을 제시하고, 묶음 크기 10건이면 코디네이터 병목(Scale-Out), 200건이면 네트워크 병목(Scale-Up)으로 대응이 갈린다고 설명한다. __transaction_state 파티션을 전체 브로커에 분산하는 절차와 필수 모니터링 지표도 담았다.

AWS 기술 블로그(한국)#Kafka#MSK#백엔드devday ↗

도구마다 같은 tar 파일을 다르게 해석하는 틈을 노린 공격을 막는 것이 출발점이다. Astral 이 해석 일관성을 우선으로 설계한 파서로, uv 자체 벤치마크에서는 이전 구현보다 약 2배 빠르다. uv 0.13 이후 기본값이므로 Python 패키지 설치 경로를 이미 거쳐 가고 있다. devday 쪽 분석 글은 안전성과 속도를 함께 잡은 설계 포인트를 짚는다.

Astral#Rust#uv#보안devday ↗GN ↗ 7

2018년 네이버 D2 의 "백엔드 개발자를 꿈꾸는 학생개발자에게" 후속편이다. AI 시대에 개발자의 역할은 AI 에게 방향을 지시하고 결과에 책임지는 쪽으로 옮겨 갔다고 보고, 그 전제에서 무엇을 공부하고 어떻게 취업을 준비할지 학생들의 질문에 답한다. 이틀치 GeekNews 글 중 추천수가 가장 높다.

GeekNews#커리어#학습#AI시대GN ↗ 35

생성된 코드를 한 줄씩 이해하는 쪽과 구현을 아예 들여다보지 않는 쪽을 양 끝에 놓고, 시스템 소유자에게 정말 필요한 것은 이상 징후를 알아채고 필요한 깊이까지 파고드는 능력이라고 정리한다. devday 오늘 인기글 "AI 가 가져온 역설: 더 바빠진 개발자들" 은 같은 문제를 다른 각도에서 본다. AI 가 일을 줄여 주기는커녕 검토와 조율로 업무가 늘었다는 체감이다.

GeekNews#AI에이전트#개발문화#코드리뷰devday(관련) ↗GN ↗

그 외 눈에 띈 글

IT 세미나·행사 일정 (이벤터스)

11월 1주 (11/3 ~ 11/9)

  • 11/5 (목) 13:30~15:302026 POSTECH HOLDINGS ACADEMY오프라인무료서울 강남구 팁스타운 S6 · 강연/세미나 · 창업/스타트업 · 접수 마감 11/4 17:00 · 포스텍홀딩스
  • 11/9 (일) 10:30~18:00콘솔게임 개발자 컨퍼런스 2026오프라인무료서울 송파구 롯데월드타워 스카이31 컨벤션 · 강연/세미나 · 게임 · 접수 마감 11/5 23:59

11월 2주 (11/10 ~ 11/16)

11월 3주 (11/17 ~ 11/23)

장기 과정 (11/30 시작)

반응형
반응형

LLM을 어설픈 챗봇으로 경험하는 대중과 대규모 작업을 맡기는 전문 사용자 사이에서 능력에 대한 인식 격차가 커지고 있으며, 활용 분야와 시스템 접근 수준에 따라 경험이 크게 달라짐

https://news.hada.io/topic?id=35202


LLM의 능력에 대한 인식 격차가 커지고 있다 | GeekNews

LLM을 어설픈 챗봇으로 경험하는 대중과 대규모 작업을 맡기는 전문 사용자 사이에서 능력에 대한 인식 격차가 커지고 있으며, 활용 분야와 시스템 접근 수준에 따라 경험이 크게 달라짐 Karpathy

news.hada.io


  • LLM을 어설픈 챗봇으로 경험하는 대중과 대규모 작업을 맡기는 전문 사용자 사이에서 능력에 대한 인식 격차가 커지고 있으며, 활용 분야와 시스템 접근 수준에 따라 경험이 크게 달라짐
  • Karpathy의 대략적 추산으로 약 60억 명은 LLM을 거의 접하지 않았고, 약 10억~20억 명은 무료 챗봇을 검색과 글쓰기 보조 수단으로 가끔 사용
  • 수학과 코드 분야의 전문 사용자 약 2,000만 명은 과거 수주~수개월 걸리던 복잡한 프로젝트를 에이전트가 프롬프트로 완수하는 변화를 직접 경험
  • 내부 최첨단 시스템에 접근하는 약 5,000명은 수천 에이전트가 수주간 협업하는 작업을 접하고 있으며, 인간의 검토와 이해가 결과물 생산 속도를 따라가지 못하기 시작
  • 격차를 만드는 요인은 문제의 규모와 작업 기간, 디지털 환경에서 검증 가능한 분야에 집중된 역량, 무료/유료/내부 시스템 사이의 접근 차이가 함께 만들어 냄

LLM 체감 역량의 네 단계

  • Andrej Karpathy는 4월의 트윗을 다시 꺼내며, LLM 역량에 대한 이해의 격차가 더 커지고 있다고 봄
  • 인구와 비율은 대략적 추산이며, 경험 수준에 따라 다음 네 단계로 나뉨
  • LLM을 거의 접하지 않은 약 60억 명
    • 인구의 약 75% 는 LLM을 거의 접하지 않음
  • 무료 챗봇을 가끔 쓰는 약 10억~20억 명
    • 약 20% 는 무료 ChatGPT류 제품을 가끔 사용함
    • 어설픈 챗봇을 조금 더 나은 Google 검색이나 글쓰기 보조 도구처럼 쓰며, 에이전트가 항공편 예약을 시도하는 정도를 경험할 수 있음
    • Karpathy의 비기술 분야 친구 중에는 별 쓸모가 없다고 말하는 사람이 있으며, 수학과 코드 이외 분야의 전문가 상당수도 이 단계에 속함
    • 임원과 여러 직무의 종사자는 사람들과 대화하는 데 많은 시간을 쓰므로, 변화를 지적으로 이해하더라도 경험은 간접적이고 다소 추상적임
  • 최첨단 LLM을 전문적으로 활용하는 약 2,000만 명
    • 약 0.2% 는 수학과 코드 분야에서 최첨단 LLM을 전문적으로 활용함
    • 과거 수주~수개월 걸리던 대규모 복잡한 작업을 에이전트가 프롬프트로 완수하는 모습을 직접 봄
      • 사례로 앱 제작, 복제, 번역, 바이너리에서 앱 역컴파일이 있음
    • 변화는 매우 최근에 빠르게 일어났으며, Karpathy도 1년이 채 되지 않은 시점에는 코드를 한 글자씩 직접 입력하고 가끔 Tab 자동완성을 사용했음
  • 내부 최첨단 시스템에 접근하는 약 5,000명
    • 약 0.00006% 는 내부 최첨단 시스템에 접근함
    • 외부에도 일부 선공개된 모습은 수천 에이전트가 수주간 대형 소프트웨어 프로젝트에서 협업하는 형태임
    • 제로데이 취약점 발굴, 기계 속도의 사이버 공격과 방어, 새로운 과학 발견, 수학의 최전선 확장 등 업계 최고 전문가에게도 수년이 걸렸을 작업을 수행함
    • 인간의 검토와 이해는 뒤처지기 시작함
    • 수개월 전 OpenAI-HF 사건은 여전히 사람들이 경위를 발굴하고 분석하고 있음
    • 최첨단 수학을 다룬 722편의 원고를 수학자들이 검토하는 데도 한동안 시간이 걸릴 수 있음

깔때기를 만드는 세 요인

  • 야심, 문제 규모, 작업 기간이 커질수록 영향도 커짐
    • 한 문단으로 답할 질문은 시스템의 역량을 거의 시험하지 못하며, 자신에게 중요한 크고 어려운 문제들이 충분히 있어야 함
    • 이 요인이 소비자와 전문 사용자 사이의 격차를 만듦
  • 분야별 역량의 불균일성 때문에 디지털 환경에서 검증 가능하고 경제적 가치가 높은 분야에 성능의 정점이 집중됨
    • LLM 역량은 수익 잠재력을 기준으로 구성한 환경들의 조합에서 검증 가능한 보상을 사용하는 강화학습으로 형성됨
    • 이 요인이 수학과 코드 같은 활용 분야에 따른 격차를 주로 만듦
  • 접근 권한도 무료, 유료, 내부 시스템 사용자 사이의 차이를 만듦
  • 대중 대부분은 시스템을 접하지 않았거나 어설픈 챗봇으로 경험하고, 전문가 다수는 소폭의 개선만 체감하는 반면, 극소수 전문가는 거의 수직으로 상승하는 변화에 현기증을 느끼는 상황이 동시에 벌어지고 있음
반응형
반응형


https://news.hada.io/topic?id=31790


매일 집중하기가 점점 어려워지는 이유 | GeekNews

프로그래밍·학습·글쓰기에 쓰는 한 시간조차 하나의 활동으로 유지하기 어려워졌고, 10분마다 이탈한 뒤 다시 집중하는 일이 반복됨 지루하거나 어려운 문제를 만나면 웹 탐색·휴대폰·사소한

news.hada.io


🧠 매일 집중하기가 점점 어려워지는 이유

핵심 요약: 과거와 달리 프로그래밍, 학습, 글쓰기 등 단 하나의 활동에 1시간조차 집중하기 어려워졌습니다. 이는 지루함을 피하게 만드는 환경적 선택지, 직장 업무 방식, 그리고 LLM(AI)이 가져온 과잉 자극이 복합적으로 작용한 결과입니다.

1. 한 시간도 이어가기 어려운 집중력

  • 산만한 상태의 반복: 10분마다 작업에서 이탈하며, 수동적인 강제 장치(예: 15분 타이머)가 없으면 금세 다른 행동으로 주의가 옮겨감.
  • 불편함을 피하려는 뇌: 지루하거나 10분 이상 고민해야 하는 난관을 만나면 휴대폰 확인, 물 마시기, 집안일(침대 정리 등)로 도망침.
  • 진짜 목표: 주 90시간 노동이 아니라, 단 1시간이라도 방해 없이 온전히 하나의 활동에 몰입하는 습관을 찾는 것.

2. 주의 이탈의 변화 과정

  • 침대 속 휴대폰 ➔ 컴퓨터 탐색으로 전이: * 초기에는 침대 충전기를 없애는 규칙 등으로 휴대폰 사용을 통제함.
    • 그러나 Hacker News, YouTube 등 무의미한 웹 탐색과 저품질 클릭베이트 콘텐츠가 습관적으로 컴퓨터 앞 주의력을 빼앗음.
  • 지루함을 참는 능력의 퇴화: 과거에는 대수 문제를 끝까지 스스로 풀며 깊이 이해하려 했으나, 점차 지루함을 피할 쉬운 대안들이 늘어나면서 깊은 사고를 유지하기 어려워짐.

3. 집중을 방해하는 두 가지 주범

🏢 ① 회의와 채팅 중심의 직장 환경

  • 하루 대부분을 회의와 Slack 채팅에 소비함 (실제 시간 추적 결과 일주일에 Slack에만 8시간 사용).
  • 깊은 사고 없이 대화와 소통만으로도 '일하는 것처럼' 보이는 환경이 산만한 업무 습관을 강화함.

🤖 ② LLM(AI)이 부추기는 새로운 멀티태스킹과 과잉 자극

  • 맥락 유사의 과부하: 작업을 위임한 후에도 AI의 결과를 계속 생각하고 교정해야 하므로 머릿속에 여러 맥락을 유지하게 됨.
  • 즉각적 보상의 중독: * AI를 활용한 '바이브 코딩'이나 빠른 결과 생성은 즉각적인 자극을 줌.
    • 이로 인해 며칠씩 걸리는 긴 작업이나 직접 논문을 읽고 고민해야 하는 과정을 지루하게 느끼게 됨.
  • 동기 저하: 막힐 때마다 AI에 의존하면서 문제를 스스로 깊이 해결하려는 습관이 약화됨.

4. 집중력을 되찾기 위한 시도와 대안

  • 시작을 돕는 강제 장치: 15분 타이머를 설정해 글쓰기/작업의 초기 동기를 형성.
  • 환경 차단 및 라이브 스트리밍: 작업 과정을 방송하여 스스로 딴짓을 하지 못하도록 강제.
  • '쉽게 멈출 수 있는' 대체 활동 찾기:
    • 동기가 없을 때 스마트폰/영화 대신 독서나 정원 가꾸기(흙 옮기기, 식물 다듬기)를 수행.
    • 이러한 활동은 도파민 중독성이 낮아, 동기가 돌아왔을 때 쉽게 멈추고 원래 작업으로 복귀할 수 있음.

💡 결론: > 즉각적인 해답이나 생산성 툴을 찾는 것보다, 지난 시간 동안 내가 왜 작은 일조차 지속하지 못했는지 주의 이탈의 경로와 습관을 먼저 인지하고 교정하는 것이 핵심입니다.


반응형

+ Recent posts